


ИИ-рекрутер McDonald’s слил 64 млн анкет — пароль был «123456»

ИИ-рекрутер McDonald’s слил 64 млн анкет — пароль был «123456»

ИИ-рекрутер McDonald’s слил 64 млн анкет — пароль был «123456»

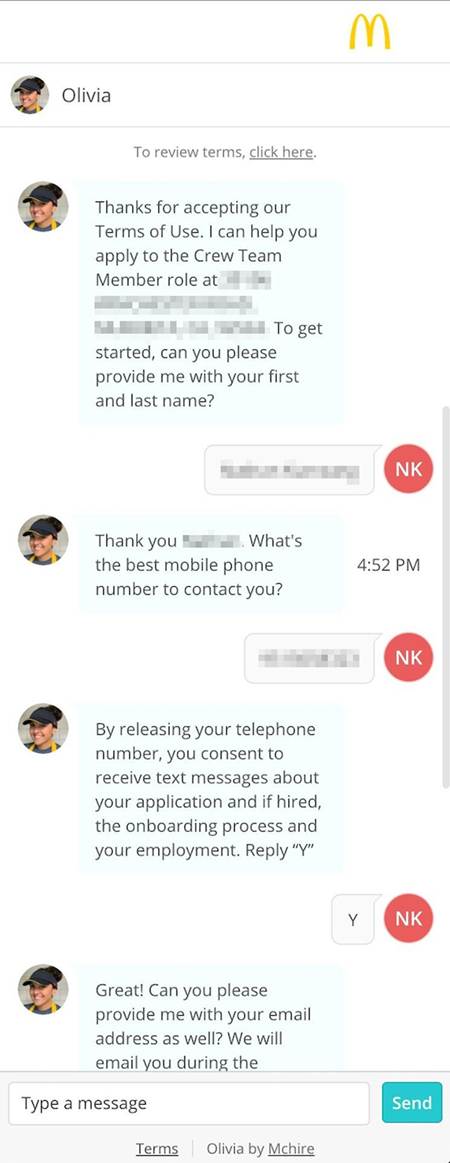
В системе подбора персонала McDonald’s нашли критическую уязвимость — и всё из-за пароля «123456». Два исследователя в области ИБ, Иэн Кэрролл и Сэм Карри, всего за полчаса получили админ-доступ к платформе McHire[.]com, где чат-бот по имени Olivia проводит первичный отбор соискателей.

Проблема оказалась в том, что один из аккаунтов имел смехотворно слабый пароль, с которым исследователи получили доступ ко всей базе: имена, телефоны, почта и даже полные переписки с ботом — примерно 64 миллиона записей.

Более того, уязвимость позволяла просто менять ID в адресной строке и просматривать чужие анкеты. Все данные были реальными, и любая попытка наугад открывала информацию настоящих людей.


Компания-разработчик Paradox.ai признала утечку и в блоге пообещала усилить защиту. По словам главного юриста Стефани Кинг, уязвимость уже устранили, и кроме самих исследователей никто к данным не успел получить доступ.

В ближайшее время Paradox планирует запустить программу по поиску уязвимостей (bug bounty).

McDonald’s в ответ заявила, что потребовала от Paradox.ai срочного исправления проблемы и пообещала тщательнее следить за подрядчиками в будущем.

Эксперты предупреждают: утечка может привести к волне фишинга. Мошенники легко смогут выдать себя за рекрутеров McDonald’s и, например, попросить «кандидатов» отправить банковские данные для «оформления перевода зарплаты».

Этот инцидент поднимает важный вопрос: насколько надёжны системы на базе ИИ, особенно когда дело касается данных тех, кто ищет работу и находится в уязвимом положении?

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru