


TapTrap: новая атака на Android с обходом системы разрешений

TapTrap: новая атака на Android с обходом системы разрешений

TapTrap: новая атака на Android с обходом системы разрешений

Исследователи из TU Wien и Университета Байройта придумали, как обойти систему разрешений Android — без рут-прав. Новый метод называется TapTrap и в отличие от классического tapjacking через наложения он использует прозрачные анимации, встроенные в саму систему Android.

Да-да, вы всё ещё можете думать, что нажимаете кнопку в любимом приложении, а на деле — даёте доступ к камере, геолокации или даже стираете данные на телефоне.

Как работает TapTrap

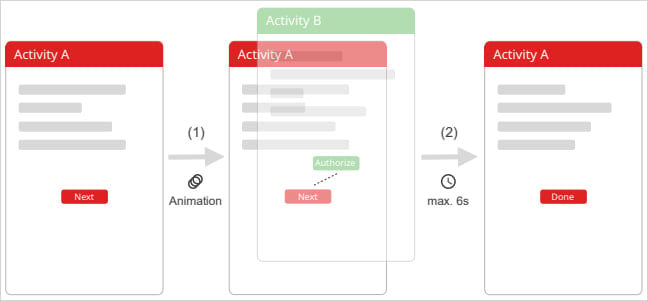
Суть атаки — в обмане пользователя с помощью прозрачных анимаций при запуске системных экранов. Вредоносное приложение запускает другую активность (например, системное окно с разрешением) с почти полностью прозрачной анимацией. А вы видите под ней обычный интерфейс — игру, чат, картинку… Но по факту нажимаете на невидимую кнопку «Разрешить».

Исследователи назвали (PDF) ключом к атаке анимацию, у которой и начальное, и конечное значение прозрачности (alpha) установлено, например, на 0.01. Иногда добавляется масштабирование, чтобы сделать нужную кнопку «весомее» — и увеличить шанс, что вы в неё попадёте.


Уязвимы 76% приложений

Команда изучила почти 100 тысяч приложений из Google Play и выяснила: 76% из них можно использовать в TapTrap-атаке. Главное, чтобы приложение:

  • запускало внешние активности;
  • не отменяло стандартные анимации перехода;
  • не ждало завершения анимации, прежде чем начать реагировать на нажатия.

Иными словами, всё работает по умолчанию — и на Android 15, и на свежем Android 16. Проверяли на Pixel 8a — уязвимость на месте.

Пока не исправлено, но обещают

Google уже в курсе. Представители компании пообещали устранить проблему в будущих обновлениях и напомнили, что Google Play следит за политиками безопасности приложений. А вот разработчики GrapheneOS — альтернативной защищённой версии Android — уже готовят исправление в следующем релизе.

Подпишитесь на новости

Использование VPN в сетях 5G может обернуться для россиян доплатой

К счёту за мобильную связь может добавиться плата за активное использование зарубежных ресурсов. Минцифры вновь обсуждает с операторами тарификацию международного трафика, на этот раз сверх 50 ГБ и только в сетях 5G. Конкретного решения пока нет.

Как пишет «Коммерсантъ», один из источников связывает запуск с октябрём, но предупреждает: сроки могут сдвинуться.

Размер платежа в нынешнем варианте не указан. Минцифры не ответило изданию, операторы отказались от комментариев.

Главная загвоздка — техника. Нынешние сети 5G связаны с инфраструктурой LTE, и готового механизма тарификации у операторов, по словам источников, нет. Опрошенные эксперты считают задачу решаемой, но потребуется разделять трафик, учитывать переключения между сетями и перенастраивать биллинг.

Ещё предстоит определить, какой трафик считать международным. Поэтому заголовки СМИ в стиле «VPN стал платным» пока сильно опережает события: обсуждается плата за зарубежный трафик, которая потенциально затронет и другие сервисы.

Порог тоже немаленький. По приведённым оценкам, в 2025 году абонент расходовал в среднем 24 ГБ всего мобильного трафика в месяц. Международные 50 ГБ исключительно через 5G — куда более узкий сценарий.

RSS: Новости на портале Anti-Malware.ru