


Вредонос AMOS для macOS получил бэкдор и полное управление системой

Вредонос AMOS для macOS получил бэкдор и полное управление системой

Вредонос AMOS для macOS получил бэкдор и полное управление системой

Специалисты обнаружили новую версию вредоноса Atomic macOS Stealer (он же AMOS), и теперь он стал ещё опаснее. К уже привычным функциям кражи паролей и крипты добавился бэкдор, который позволяет злоумышленникам навсегда закрепиться в системе и удалённо управлять устройством.

Подсказку о новой версии вредоноса дал независимый исследователь g0njxa, давно следящий за активностью инфостилеров. Анализ показал, что теперь AMOS умеет:

  • выполнять любые команды на заражённом Mac;
  • переживать перезагрузку;
  • оставаться незаметным, в том числе благодаря проверке на «песочницу» и виртуалку.

AMOS уже «засветился» в 120+ странах, в числе наиболее пострадавших — США, Франция, Италия, Великобритания и Канада. По словам Moonlock, теперь у хакеров есть шанс получить полный доступ к тысячам устройств по всему миру.

Вредонос впервые появился в апреле 2023 года как услуга по подписке — $1 000 в месяц. С тех пор он активно развивался: в 2023-м его заметили в фишинговых кампаниях ClearFake, а в 2024-м его массово использовала группировка Marko Polo для атак на пользователей macOS.

Если раньше AMOS распространялся через «ломаные» приложения, то теперь злоумышленники действуют точечно — бьют по владельцам крипты и фрилансерам, рассылая фейковые приглашения на собеседования.

Как работает бэкдор:

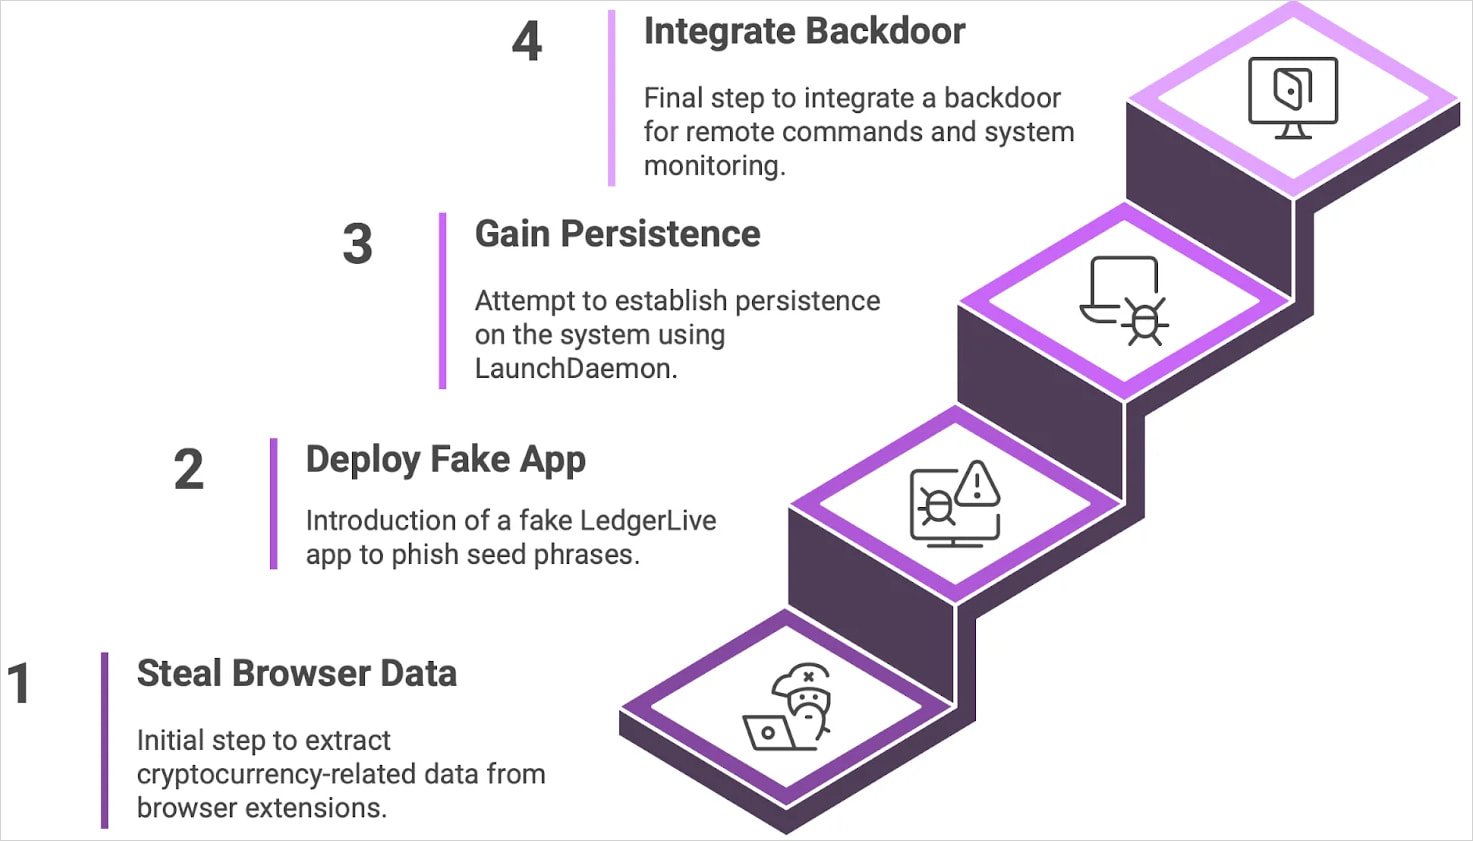
  • На заражённый Mac загружается скрытый файл .helper, который выполняет команды атакующего.
  • Ещё один скрытый скрипт .agent запускает этот файл в цикле.
  • С помощью LaunchDaemon (запускаемый от имени системы) и украденного пароля пользователя всё это закрепляется в системе и начинает работать с правами суперпользователя.


Злоумышленники могут запускать любые команды, подгружать другие вредоносы, вести кейлоггинг и даже пытаться продвигаться дальше по сети.

Будьте осторожны: не открывайте подозрительные письма, не скачивайте ПО из непроверенных источников и обновляйте систему безопасности.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru