


УБК МВД предупредило о фишинге под видом оплаты проезда на платных трассах

УБК МВД предупредило о фишинге под видом оплаты проезда на платных трассах

УБК МВД предупредило о фишинге под видом оплаты проезда на платных трассах

Управление по организации борьбы с противоправным использованием инфокоммуникационных технологий МВД России (УБК МВД) предупредило о массовых фишинговых атаках, связанных с оплатой проезда по платным дорогам.

Как сообщил официальный телеграм-канал профильного главка МВД «Вестник киберполиции России», фишинг под видом оплаты платных дорог стал одним из наиболее распространённых сценариев атак. В частности, в зоне риска оказался Московский скоростной диаметр (МСД).

«Злоумышленники создают сайты, визуально почти неотличимые от официальных, которые индексируются в поисковых системах. После ввода реквизитов банковской карты и суммы платежа деньги списываются, однако проезд так и остаётся неоплаченным. Полученные данные карт впоследствии используются мошенниками в личных целях», — говорится в сообщении УБК МВД.

За последний месяц было заблокировано более 10 фишинговых ресурсов, внешне практически не отличимых от настоящих (например, с адресами вроде msd-avtodor-tr, msdmoss). Максимальный зафиксированный ущерб для одного пользователя составил 22 тысячи рублей.

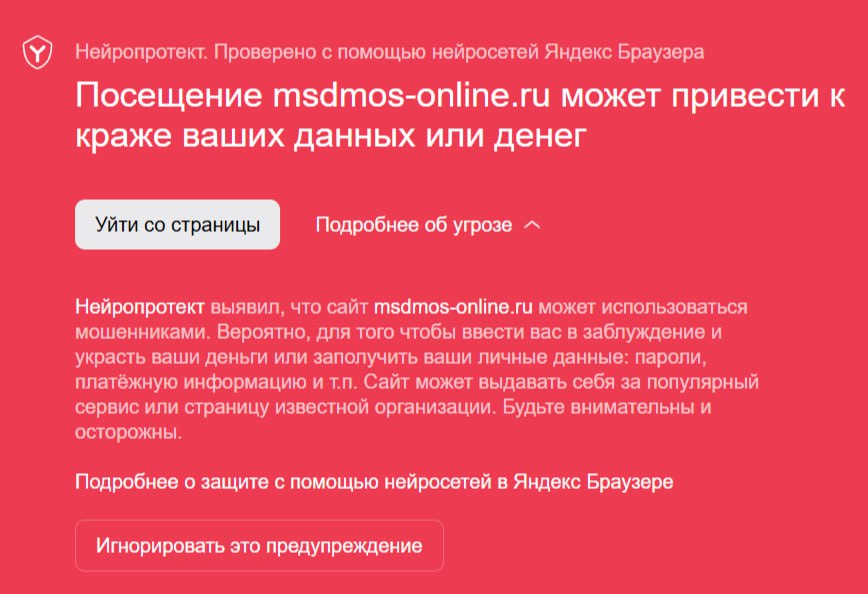
УБК МВД рекомендует не игнорировать предупреждения браузеров и защитных систем о фишинговых сайтах. Безопасную оплату проезда следует осуществлять через портал Госуслуг, приложение «Парковки России» или официальные банковские приложения.

Фишинг остаётся одной из основных киберугроз последних лет — как для частных пользователей, так и для бизнеса. Особенно опасными становятся фишинговые атаки с применением генеративного искусственного интеллекта: по своей эффективности они всё больше приближаются к целевым атакам.

Подпишитесь на новости

Офисные Chrome-аддоны с 2,3 млн установок собирают посещаемые URL

Офисный редактор в браузере может интересоваться не только вашим документом. Bay Area Labs связала с OffiDocs группу из 60 расширений Chrome с суммарно 2,3 млн установок. У 37 из них исследователи обнаружили отправку полных адресов посещённых страниц на серверы, связанные с компанией.

Код, примеры запросов и список расширений опубликованы в исследовании Bay Area Labs.

В группу входят редакторы документов, таблиц и PDF, инструменты работы с изображениями и другие привычные утилиты. Несколько расширений имеют отметку Featured в Chrome Web Store.

По данным исследователей, адреса страниц кодируются в шестнадцатеричный формат и передаются вместе с уникальным идентификатором пользователя. Поскольку это кодирование, восстановить исходный URL несложно.

Полный адрес может содержать поисковый запрос, ссылку для входа или параметры доступа к документу. Поэтому речь не просто о статистике популярных сайтов. Некоторые расширения также способны по ответу сервера перенаправить открытую вкладку на другую страницу.

Отдельные претензии к VPNOnline. По данным отчёта, он использует HTTP-прокси и собирает адреса по списку ключевых слов, который операторы могут менять без обновления расширения.

Кому в итоге передаются собранные данные, исследователи достоверно не установили. Но уже описанного достаточно, чтобы пересмотреть список браузерных помощников.

RSS: Новости на портале Anti-Malware.ru