


В системах управления уязвимостями 78% компаний ценят качество сканирования

В системах управления уязвимостями 78% компаний ценят качество сканирования

В системах управления уязвимостями 78% компаний ценят качество сканирования

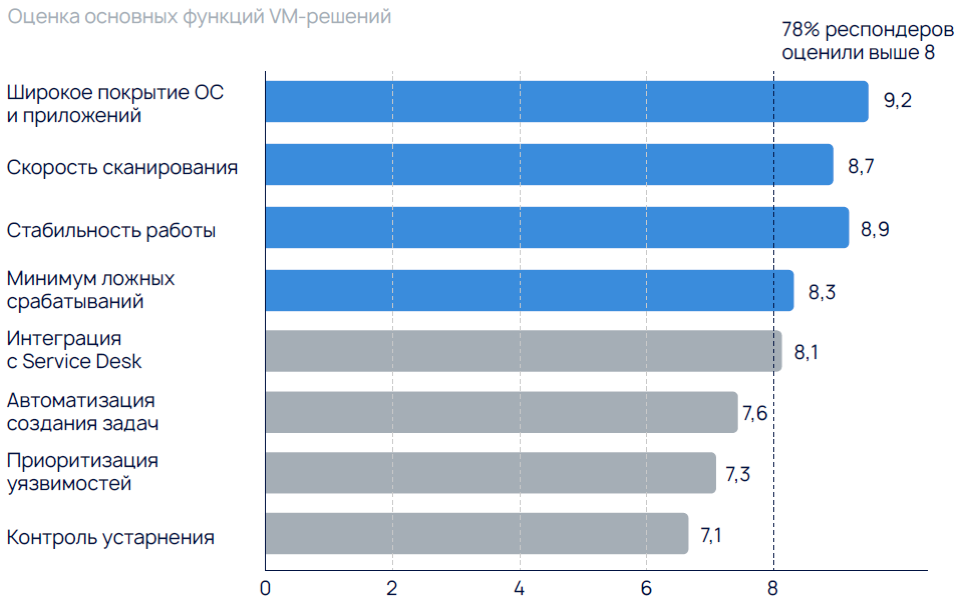
Согласно результатам исследования, проведенного в R-Vision, основным критерием при выборе инструмента управления уязвимостями является качество сканирования. Этот параметр наиболее важен для 78% российских компаний.

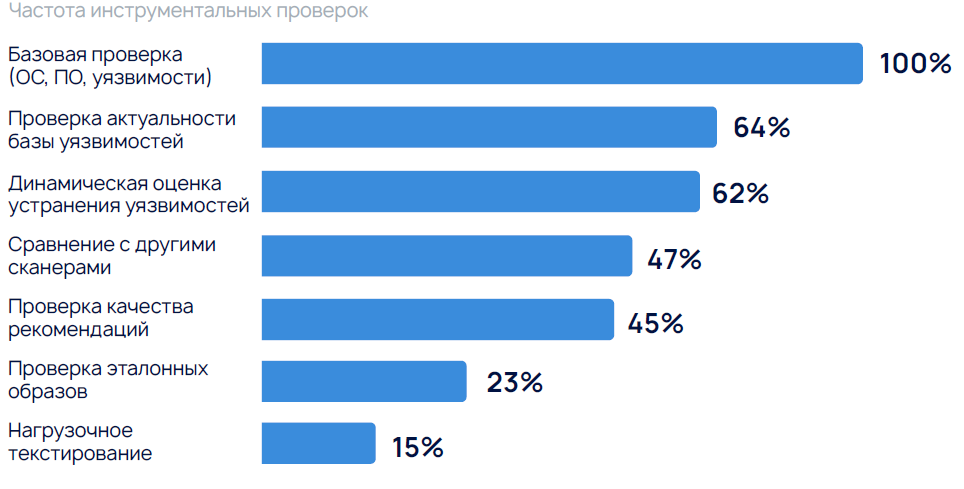
Чтобы выяснить, какие задачи и как решаются в этой области, и понять, что влияет на выбор решений по управлению уязвимостями (Vulnerability Management, VM), эксперты провели опрос клиентов и партнеров, а также проанализировали обратную связь по пилотам R‑Vision VM за 2024 год и I квартал 2025-го.

В опросе приняли участие 83 респондента — руководители и специалисты по ИБ/ИТ, работающие в организациях разной величины и направленности (финансы, промышленность, нефтегаз, энергетика, транспорт, ретейл, телеком, ИТ, госсектор).

Участников опроса попросили оценить по 10-балльной шкале важность параметров, свидетельствующих о качестве сканирования, и наличия функций для построения процессов VM.


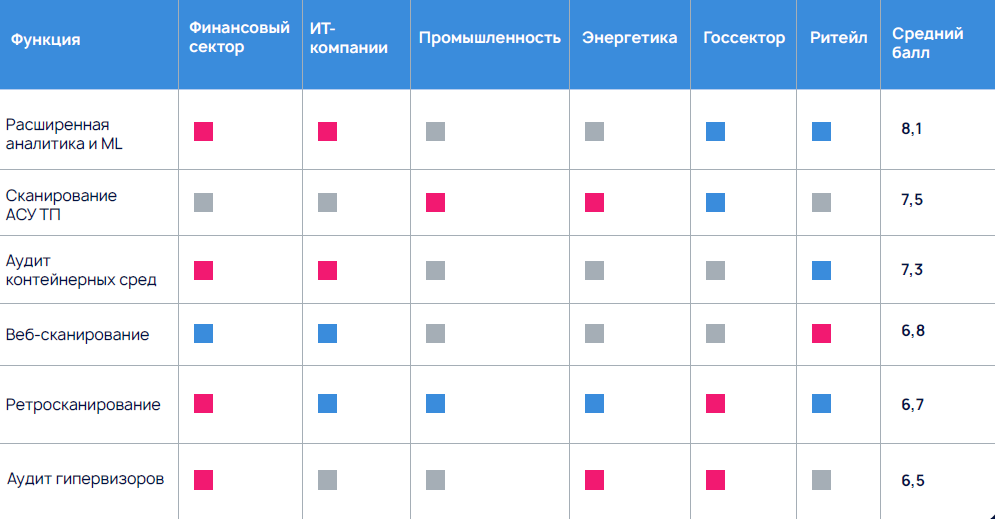
Опрос также показал рост интереса к дополнительным возможностям, способным повысить эффективность VM — таким как корреляция данных из различных источников, приоритизация уязвимостей на основе контекста и рисков, использование машинного обучения для прогнозирования угроз.

Так, финансисты, уделяющие много внимания ИБ, чаще ратуют за расширение аналитики и добавление ML, промышленникам хотелось бы включить в охват специфичные для отрасли среды, ретейлу важнее защита веб-ресурсов.


«Результаты опроса показывают, что для 78% респондентов качество сканирования — ключевой критерий при выборе VM-решения., — комментирует Ирина Карпушева, менеджер по продуктовому маркетингу R-Vision. — В то же время зрелость подходов к VM сильно варьируется в зависимости от размера организации. Крупные компании чаще переходят к комплексным решениям и выстраивают сквозные процессы, средний бизнес — в процессе перехода, малый по-прежнему опирается на сканеры, как правило, без дополнительной обвязки».

Качество сканирования — также первостепенный критерий для 74% участников пилотных проектов по внедрению R-Vision VM (за последний год было запущено более 70 пилотов).

Помимо проведения инструментальных проверок, в ходе этих мероприятий компании также изучали документацию (92%), чтобы оценить покрытие ОС, прикладных программ, сетевого оборудования, СУБД, а также обращали внимание на содержание карточек уязвимостей (86%), частоту обновления базы данных, правила детектирования и другие параметры.


Эксплойт уязвимостей уже несколько лет числится в топе способов взлома корпоративных сетей. Такие лазейки множатся, устранять их вовремя далеко не все успевают, и в результате спрос на VM-продукты и услуги растет.

Подпишитесь на новости

Власти предложили регистрировать адреса установки умных устройств с симками

Умным счётчикам, сигнализациям и камерам с мобильной связью готовят более строгий учёт. Власти предлагают вносить в ЕСИА номера их сим-карт, адреса владельцев или места установки, а также сведения для идентификации оборудования. Техническая сим-карта должна работать там, где заявлено, а не внезапно превращаться в инструмент мошеннического обзвона.

Меры предусмотрены законопроектом «Антифрод 3.0». Как пояснили Минцифры «Известиям», речь идёт об устройствах межмашинного взаимодействия — M2M, подключённых к мобильным сетям и используемых юрлицами и ИП.

Среди них, например, счётчики, платёжные терминалы и другое оборудование. Операторы должны будут проверять достоверность сведений, а точный состав данных и порядок регистрации определит правительство.

Логика ведомства понятна: номера, оформленные для оборудования, не должны использоваться для незаконных рассылок и звонков. Для актуализации сведений планируют предусмотреть переходный период.

Но на практике начинается квест. По словам представителя Т2 Дарьи Колесниковой, производители часто оформляют встроенные сим-карты на себя. Когда гаджет продают человеку, компания ещё не знает, где он будет установлен.

Бизнесу с тысячами датчиков и терминалов придётся организовать массовый учёт. А сама запись в ЕСИА, как отмечает эксперт НТИ Андрей Приемыхов, мошеннический звонок не остановит и гаджет от взлома не защитит: регистрационные данные нужно сопоставлять с реальным использованием номера.

Пока это законопроект. Массовой регистрации всех домашних гаджетов он не предусматривает, ключевой вопрос здесь в корпоративных сим-картах и оборудовании с мобильной связью.

RSS: Новости на портале Anti-Malware.ru