


FaceTime в iOS 26 блокирует звонок при попытке раздеться в кадре

FaceTime в iOS 26 блокирует звонок при попытке раздеться в кадре

FaceTime в iOS 26 блокирует звонок при попытке раздеться в кадре

iOS 26 уже называют одним из самых насыщенных обновлений для iPhone: тут тебе и дизайн Liquid Glass, и прокачанные «Сообщения», Wallet, CarPlay. Но внезапно в бете нашлась ещё одна фича — и она довольно спорная.

Оказывается, FaceTime теперь может заморозить видео и звук звонка, если «заметит», что кто-то начинает раздеваться. Да-да, даже если оба участника — взрослые.

Сначала Apple заявляла, что в iOS 26 появятся новые функции безопасности для детей. В частности, система Communication Safety будет автоматически скрывать обнажённые тела в «Фото» и теперь — реагировать на них в FaceTime. Предполагалось, что эта защита будет только для детских аккаунтов.

Но, как выяснил блогер @iDeviceHelp, в текущей бета-версии iOS 26 механизм срабатывает и на обычных взрослых учётках.

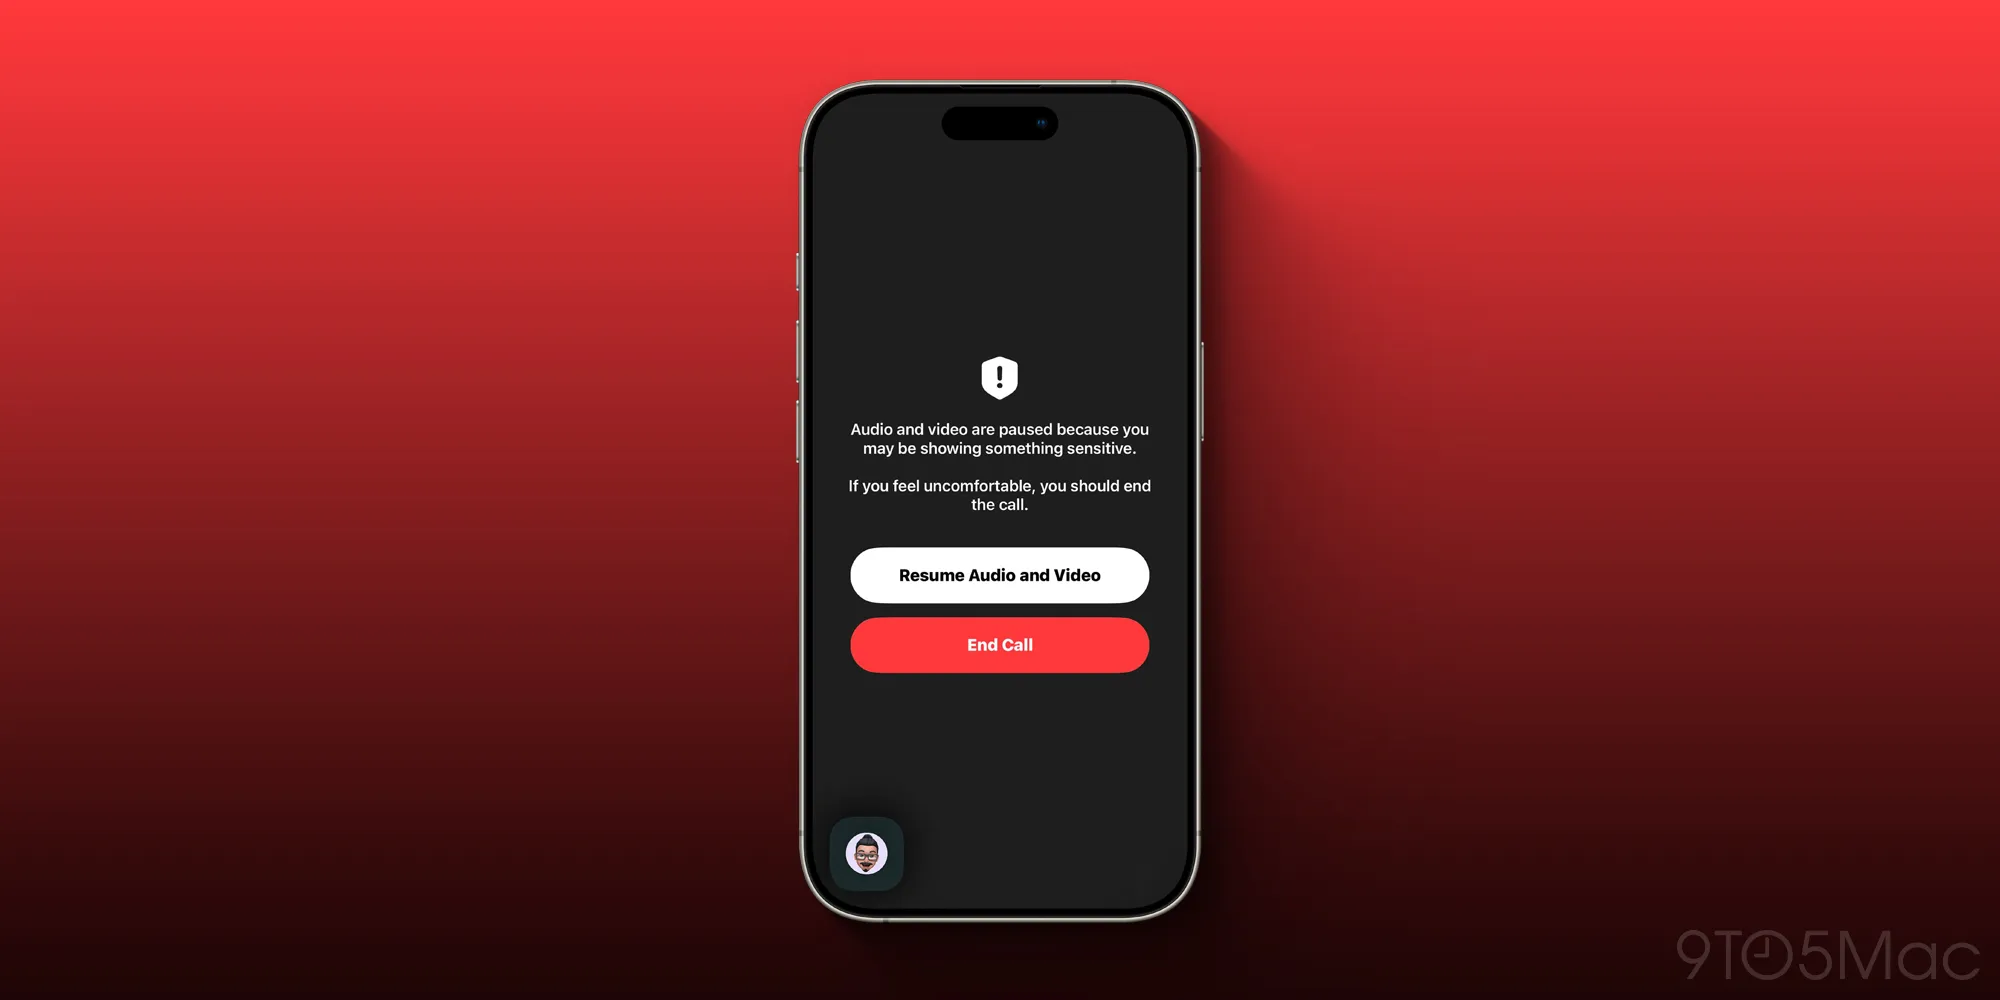
Что происходит: если камера зафиксирует нечто похожее на обнажённое тело, звонок замирает — и видео, и звук. А на экране появляется предупреждение с двумя вариантами: либо продолжить разговор, либо сразу завершить его.

Источник: 9to5Mac


Apple подчёркивает, что весь анализ — на устройстве, ничего не отправляется в облако и не уходит к ним на сервера. В теории, всё конфиденциально. Но на практике это всё равно вызывает вопросы: а не слишком ли много контроля?

Один из комментариев новостью резюмирует общее настроение:

«Понимаю заботу о безопасности, но взрослым навязывать такую цензуру — это перебор. Ни компания, ни государство не должны влезать в личные разговоры».

Пока неясно, срабатывание этой функции у взрослых — баг или фича. Будем следить за апдейтами и сообщим, если появятся разъяснения от Apple.

Хакеры надели маски ChatGPT и DeepSeek для атак на российские сайты

Злоумышленники маскируют вредоносные запросы к веб-приложениям российских компаний под трафик популярных ИИ-ассистентов. По данным Solar WAF, в ход пошли имена DeepSeek, ChatGPT, Perplexity, Claude и Grok. Для маскировки атакующие подменяют HTTP-заголовок User-Agent, по которому сервер определяет обращающееся к нему приложение.

В запросах указывались значения DeepSeekBot, ChatGPT-User, Perplexity-User, Claude-User и GrokBot. Однако за громкими названиями скрывались сканирование уязвимостей и попытки атак.

Первые подобные обращения специалисты зафиксировали 12 августа 2026 года под видом DeepSeekBot. С 27 августа к маскараду присоединились остальные ассистенты. В июне и июле трафика с такими идентификаторами в анализируемой выборке Solar WAF не наблюдалось.

Главный расчёт злоумышленников строится на доверии. Владельцы сайтов всё чаще воспринимают ИИ-агентов как источник клиентов, лидов и полезного трафика, поэтому могут применять к ним менее строгие правила. Проблема в том, что User-Agent не является удостоверением личности: написать там ChatGPT-User способен кто угодно.

Согласно данным «Солара», в 53% выявленных случаев злоумышленники пытались проводить DNS Rebinding, способный заставить систему обращаться к внутренним ресурсам. Ещё 12% запросов были связаны с попытками утечки данных, 4% — с Path Traversal для доступа к файлам за пределами разрешённых каталогов. Остальные 31% включали другие техники, в том числе старые добрые SQL-инъекции.

Эксперты прогнозируют дальнейшее усложнение атак с применением ИИ, включая уникальные сценарии, которые могут не распознаваться сигнатурами.

RSS: Новости на портале Anti-Malware.ru