


УБК МВД предупреждает о новой схеме криптоскама

УБК МВД предупреждает о новой схеме криптоскама

УБК МВД предупреждает о новой схеме криптоскама

Управление по организации борьбы с противоправным использованием инфокоммуникационных технологий МВД России (УБК МВД) предупреждает о новой мошеннической схеме, маскирующейся под обучение инвестициям в криптовалюту.

Как сообщается в официальном телеграм-канале УБК МВД «Вестник киберполиции России», за схемой стоят зарубежные кол-центры, специализирующиеся на телефонном мошенничестве.

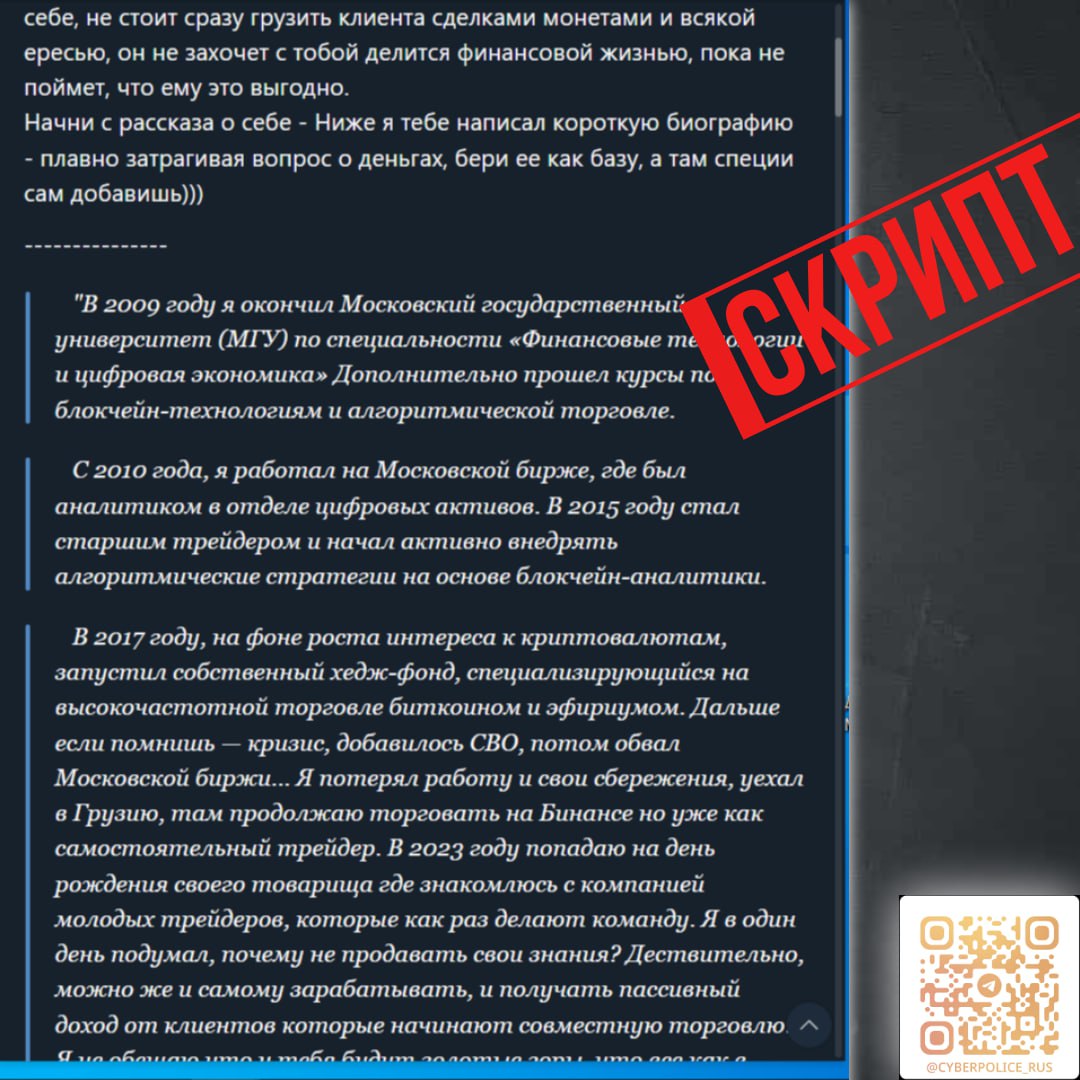
Контакт с жертвой происходит через мессенджеры. Злоумышленники представляются экспертами с дипломами престижных вузов, высоким статусом или опытом успешной торговли криптовалютой.

На первом этапе общения мошенники стараются оценить уровень финансовой грамотности собеседника и выстроить доверительные отношения. При этом подчёркивается, что никакой предоплаты не потребуется.

Затем начинается психологическое давление. Используется классическая тактика создания ощущения срочности, сочетающаяся с дружелюбным тоном и демонстрацией «общих интересов». Всё это направлено на то, чтобы усыпить бдительность жертвы и снизить критическое восприятие информации.

Далее жертве предлагают участие в схеме, якобы позволяющей получать пассивный доход с помощью ботов, «играющих» на колебаниях криптовалютного курса. Мошенники описывают процесс как нечто похожее на игру, чтобы снизить тревожность и упростить вовлечение.

Следующий шаг — регистрация на одной из известных криптобирж и внесение стартового капитала. После этого злоумышленники под предлогом «разгона депозита» убеждают жертву вносить всё новые суммы для получения быстрого дохода.

Финальная стадия — полный контроль над действиями пользователя в его аккаунте («ведение за руку»). Под видом участия в выгодной сделке средства жертвы переводятся на криптокошельки, подконтрольные мошенникам.

Криптовалютные аферы — глобальная проблема. Злоумышленники всё чаще используют дипфейки с изображением известных личностей. Так, в ноябре 2024 года были зафиксированы случаи использования поддельных видео с Илоном Маском, Дональдом Трампом, Криштиану Роналду и Ким Кардашьян для продвижения мошеннических криптоплатформ.

А в начале июня была отмечена волна криптоскама на сайтах знакомств. Аферисты, выдавая себя за девушек, втягивали пользователей в сомнительные криптовалютные операции.

Хакеры заявили о взломе Tez Tour и уничтожении сотен миллионов записей

Группировка DataSuckers 15 сентября объявила о взломе инфраструктуры Tez Tour. На главной странице туроператора появилось сообщение о захвате серверов и компрометации дисков. Компания подтвердила кибератаку, но с описанным киберпреступниками масштабом катастрофы не согласилась.

DataSuckers утверждает, что получила доступ к инфраструктуре примерно за две недели до публикации и постепенно повышала привилегии.

По версии группировки, точкой входа стал сервис загрузки файлов, позволивший отправить на сервер файл с PHP-кодом и выполнить команды внутри Docker-контейнера.

Контейнер якобы был изолирован от основной системы, но имел доступ к корпоративной сети. Далее атакующие, по их словам, нашли учётные данные от SVN-репозиториев, исходный код, конфигурации с паролями к базам данных и получили возможность выполнять код в продакшене через Tomcat Manager.

Причинами успеха они называют устаревшее ПО и хранение резервных копий рядом с основными системами.

На захваченном сайте хакеры сообщили о скачивании и уничтожении более 395 млн записей: 45,4 млн бронирований, 21,5 млн заказов туров, 52 млн бронирований отелей и 252 млн финансовых транзакций. Правда, простое сложение даёт около 371 млн.

Все эти технические подробности и объёмы данных пока исходят только от DataSuckers. Независимого подтверждения им нет.

В Tez Tour заявили «Интерфаксу», что атака затронула сайт, но признаков утечки информации туристов и партнёров не обнаружено. ERP-систему своевременно изолировали, действующие бронирования сохранились, а обязательства перед клиентами выполняются в штатном режиме. Компания проводит проверку инфраструктуры и обещает восстанавливать сервисы поэтапно после проверки безопасности.

RSS: Новости на портале Anti-Malware.ru