


УБК МВД предупреждает о новой схеме криптоскама

УБК МВД предупреждает о новой схеме криптоскама

УБК МВД предупреждает о новой схеме криптоскама

Управление по организации борьбы с противоправным использованием инфокоммуникационных технологий МВД России (УБК МВД) предупреждает о новой мошеннической схеме, маскирующейся под обучение инвестициям в криптовалюту.

Как сообщается в официальном телеграм-канале УБК МВД «Вестник киберполиции России», за схемой стоят зарубежные кол-центры, специализирующиеся на телефонном мошенничестве.

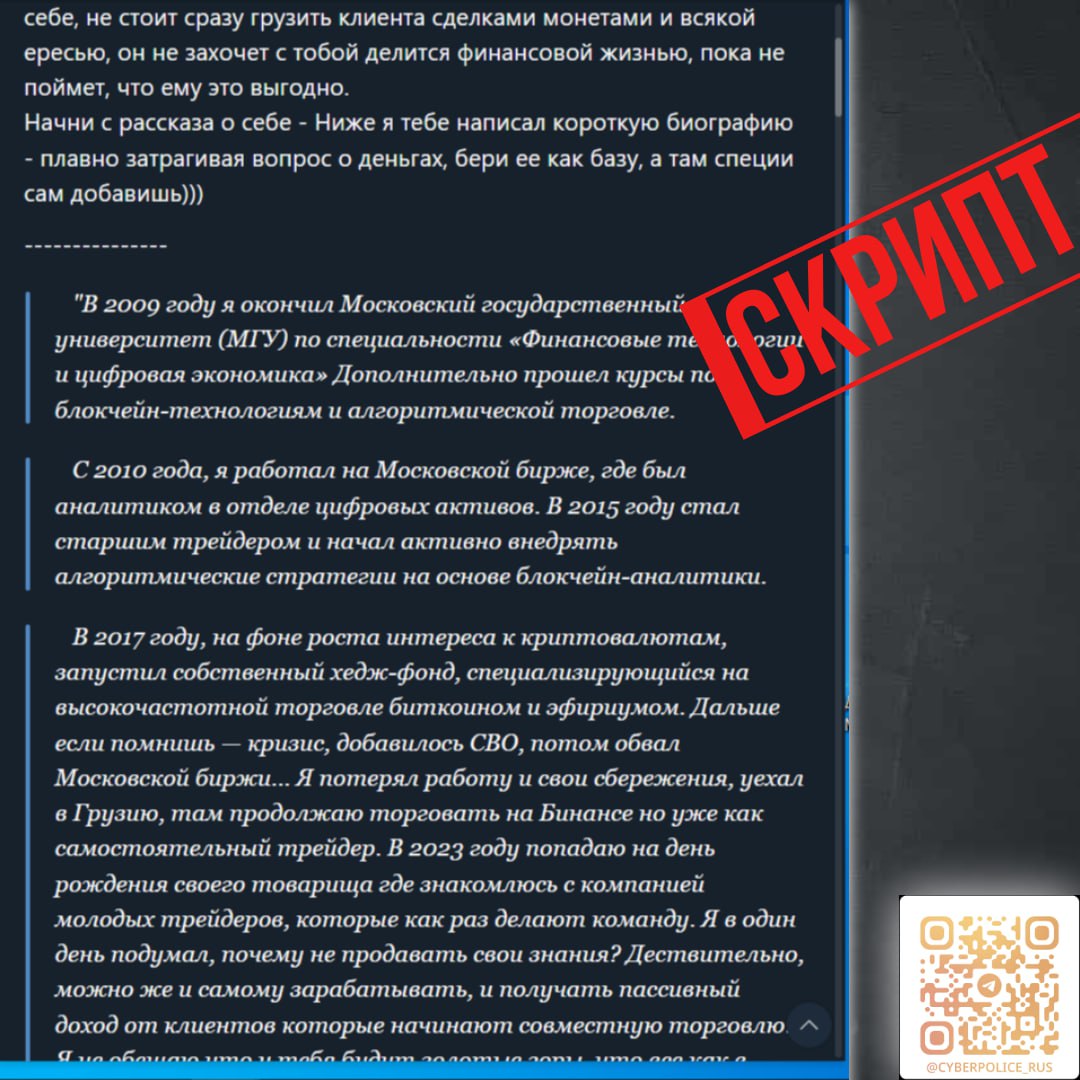
Контакт с жертвой происходит через мессенджеры. Злоумышленники представляются экспертами с дипломами престижных вузов, высоким статусом или опытом успешной торговли криптовалютой.

На первом этапе общения мошенники стараются оценить уровень финансовой грамотности собеседника и выстроить доверительные отношения. При этом подчёркивается, что никакой предоплаты не потребуется.

Затем начинается психологическое давление. Используется классическая тактика создания ощущения срочности, сочетающаяся с дружелюбным тоном и демонстрацией «общих интересов». Всё это направлено на то, чтобы усыпить бдительность жертвы и снизить критическое восприятие информации.

Далее жертве предлагают участие в схеме, якобы позволяющей получать пассивный доход с помощью ботов, «играющих» на колебаниях криптовалютного курса. Мошенники описывают процесс как нечто похожее на игру, чтобы снизить тревожность и упростить вовлечение.

Следующий шаг — регистрация на одной из известных криптобирж и внесение стартового капитала. После этого злоумышленники под предлогом «разгона депозита» убеждают жертву вносить всё новые суммы для получения быстрого дохода.

Финальная стадия — полный контроль над действиями пользователя в его аккаунте («ведение за руку»). Под видом участия в выгодной сделке средства жертвы переводятся на криптокошельки, подконтрольные мошенникам.

Криптовалютные аферы — глобальная проблема. Злоумышленники всё чаще используют дипфейки с изображением известных личностей. Так, в ноябре 2024 года были зафиксированы случаи использования поддельных видео с Илоном Маском, Дональдом Трампом, Криштиану Роналду и Ким Кардашьян для продвижения мошеннических криптоплатформ.

А в начале июня была отмечена волна криптоскама на сайтах знакомств. Аферисты, выдавая себя за девушек, втягивали пользователей в сомнительные криптовалютные операции.

Троян KREMLIN заражает Chrome и Edge для кражи банковских сессий

Специалисты Elastic Security Labs раскрыли ранее неизвестную кампанию REF9334, атакующую клиентов бразильских банков. Её главный инструмент — набор вредоносных компонентов KREMLIN, который устанавливает расширение в Chrome и Edge, крадёт банковские сессии и использует блокчейн Ethereum как записную книжку с адресами управляющих серверов.

Несмотря на название, никаких связей операции с Россией исследователи не нашли.

Приманки имитируют документы 12 бразильских банков, комментарии в коде написаны на португальском, а транзакции операторов преимущественно проходят в рабочие часы Сан-Паулу.

Атака начинается с JavaScript-файла под видом счёта, банковского документа или корпоративного вложения. Запустить его жертва должна сама. Дальше загрузчик проверяет компьютер на наличие песочницы и виртуальной машины, закрепляется в системе и скачивает дополнительные компоненты. Для запуска одной из DLL злоумышленники используют легитимный файл SentinelOne через стороннюю загрузку DLL.


Главная фишка KREMLIN — получение адресов серверов и файлов из смарт-контракта Ethereum. Операторы могут менять инфраструктуру, не обновляя сам троян, а защитникам недостаточно просто заблокировать очередной домен.

Затем KREMLIN внедряет расширение AVSync System Inc. напрямую в Chrome или Edge. Вредонос подделывает защитные данные Secure Preferences и необходимые HMAC, поэтому браузер принимает расширение так, будто пользователь установил его добровольно.

После этого расширение получает доступ ко вкладкам, cookies и хранилищам браузера. Оно умеет красть токены сессий, делать скриншоты, выгружать HTML-код страниц и перехватывать запросы. То есть пароль можно даже не воровать: готовая банковская сессия зачастую полезнее.

Группировка действует как минимум с мая 2025 года и провела семь кампаний. Elastic зарегистрировала служебный домен, который вредонос использовал для проверки песочниц, и обнаружила обращения с 1515 заражённых систем. Более 98% из них находились в Бразилии. Эта мера временно нарушила защитный механизм KREMLIN, но саму операцию не остановила.

RSS: Новости на портале Anti-Malware.ru