


Spotify взорвала фейковая рок-группа, созданная искусственным интеллектом

Spotify взорвала фейковая рок-группа, созданная искусственным интеллектом

Spotify взорвала фейковая рок-группа, созданная искусственным интеллектом

На Spotify внезапно выстрелила новая группа под названием The Velvet Sundown. Вроде бы — классический рок, два альбома, третий на подходе, уже полмиллиона слушателей. Только есть один нюанс: похоже, это не настоящая группа, а полностью сгенерированный ИИ-проект.

У The Velvet Sundown вышли два альбома — Floating On Echoes и Dust and Silence. Звук — что-то вроде атмосферного рока с кучей реверберации и автотюна.

В миксе они могут показаться чем-то реальным, но если послушать треки подряд, становится понятно: слишком уж однообразно, слишком «пластиково».

Сомнения у слушателей начали появляться совсем недавно: в соцсетях и на Reddit стали обсуждать, что у группы нет ни одного подтверждённого участника. Четыре имени в описании — и ни одного реального человека. Ни концертов, ни интервью, ни фоток из студии — ничего.

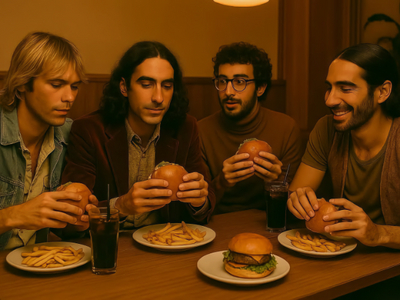
27 июня у The Velvet Sundown появился Instagram (принадлежит Meta, признанной экстремисткой и запрещённой в России), и всё окончательно стало на свои места. Фото «участников группы» — это классика ИИ: идеально гладкие лица, странные детали на заднем плане.

В одном из постов «группа» якобы отмечает успех альбомов в бургерной, но на столе — куча бургеров и напитков, ни одной тарелки, а еда расставлена как попало. И, конечно, всё выглядит немного... не по-настоящему.

Интересно, что это не первый подобный случай. В недавнем выпуске шоу Last Week Tonight Джон Оливер рассказывал об ИИ-группе The Devil Inside, которая за два года выпустила 10 альбомов. И у неё, кстати, тоже частые отсылки к «пыли» и «ветру» — похоже, это побочный эффект музыкальных нейросетей, которые не очень разнообразны в своих темах.

Spotify, похоже, не особо парится по поводу происхождения контента: платформа не требует указывать, создана ли музыка ИИ. На Deezer же у The Velvet Sundown есть сноска:

«Некоторые треки могли быть созданы с использованием искусственного интеллекта».

При этом в описании на Spotify раньше упоминалось, что музыку группы хвалил Billboard — сейчас похвала осталась, а вот упоминание издания исчезло.

Сейчас Instagram (принадлежит Meta, признанной экстремисткой и запрещённой в России) группы завален комментариями, разоблачающими ИИ-происхождение проекта. Но впереди — эпоха, когда различить, человек перед тобой или нейросеть, будет всё сложнее.

ИИ-музыка — это интересная технология. Но важно, чтобы слушатели знали, кто автор: человек с эмоциями и опытом — или машина, которая просто собрала всё по шаблону. И возможно, нам пора задуматься о метках для ИИ-контента не только в изображениях, но и в музыке.

Ранее мы писали об истории с радио CADA в Сиднее, на котором появилась новая музыкальная программа — Workdays with Thy («Трудовые будни с Тай»). Как оказалось, никто даже не заподозрил, что ее ведет диджей, сгенерированный ИИ.

Хакер PalachPro заявил об отключении серверов поставщика связи для ВСУ

Пророссийский хакер PalachPro сообщил о кибератаке на инфраструктуру украинской компании Dolya Communication Systems, поставляющей средства связи и продукцию военного назначения для ВСУ, СБУ и Нацгвардии Украины. По его версии, атакующие нарушили работу серверов, файлового менеджера и внутреннего документооборота компании.

Недоступными, по данным РИА Новости, стали корпоративная почта, файловый обмен, сайт и мессенджер Sonata, который используют украинские военные.

Кроме того, сотрудники Dolya будто бы потеряли возможность добавлять в базу новые заказы силовых структур.

PalachPro утверждает, что для атаки применялись DDoS и другие, не раскрытые им методы воздействия. Предполагаемые последствия — задержки в обслуживании систем радиосвязи, проблемы с доступом к технической документации и временный переход пользователей Sonata на резервные каналы.

Dolya Communication Systems ранее упоминалась как производитель Sonata, а также как дилер и партнёр американской Motorola Solutions. В открытых источниках среди заказчиков компании назывались ВСУ, СБУ и Нацгвардия Украины. Также организация обладает полномочиями на экспорт и импорт товаров военного назначения.

Сам хакер пообещал продолжить подобные атаки на украинские компании. Однако на данный момент достоверно можно говорить лишь о заявлении PalachPro. Масштаб атаки, реальное влияние на работу Sonata и утверждение о длительной блокировке сервисов независимо не подтверждены.

RSS: Новости на портале Anti-Malware.ru