


Исследователь нашел проблемы в безопасности роутеров с вечным VPN

Исследователь нашел проблемы в безопасности роутеров с вечным VPN

Исследователь нашел проблемы в безопасности роутеров с вечным VPN

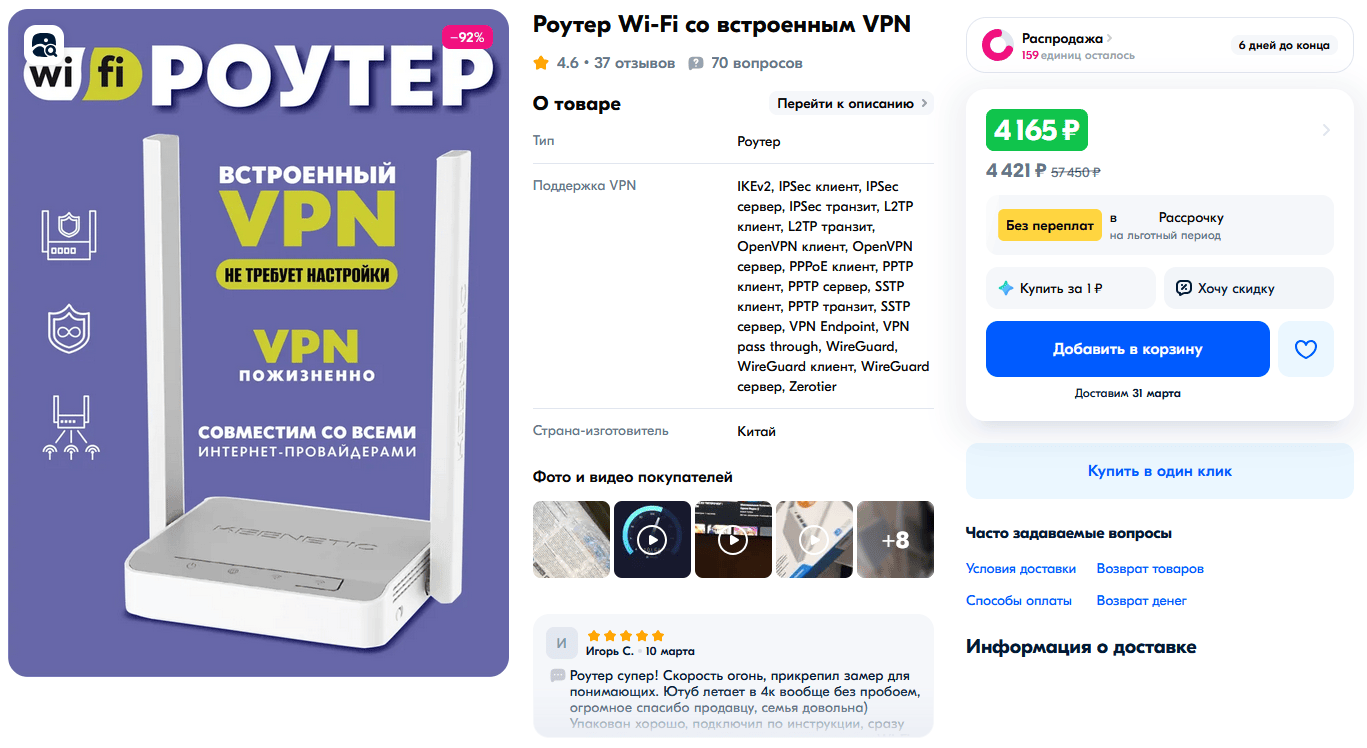
Специалист по инфраструктурному тестированию компании «Бастион» Иван Глинкин проверил три модели роутеров с предустановленным «пожизненным» VPN, которые активно продаются на российских маркетплейсах. Во всех устройствах были выявлены серьёзные уязвимости.

Результаты исследования опубликованы в корпоративном блоге компании на Хабре. Для тестирования были выбраны три роутера разных ценовых категорий — все приобретены у продавцов с наибольшим числом положительных отзывов.

Выяснилось, что устройства страдают от общих и критичных проблем:

  • отсутствие сегментации сети, что позволяет получить доступ к другим устройствам из одной подсети;
  • хранение паролей администратора в открытом виде;
  • наличие привилегированного доступа «из коробки»;
  • возможность удалённого подключения извне.

«Можно слить конфигурационные файлы VPN со всех доступных роутеров. А ещё — обновить прошивку через веб-интерфейс. Это значит, что злоумышленник может залить модифицированный образ и либо “окирпичить” устройство, либо превратить его в часть ботнета», — предупреждает Иван Глинкин о рисках, связанных с обнаруженными уязвимостями.

Особую тревогу вызывает тот факт, что заражение сетевых устройств давно автоматизировано, и вредоносные программы способны проникать даже на относительно защищённые устройства.

При этом для размещения VPN-сервисов используются дешёвые зарубежные хостинги с крайне слабой защитой серверной инфраструктуры.

Наценка за предустановленный VPN при этом весьма ощутима — у некоторых моделей она достигает стоимости самого устройства без подобной «функциональности».

«За красивыми обещаниями скрываются серьёзные проблемы безопасности. Ни одно из протестированных устройств нельзя рекомендовать к использованию в том виде, в котором они продаются», — подводит итог Иван Глинкин.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru