


Исследователь нашел проблемы в безопасности роутеров с вечным VPN

Исследователь нашел проблемы в безопасности роутеров с вечным VPN

Исследователь нашел проблемы в безопасности роутеров с вечным VPN

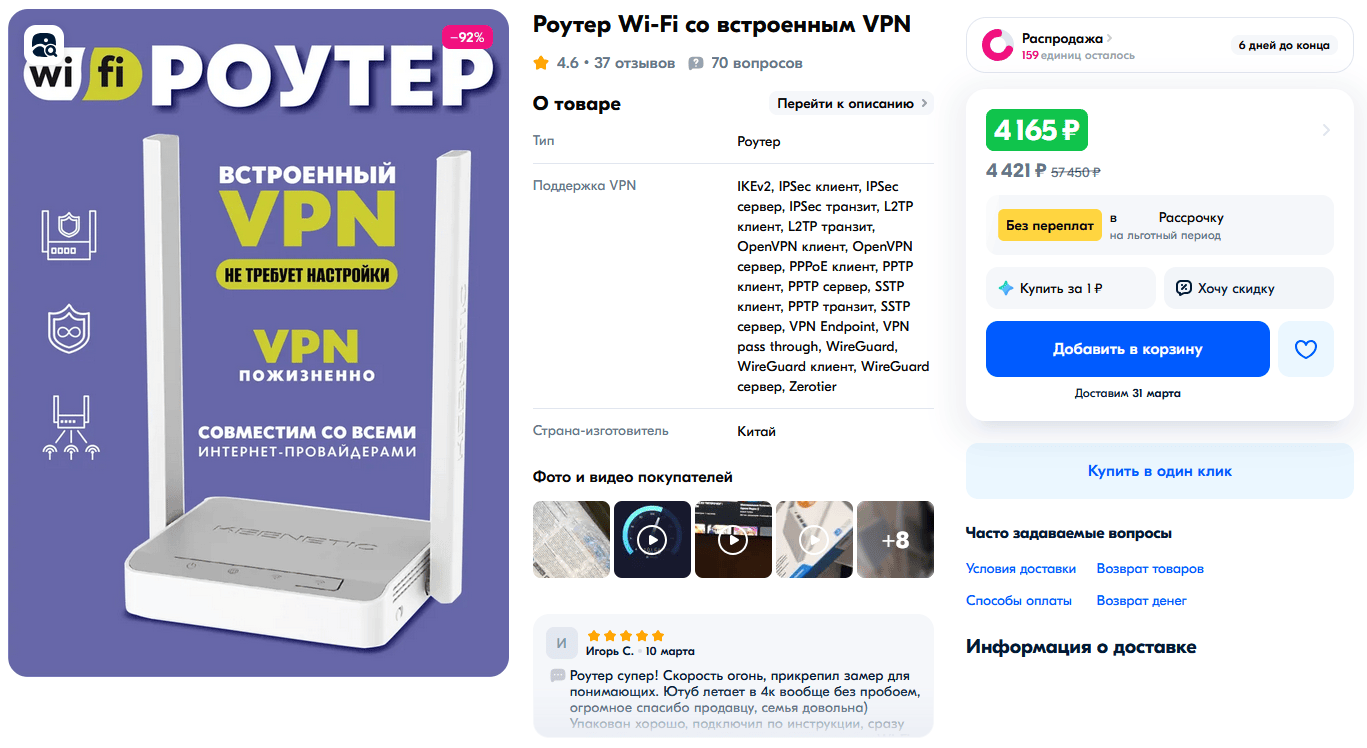
Специалист по инфраструктурному тестированию компании «Бастион» Иван Глинкин проверил три модели роутеров с предустановленным «пожизненным» VPN, которые активно продаются на российских маркетплейсах. Во всех устройствах были выявлены серьёзные уязвимости.

Результаты исследования опубликованы в корпоративном блоге компании на Хабре. Для тестирования были выбраны три роутера разных ценовых категорий — все приобретены у продавцов с наибольшим числом положительных отзывов.

Выяснилось, что устройства страдают от общих и критичных проблем:

  • отсутствие сегментации сети, что позволяет получить доступ к другим устройствам из одной подсети;
  • хранение паролей администратора в открытом виде;
  • наличие привилегированного доступа «из коробки»;
  • возможность удалённого подключения извне.

«Можно слить конфигурационные файлы VPN со всех доступных роутеров. А ещё — обновить прошивку через веб-интерфейс. Это значит, что злоумышленник может залить модифицированный образ и либо “окирпичить” устройство, либо превратить его в часть ботнета», — предупреждает Иван Глинкин о рисках, связанных с обнаруженными уязвимостями.

Особую тревогу вызывает тот факт, что заражение сетевых устройств давно автоматизировано, и вредоносные программы способны проникать даже на относительно защищённые устройства.

При этом для размещения VPN-сервисов используются дешёвые зарубежные хостинги с крайне слабой защитой серверной инфраструктуры.

Наценка за предустановленный VPN при этом весьма ощутима — у некоторых моделей она достигает стоимости самого устройства без подобной «функциональности».

«За красивыми обещаниями скрываются серьёзные проблемы безопасности. Ни одно из протестированных устройств нельзя рекомендовать к использованию в том виде, в котором они продаются», — подводит итог Иван Глинкин.

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

Жительница Магдагачи в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru