


Уязвимость без патча: сотни принтеров Brother под угрозой взлома

Уязвимость без патча: сотни принтеров Brother под угрозой взлома

Уязвимость без патча: сотни принтеров Brother под угрозой взлома

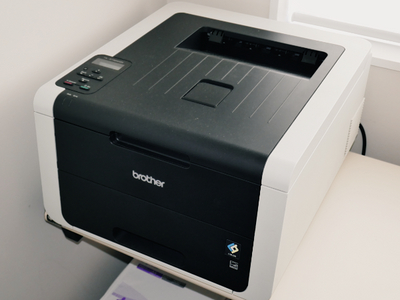
Исследователи из Rapid7 обнаружили восемь уязвимостей в устройствах для печати, сканирования и маркировки от пяти крупных производителей. Самое серьёзное — почти 700 моделей от Brother содержат критическую дыру, которую нельзя закрыть обновлением прошивки.

Главная угроза — это CVE-2024-51978, получившая 9.8 балла по шкале CVSS.

Проблема, как объяснили в Rapid7, кроется в том, как принтер генерирует стандартный пароль администратора: он создаётся на основе серийного номера устройства. А серийный номер, как выяснилось, можно легко узнать с помощью других уязвимостей, например CVE-2024-51977, или обычного запроса через PJL или SNMP.

Если злоумышленник узнает этот номер, а владелец принтера не сменил стандартный пароль, дальше дело техники — доступ к административной панели получен. А это уже может привести к удалённому выполнению кода, DoS-атакам и доступу к конфиденциальным данным.

Brother уже признал, что этот баг невозможно исправить через прошивку — потребуется менять сам производственный процесс. Поэтому единственное, что сейчас могут сделать пользователи, — срочно сменить пароль администратора на всех устройствах Brother.

Всего под удар попало 695 моделей Brother, а также устройства от Fujifilm (46 моделей), Ricoh (5 моделей), Toshiba (2 модели) и Konica Minolta (6 моделей). По оценкам Rapid7, пострадать могли миллионы устройств по всему миру.

Эксплуатации в реальных кибератаках пока не зафиксировано, но эксперты предостерегают: принтеры давно стали лакомой целью — они редко обновляются и часто слабо защищены. А тут ещё и баг, который не лечится.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru