


Самая мощная DDoS-атака в истории: Cloudflare отбила удар в 7,3 Тбит/с

Самая мощная DDoS-атака в истории: Cloudflare отбила удар в 7,3 Тбит/с

Самая мощная DDoS-атака в истории: Cloudflare отбила удар в 7,3 Тбит/с

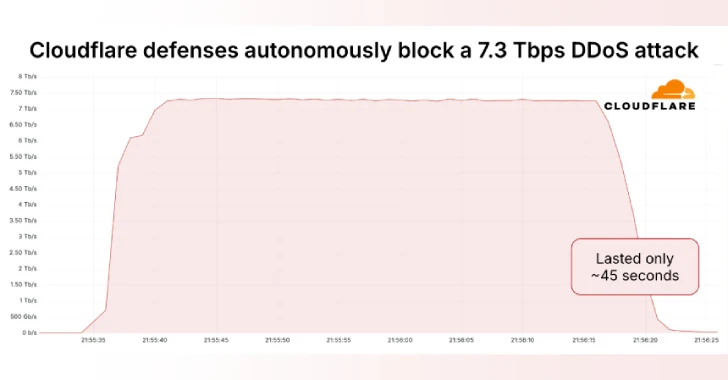
Cloudflare снова в деле — на этот раз компания отразила крупнейшую в истории DDoS-атаку с пиковой мощностью 7,3 Тбит/с. Атака была замечена в середине мая 2025 года и была направлена на неназванного хостинг-провайдера.

«Хостинг-провайдеры и критическая интернет-инфраструктура становятся всё более частыми целями DDoS-атак», — объясняет Омер Йоахимик из Cloudflare.

По его словам, всего за 45 секунд злоумышленники вылили 37,4 ТБ трафика. Что интересно, это уже третья крупная атака за полгода: в январе Cloudflare остановила атаку на 5,6 Тбит/с, в апреле — на 6,5 Тбит/с.


Как атаковали?

  • Злоумышленники одновременно били по сотням портов одного IP-адреса — в среднем 21 925 портов в секунду, на пике — 34 517.
  • Атака была многовекторной: в ход пошли UDP-флуд, отражённые атаки через QOTD, echo, NTP, Mirai-подобные методы, Portmap-флуд и RIPv1-усиление.
  • Почти весь трафик — UDP (99,996%).

В атаке участвовали более 122 000 IP-адресов из 161 страны. Лидеры по объёму вредоносного трафика:

  • Бразилия (10,5%)
  • Вьетнам (9,8%)
  • Китай (Unicom и Telecom)
  • Тайвань, Индонезия, Украина, США и Саудовская Аравия
Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru