


Самая мощная DDoS-атака в истории: Cloudflare отбила удар в 7,3 Тбит/с

Самая мощная DDoS-атака в истории: Cloudflare отбила удар в 7,3 Тбит/с

Самая мощная DDoS-атака в истории: Cloudflare отбила удар в 7,3 Тбит/с

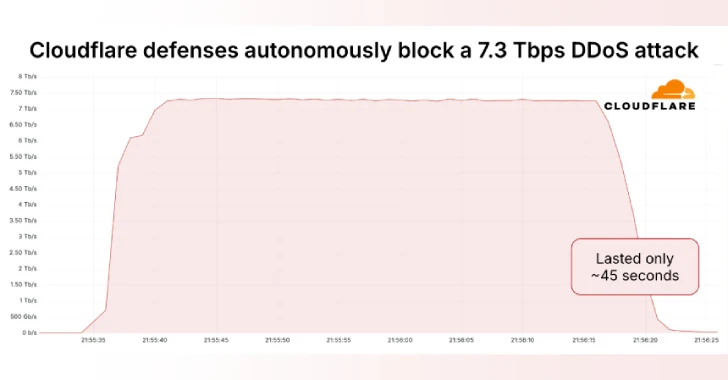
Cloudflare снова в деле — на этот раз компания отразила крупнейшую в истории DDoS-атаку с пиковой мощностью 7,3 Тбит/с. Атака была замечена в середине мая 2025 года и была направлена на неназванного хостинг-провайдера.

«Хостинг-провайдеры и критическая интернет-инфраструктура становятся всё более частыми целями DDoS-атак», — объясняет Омер Йоахимик из Cloudflare.

По его словам, всего за 45 секунд злоумышленники вылили 37,4 ТБ трафика. Что интересно, это уже третья крупная атака за полгода: в январе Cloudflare остановила атаку на 5,6 Тбит/с, в апреле — на 6,5 Тбит/с.


Как атаковали?

  • Злоумышленники одновременно били по сотням портов одного IP-адреса — в среднем 21 925 портов в секунду, на пике — 34 517.
  • Атака была многовекторной: в ход пошли UDP-флуд, отражённые атаки через QOTD, echo, NTP, Mirai-подобные методы, Portmap-флуд и RIPv1-усиление.
  • Почти весь трафик — UDP (99,996%).

В атаке участвовали более 122 000 IP-адресов из 161 страны. Лидеры по объёму вредоносного трафика:

  • Бразилия (10,5%)
  • Вьетнам (9,8%)
  • Китай (Unicom и Telecom)
  • Тайвань, Индонезия, Украина, США и Саудовская Аравия
Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru