


В Сеть слили 16 млрд записей с учётными данными, включая Apple ID

В Сеть слили 16 млрд записей с учётными данными, включая Apple ID

В Сеть слили 16 млрд записей с учётными данными, включая Apple ID

Исследователи из Cybernews нашли то, что вполне может стать одной из самых масштабных утечек данных в истории. Представьте себе — 16 миллиардов логинов и паролей оказались в открытом доступе. И нет, это не «сборник старых сливов» — многие из этих данных свежие, собранные с помощью программ-стилеров.

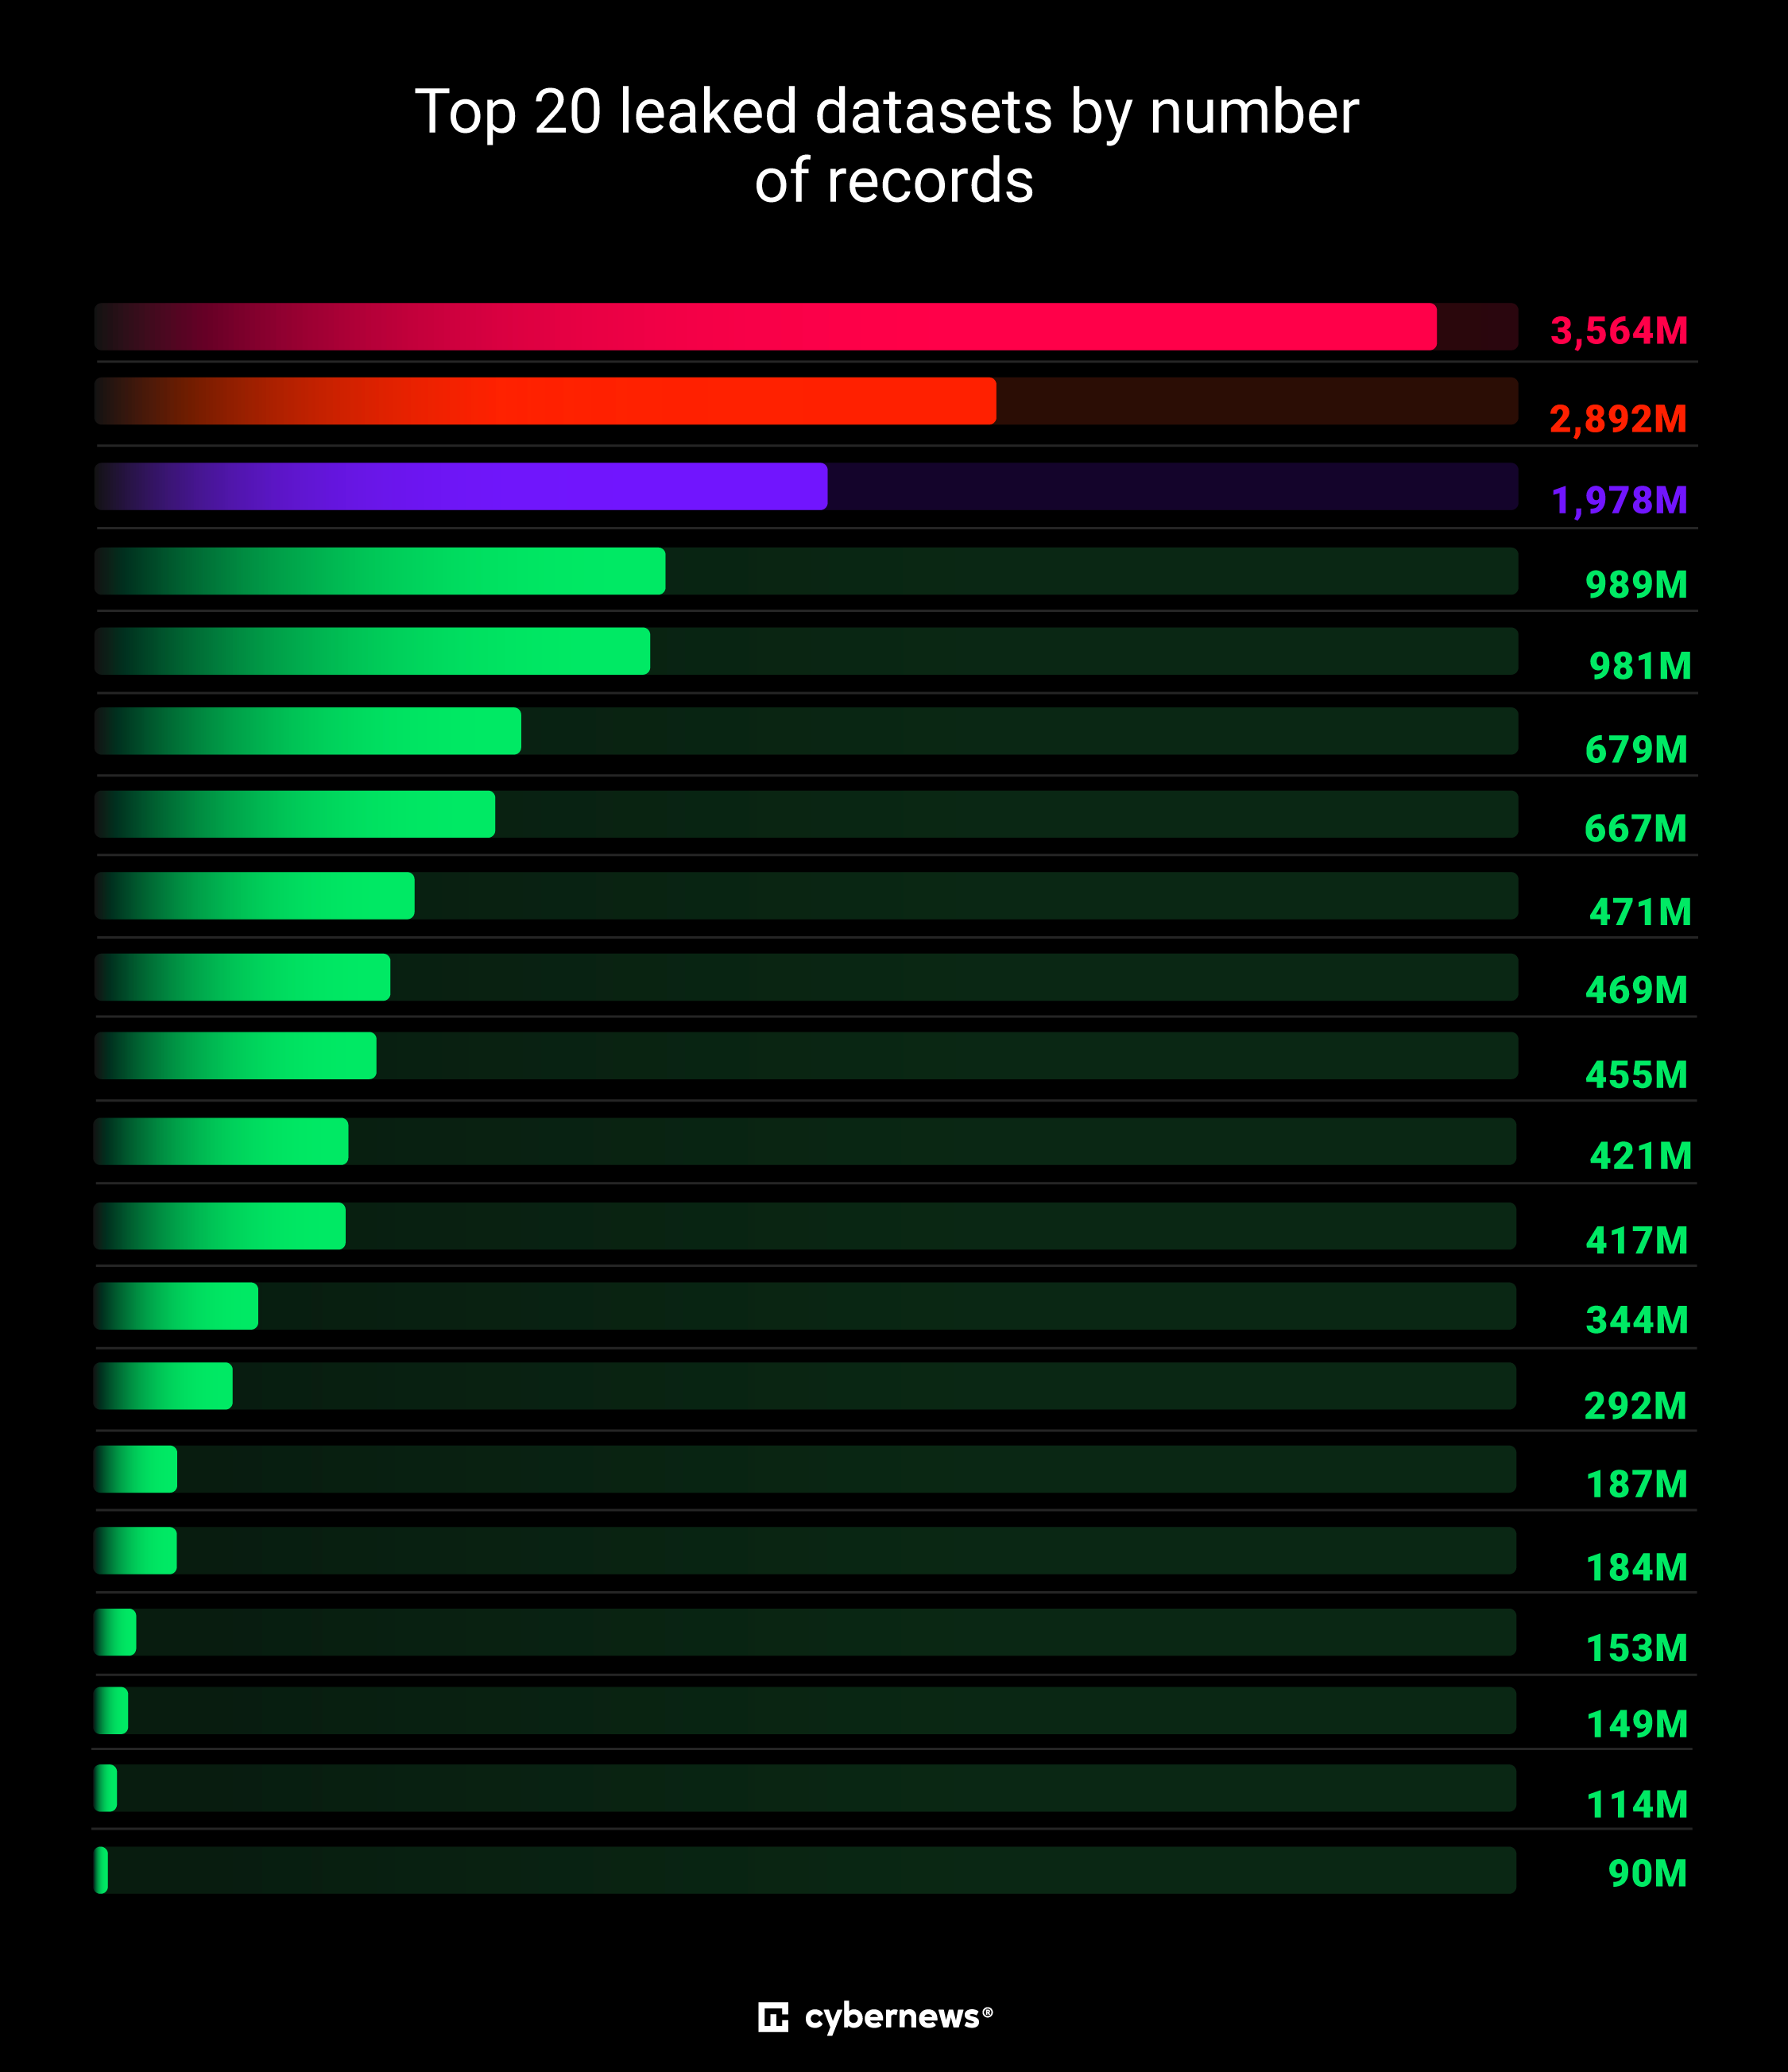
Команда начала мониторинг в начале 2025 года и к июню уже насчитала 30 огромных баз — каждая от десятков миллионов до 3,5 миллиардов записей. И, что особенно тревожно, новые базы продолжают появляться каждые пару недель.

«Это не просто утечка. Это — инструкция по массовому взлому. 16 миллиардов логинов — это беспрецедентный доступ к чужим аккаунтам, инструмент для фишинга, кражи личности и других атак», — говорят исследователи.

Большинство баз были временно доступны через открытые Elasticsearch-серверы или хранилища без пароля. Достаточно времени, чтобы исследователи успели их зафиксировать, но недостаточно, чтобы выяснить, кто ими владеет.

Что внутри этих баз?

По структуре всё довольно просто: ссылка на сайт, логин и пароль. Типичная добыча инфостилеров — вредоносных программ, ворующих данные из браузеров и приложений. Внутри есть всё: учётки от Facebook (признан экстремистским и запрещён в России), Google, Telegram, GitHub, Apple и даже правительственных сервисов. Есть cookies, токены и другие метаданные.

Некоторые базы названы «logins» или «credentials», другие — «Telegram», «Russia» и так далее. Самая крупная, судя по названию, связана с португалоязычными пользователями — в ней более 3,5 млрд записей. Самая «маленькая» — всего 16 миллионов логинов.

И что теперь?

Проблема в том, что эти базы — идеальный инструмент для атак: фишинга, BEC, взломов без MFA и прочего. Даже если у злоумышленника сработает 0,1% — это уже миллионы потенциальных жертв. И поскольку неизвестно, кто владеет утекшими данными, нельзя просто «написать админам» или «подать жалобу».

Что делать?

  • Меняйте пароли и не используйте один и тот же в разных сервисах.
  • Включите двухфакторную аутентификацию везде, где возможно.
  • Проверьте устройства на наличие инфостилеров (вредоносов, крадущих данные).
  • И будьте внимательны к письмам, ссылкам и «техподдержке», которая пишет сама.

Как говорят исследователи, масштаб этой утечки показывает, насколько опасной стала привычка собирать и хранить данные просто «на всякий случай». А для киберпреступников это — золото.

Подпишитесь на новости

Травля из Telegram вышла на улицы: во Владике выявили 12-летнюю зачинщицу

Во Владивостоке фотографии школьников публиковали в телеграм-канале вместе с оскорблениями и призывами к расправе. Затем травля перешла в физическое насилие: по сообщениям о пострадавших, детей били, унижали и преследовали в школах и на улице.

Как пишут «Известия», полиция установила администратора канала — 12-летнюю школьницу. Обращение поступило от матери одной из пострадавших.

В канале появилось более сотни публикаций. Среди описанных случаев — травля 11-летней девочки, которая перестала посещать школу. В отношении отца администратора составили протокол о ненадлежащем исполнении родительских обязанностей.

Материалы передали в комиссию по делам несовершеннолетних; школьницу поставят на профилактический учет. Проверкой также заинтересовались Следственный комитет и прокуратура.

Опрошенные эксперты подчеркивают: онлайн-травля часто связана с конфликтами внутри реального сообщества. Чат расширяет аудиторию, усиливает давление и создает ощущение коллективного одобрения агрессии.

Поэтому удалить канал — важный шаг, но школьные отношения этим не исправить. Специалисты рекомендуют сохранять доказательства, сообщать площадке о нарушениях и поддерживать пострадавшего, не подвергая себя опасности.

RSS: Новости на портале Anti-Malware.ru