


Мошенники подменяют номера техподдержки на официальных сайтах Apple, PayPal

Мошенники подменяют номера техподдержки на официальных сайтах Apple, PayPal

Мошенники подменяют номера техподдержки на официальных сайтах Apple, PayPal

Если вы внимательно проверяете адресную строку перед тем, как кликнуть на сайт Apple, Microsoft, PayPal или Netflix — молодцы, но этого теперь может быть недостаточно. Мошенники придумали хитрый способ внедрять свои фейковые номера поддержки прямо на официальных сайтах. Да-да, вы всё ещё на настоящем сайте, но номер — поддельный.

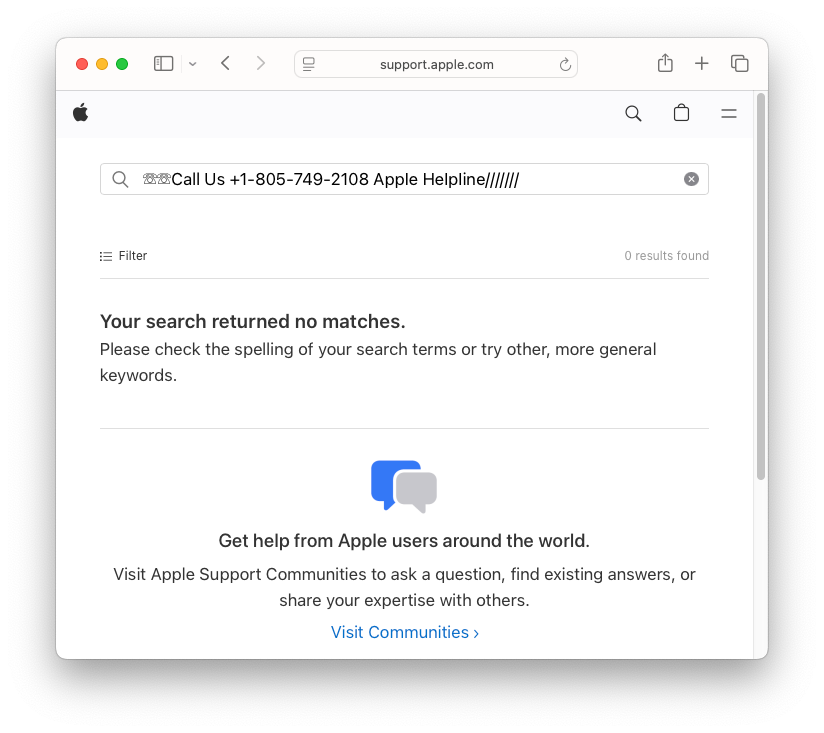
Об этом рассказали исследователи из Malwarebytes. Как всё работает? Очень просто: злоумышленники покупают рекламу в Google по запросам типа «поддержка Apple» или «служба помощи PayPal». Вроде бы ничего подозрительного — в рекламе указан правильный адрес (например, https://www.apple.com), и ссылка действительно ведёт туда. Но вот дальше начинается магия.

В URL добавляются скрытые параметры, которые браузер передаёт сайту. Эти параметры подсовывают поддельные номера прямо в страницу, которую вы видите. Итог: вы находитесь на настоящем сайте Apple, но вам показывают липовый номер поддержки, по которому вас уже ждут мошенники.


«Если я покажу такую страницу своим родителям — они не поймут, что что-то не так», — говорит аналитик Malwarebytes Жером Сегюра

И правда, выглядит всё довольно убедительно: адрес настоящий, дизайн тоже, а рядом крупный номер с подписью "Позвоните в техподдержку Apple".

И если человек устал, торопится, плохо видит или просто не ожидает подвоха — он вполне может позвонить. А дальше схема стандартная: якобы "специалист" предлагает установить удалённый доступ или просит данные банковской карты. Бывает, что звонки якобы от имени Bank of America или PayPal — цель всё та же: украсть деньги.

К счастью, специалисты Malwarebytes научили своё антивирусное расширение блокировать такие фокусы, а сайт компании уже очищен от уязвимости. Но лучшее средство — не кликать на рекламу в Google вообще. Вместо этого ищите нужные сайты в органической выдаче или вбивайте адрес вручную.

Вывод: если видите номер поддержки на сайте — не спешите звонить. Лучше перепроверьте его через другие источники. Мошенники становятся всё изобретательнее, но внимательность всё ещё работает.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru