

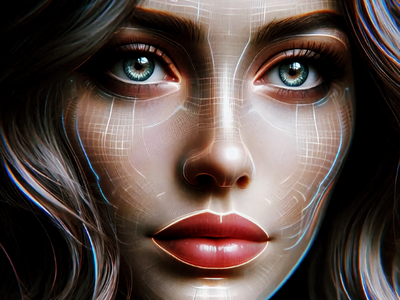

Дипфейк видно по глазам, волосам и губам

Дипфейк видно по глазам, волосам и губам

Дипфейк видно по глазам, волосам и губам

Сгенерированные изображения и видео зачастую выдают подделку по ряду характерных признаков: неестественные движения лица, отсутствие бликов и отражений в глазах, размытие или искажение контуров, особенно в области ушей и волос.

На такие детали в поддельных изображениях и роликах обратил внимание руководитель отдела аналитических исследований финтех-компании «Баланс-Платформа» Юрий Богданов в комментарии для «РИА Новости».

Эксперт отметил, что современные генеративные модели способны создавать дипфейки высокого качества, почти неотличимые от оригинала. Однако злоумышленники, как правило, используют упрощённые технологии. Поэтому массовые дипфейки, применяемые в атаках, зачастую можно распознать по ряду визуальных и аудиальных признаков.

Среди них Юрий Богданов выделяет следующие:

  • Неестественная мимика (чрезмерно плавные или резкие движения, рассинхрон речи и губ, отсутствие моргания или его нерегулярность);
  • Артефакты на границах лица (размытие, искажения волос, ушей, освещение лица не совпадает с фоном);
  • Отсутствие бликов и отражений в глазах;
  • Несовпадение эмоций: выражение лица не соответствует интонации речи;
  • Искажения в голосе — «роботизированное» звучание, неестественные паузы, сбитая интонация.

Чаще всего мошенники используют дипфейки в схемах, связанных со знакомствами. С их помощью создаются виртуальные персонажи, от имени которых злоумышленники выманивают деньги у жертв, нередко прибегая к сложным манипуляциям подобного рода.

Кроме того, уже второй год подряд наблюдается резкий рост количества дипфейков политической направленности. Чаще всего в таких видео используются образы губернаторов российских регионов в различных контекстах.

Несколько перспективных техник, основанных на дипфейках, мы разобрали в отдельной статье.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru