


Вышел PT NGFW 1.7: скорость VPN свыше 40 Гбит/с, балансировка нагрузки

Вышел PT NGFW 1.7: скорость VPN свыше 40 Гбит/с, балансировка нагрузки

Вышел PT NGFW 1.7: скорость VPN свыше 40 Гбит/с, балансировка нагрузки

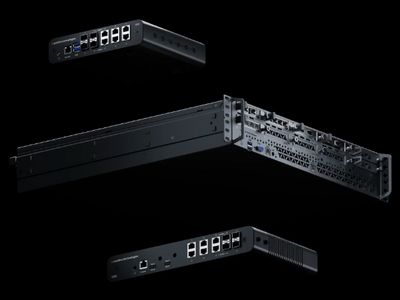
Positive Technologies выпустила обновлённую версию своего межсетевого экрана PT NGFW — 1.7. Главное нововведение — поддержка стандартного набора протоколов IPsec VPN. Это позволяет организациям постепенно и безболезненно перейти с зарубежных решений на российские, не дублируя инфраструктуру и не уходя в «аврал».

По внутренним тестам компании, скорость передачи данных через VPN может превышать 40 Гбит/с — этого достаточно, чтобы соединять между собой дата-центры и подключать удалённые филиалы.

VPN-каналы в новой версии можно настраивать в том числе с продуктами других производителей — например, Check Point, Cisco или Palo Alto. Для повышения скорости реализована балансировка нагрузки между процессорными ядрами.

Кроме VPN, в PT NGFW добавили поддержку DHCP relay — она позволяет устройствам в сети получать IP-адреса от внешнего сервера, даже если внутри филиала развернуть собственный сервер невозможно.

Обновление также затронуло кластеризацию: режим active–standby стал удобнее в использовании. Теперь в кластере можно использовать прозрачный режим (vWire), при котором внедрение экрана в сеть не требует перенастройки других устройств — это может быть полезно для дата-центров и организаций, которым нужно быстро внедрить защиту.

Появился CLI-интерфейс с командами для диагностики и возможность создавать резервные копии настроек. Также улучшена совместимость с решениями Cisco, Juniper, Check Point благодаря поддержке IKEv2 и разных алгоритмов шифрования — AES, 3DES, DES.

Для защиты промышленных сетей (АСУ ТП) появилась поддержка промышленных протоколов. В будущем планируется сертификация ФСТЭК на использование в таких сценариях (экран типа «Д»).

Напомним, что PT NGFW — это один из немногих российских межсетевых экранов, получивший сертификацию по новым требованиям ФСТЭК. Продукт начал массово поставляться с конца 2024 года. Среди технических характеристик, которые активно обсуждаются, — отказоустойчивость, высокая скорость работы и довольно высокий процент обнаружения атак.

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru