


Сайт и приложение РЖД атакуют

Сайт и приложение РЖД атакуют

Сайт и приложение РЖД атакуют

Официальный сайт и мобильное приложение АО «РЖД» перестали открываться. В компании объяснили перебои DDoS-атакой. При этом, как подчёркивают в РЖД, инцидент не повлиял на работу касс, в том числе на вокзалах и станциях — они продолжают функционировать в штатном режиме.

«Наш сайт и мобильное приложение подверглись DDoS-атаке. Мы прилагаем все усилия, чтобы как можно быстрее восстановить их работу», — говорится в сообщении официального телеграм-канала РЖД. — «Приносим извинения за доставленные неудобства».

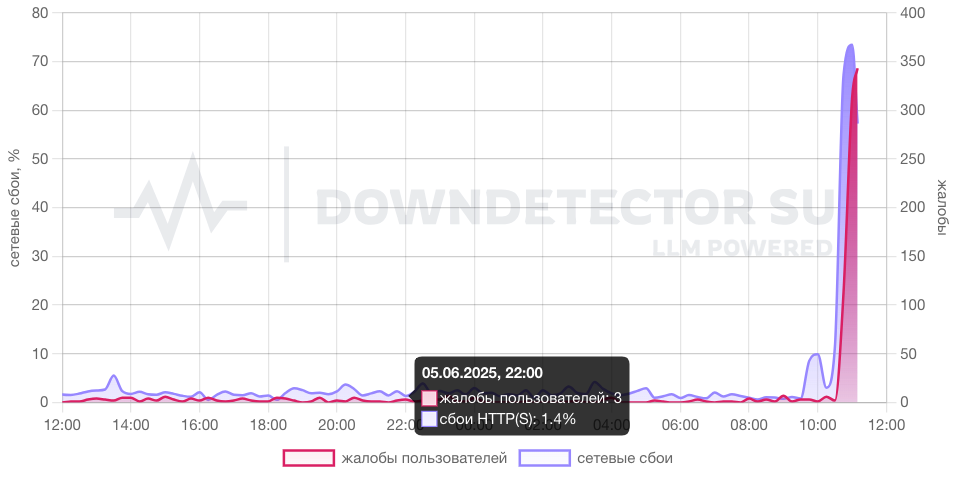
Согласно данным сервиса Downdetector.su, около 11:00 по московскому времени был зафиксирован резкий всплеск жалоб на работу как основного сайта РЖД, так и Сервисного портала компании. При этом различается география обращений: если сбои на основном сайте отмечались равномерно по всей стране, то в случае Сервисного портала большинство жалоб поступило с Дальнего Востока, прежде всего из Сахалинской области.

У автора этих строк сайт РЖД открывался, но медленно и с ошибками отображения: страница загружалась не полностью, верстка была искажена, многие сервисы — недоступны. Также сообщается, что мобильное приложение запускается, но оформить билеты через него невозможно.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru