


На ЦИПР предложили баг-баунти для борьбы с кибермошенниками

На ЦИПР предложили баг-баунти для борьбы с кибермошенниками

На ЦИПР предложили баг-баунти для борьбы с кибермошенниками

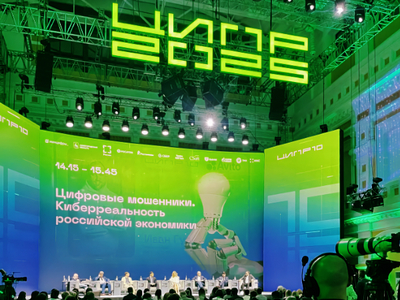
На ЦИПР-2025 представители бизнеса и государства обсудили новые подходы к борьбе с цифровым мошенничеством, которое продолжает стремительно набирать обороты. По данным Роскомнадзора, за первые пять месяцев 2025 года в результате 30 утечек в открытый доступ попало более 38 миллионов строк с персональными данными россиян.

На фоне растущих угроз государственные органы рассматривают ужесточение мер безопасности.

Председатель ИТ-комитета Госдумы Сергей Боярский сообщил, что обсуждается инициатива: восстановление доступа к сервисам «Госуслуг» будет возможно только при личном обращении в МФЦ с паспортом. Также он предложил ввести ограничение на количество банковских карт, которыми может владеть один человек.

Однако представители бизнеса выразили сомнения в эффективности запретительных мер. По их мнению, подобные ограничения мошенников не остановят, а лишь усложнят жизнь добросовестным гражданам.

Вице-президент Avito Иван Гуз подчеркнул важность оперативного обмена информацией между компаниями и государством.

«Чем больше участников вовлечены в процесс, тем полнее и объективнее картина угроз», — подчеркнул Гуз.

Генеральный директор МТС Инесса Галактионова назвала проблему комплексной, требующей системного подхода.

«Даже если гражданин беспечен или не обладает цифровыми навыками, мы обязаны найти способ его защитить. Я не верю, что всё можно просто заблокировать», — сказала она.

МТС развивает систему «Защитник», автоматически блокирующую подозрительные звонки, и обслуживает 82 миллиона абонентов.

Президент «Т-Технологий» Станислав Близнюк рассказал, что в Т-Банке приоритетом является клиентоориентированность.

«Мы стараемся самостоятельно компенсировать клиентские потери от мошенников, если это не family fraud», — отметил Станислав.

При этом он добавил, что паспорт — легко подделываемый документ, и не может служить универсальным решением. В банке используется более 30 инструментов киберзащиты, включая систему «Нейрощит». Один из нестандартных методов — перевод мошенника на голосового бота, который способен удерживать его на линии до 20 минут.

Старший вице-президент по информационной безопасности ПАО «Ростелеком» и генеральный директор группы компаний «Солар» Игорь Ляпунов заявил, что мошенничество превратилось в самостоятельный бизнес с оборотом 160 миллиардов рублей. Он отметил, что в цепочках фрода участвуют самые разные структуры — от банков до операторов связи. И даже если крупные игроки не вовлечены напрямую, всегда найдутся участники «четвёртого эшелона», готовые включиться в схему.

Сооснователь фонда «Сайберус» Юрий Максимов призвал к проактивному подходу. Он предложил создать государственную программу баг-баунти, в рамках которой «белые хакеры» будут искать уязвимости, используемые мошенниками.

«Мы вам подгоним хакеров. Пусть они сами пройдут путь атаки, а потом мы создадим под это нормативную базу», — предложил Максимов.

Подпишитесь на новости

Владельцев VPS предупредили о блокировке IP из-за открытых сервисов

Российские системы фильтрации могут активно сканировать публичные IP-адреса и блокировать серверы, на которых обнаружены средства обхода ограничений. Об этом рассказал пользователь Хабра под ником 0ka, обративший внимание на участившиеся жалобы владельцев VPS.

По версии автора публикации, примерно с декабря 2025 года для анализа серверов применяется Active Probing — активное зондирование адресов с целью определить запущенные сервисы, открытые порты и особенности их конфигурации.

Под проверку могут попадать веб-серверы, SSH, VPN и прокси-инструменты. Особое внимание, как утверждается, привлекают серверы без нормального DNS-имени, нестандартные порты и HTTPS-сертификаты, маскирующиеся под домены Яндекса, Apple, Google, Rutube и других известных площадок.

Такое сочетание может указывать на ПО для обхода блокировок или просто на кривую настройку, но фильтр разбираться в душевной организации администратора не обязан.

Официального списка сервисов и конфигураций, которые могут привести к блокировке IP, в открытом доступе нет. Независимого подтверждения того, что Роскомнадзор массово сканирует весь диапазон IPv4 именно по описанной схеме, также не представлено. Поэтому выводы автора стоит считать техническими наблюдениями, а не опубликованным регламентом ведомства.

Для самостоятельной проверки VPS предлагается воспользоваться поисковой платформой Censys или просканировать собственный сервер через Nmap. Стоит изучить открытые порты, сертификаты и неизвестные службы, а ненужные компоненты — отключить.

Уже действующую блокировку можно попытаться выявить сравнением трассировки до доступного и недоступного адресов из российской сети.

В опросе под публикацией 37 из 94 участников сообщили, что столкнулись с блокировками, а 10 из 43 нашли на своих серверах потенциально проблемные сервисы.

RSS: Новости на портале Anti-Malware.ru