


Android-троян Crocodilus вышел за пределы Европы и стал глобальной угрозой

Android-троян Crocodilus вышел за пределы Европы и стал глобальной угрозой

Android-троян Crocodilus вышел за пределы Европы и стал глобальной угрозой

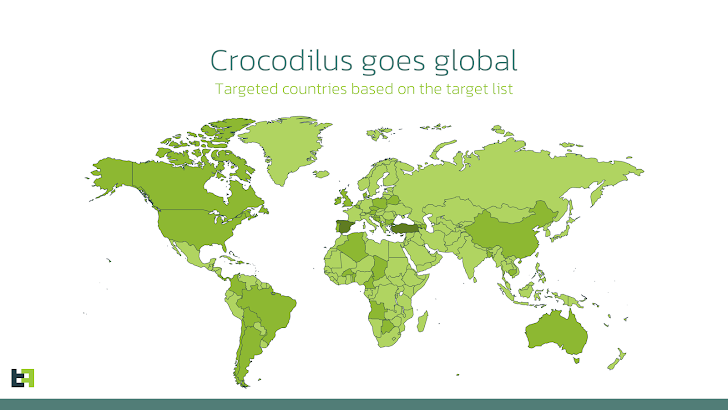
Эксперты по кибербезопасности бьют тревогу: банковский Android-троян Crocodilus, впервые замеченный этой весной, начал активно распространяться за пределами Турции и Испании. Теперь атаки зафиксированы в Польше, Аргентине, Бразилии, Индии, Индонезии и даже США.

Изначально Crocodilus маскировался под популярные приложения, вроде Google Chrome, и запускал поверх настоящих банковских приложений свои окна, с помощью которых похищал логины и пароли.

Он также охотился за сид-фразами от криптокошельков через специальные возможности ОС — такие фразы позволяют злоумышленникам полностью завладеть криптовалютой жертвы.

Как отмечается в свежем отчёте компании ThreatFabric, сейчас Crocodilus стал гораздо изощрённее. Во-первых, у него появились новые методы сокрытия, затрудняющие анализ.


Во-вторых, он умеет добавлять контакт в список жертвы — достаточно команды «TRU9MMRHBCRO». По мнению ThreatFabric, цель — обойти новые механизмы защиты Android, которые предупреждают о возможном мошенничестве при запуске банковских приложений в режиме демонстрации экрана.

Добавив номер с именем вроде «Поддержка банка», злоумышленник может позвонить жертве и не вызвать подозрений. Особенно активно троян распространяется через фейковые объявления в Facebook (признан экстремистским и запрещён в России, как и корпорация Meta).

Например, в Польше пользователям предлагали «бонусные баллы» от имени банков и маркетплейсов — но по ссылке скрывалась вредоносная программа. В Турции и Испании вредонос выдавал себя за обновление браузера или онлайн-казино.

ThreatFabric предупреждает: Crocodilus уже не локальная угроза. Он становится глобальной проблемой, и судя по темпам распространения, расслабляться рано.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru