


Microsoft: Все порты USB-C в Windows-ноутбуках должны поддерживать зарядку

Microsoft: Все порты USB-C в Windows-ноутбуках должны поддерживать зарядку

Microsoft: Все порты USB-C в Windows-ноутбуках должны поддерживать зарядку

USB-C сегодня есть буквально везде — от ноутбуков до смартфонов и приставок. Казалось бы, это идеальный универсальный разъём: и заряжает, и данные передаёт, и видео выводит. Но на деле всё не так гладко.

Пользователи до сих пор сталкиваются с ситуацией, когда USB-C есть, но, например, монитор к нему не подключить или устройство не заряжается.

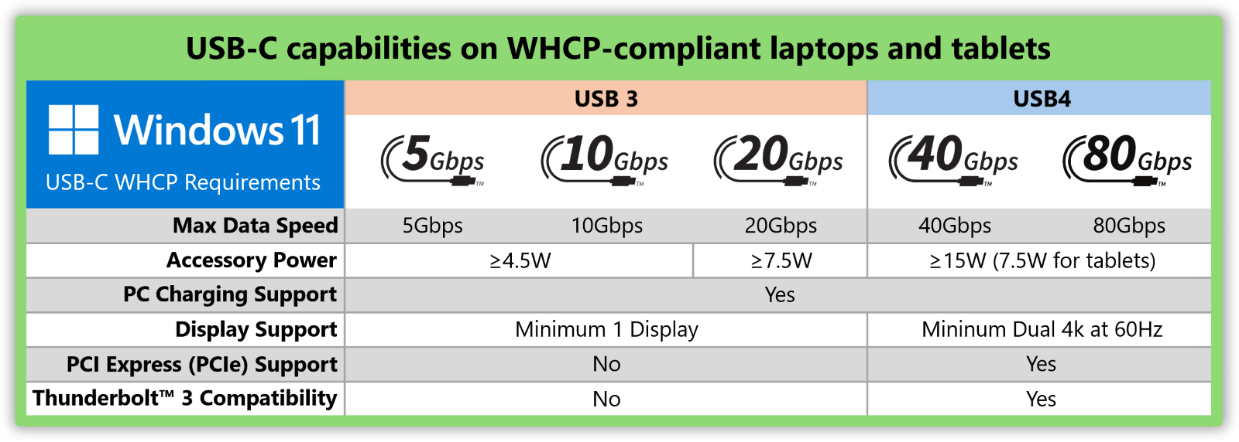
Microsoft решила навести порядок. Компания добавила в свою программу совместимости Windows (Windows Hardware Compatibility Program, WHCP) новые требования: все USB-C порты в ноутбуках с Windows должны поддерживать зарядку, передачу данных минимум на 5 Гбит/с и подключение хотя бы одного внешнего дисплея.

Это не касается «экзотики» вроде eGPU или сверхбыстрых 40–80 Гбит/с, но базовый функционал теперь обязателен.

Почему это важно? По данным Microsoft, 27% пользователей с USB4 сталкивались с уведомлением, что подключённое устройство не работает как надо, потому что нужный режим (например, DisplayPort) просто не реализован на этом конкретном порту. Разъём вроде бы есть, а работает не полностью — вот это и собираются исправить.

Фишка в том, что USB-C — это только физический стандарт. А вот поддержка зарядки, видео, Thunderbolt и прочего — это уже отдельные спецификации, и производители не обязаны реализовывать их все. В итоге — путаница: один порт заряжает, но не передаёт видео, другой передаёт, но не заряжает. Microsoft теперь использует своё влияние, чтобы это прекратить.


Также компания требует, чтобы производители использовали встроенные драйверы Windows — это упростит обновления и устранение багов через Windows Update, без плясок с бубном со стороны производителей.

Это не первый случай, когда Microsoft «подталкивает» индустрию к порядку. Раньше они уже так внедряли UEFI, TPM, Secure Boot и даже более удобные тачпады. Да, не всегда безболезненно, но результат — более надёжные и безопасные компьютеры.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru