


Мошенники используют популярность игрушек Лабубу для фишинга и обмана

Мошенники используют популярность игрушек Лабубу для фишинга и обмана

Мошенники используют популярность игрушек Лабубу для фишинга и обмана

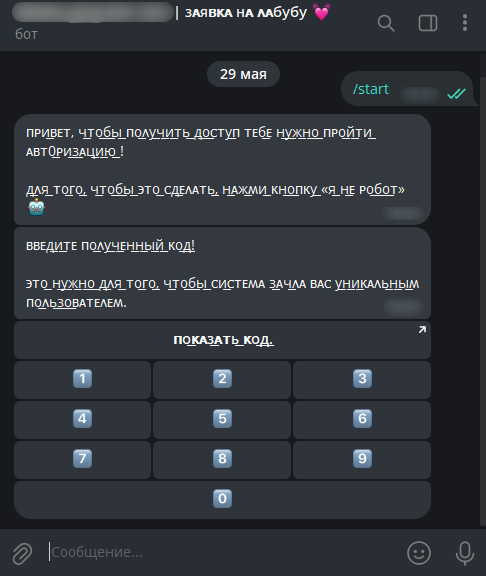
Игрушки Лабубу — плюшевые «зубастики», которые стали настоящим хитом в 2025 году, — теперь используют в схемах мошенничества. В Telegram появились боты, которые предлагают Лабубу в качестве «подарка» или «приза», но на деле просто крадут аккаунты и деньги.

Один из способов — «розыгрыш за отзыв». Пользователю предлагают ввести свой номер телефона и код из СМС или Telegram — якобы для подтверждения участия.

На самом деле этот код даёт доступ к вашему аккаунту, и если вы его введёте, аккаунт просто угонят.

Есть и другая схема — подписка на каналы в Telegram якобы ради участия в розыгрыше. Некоторые из этих каналов продвигают финансовые махинации. Ну и классика — «продажа» Лабубу через Telegram: переводишь деньги, продавец исчезает, игрушки нет, деньги не вернуть.


Эксперты предупреждают: мошенники всегда подстраиваются под тренды. Сейчас в моде Лабубу — значит, скоро «розыгрыши» этих игрушек будут встречаться всё чаще. Особенно уязвимы дети и подростки, которым могут угнать телеграм-аккаунт и потом использовать его в других схемах.

Простой совет: не верьте розыгрышам и «подаркам», которые требуют перейти в бота, отправить код или перевести деньги. Это почти наверняка обман.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru