


В России растет количество мошенничеств с использованием домовых чатов

В России растет количество мошенничеств с использованием домовых чатов

В России растет количество мошенничеств с использованием домовых чатов

Домовые чаты, несмотря на отсутствие правового статуса, стали важным каналом общения между управляющими компаниями и жильцами. Этим всё чаще пользуются злоумышленники в противоправных целях.

Как отметил директор управляющей компании «Тургенев» Дмитрий Попов в комментарии для «РИА Недвижимость», создать домовой чат может кто угодно — как представители УК, так и сами жители или сторонние лица.

На практике большинство таких чатов создаются самими жильцами. Нередко они используют их в личных коммерческих целях, например, для рекламы своих товаров или услуг.

По словам генерального директора коммуникационного агентства PR Development Аллы Аксеновой, мошенники начинают действовать ещё на этапе создания чатов. Один из популярных приёмов — размещение поддельных QR-кодов, ведущих на фишинговые сайты. Такой способ позволяет замаскировать вредоносный ресурс и избежать его блокировки. Кроме приглашений в чаты, злоумышленники также используют тему замены домофонных ключей.

«Размещать QR-коды и ссылки на чаты в подъездах не рекомендуется. В последнее время участились случаи, когда злоумышленники расклеивают фальшивые объявления с якобы официальными приглашениями. Переходя по таким ссылкам, человек рискует попасть на мошеннический сайт. Жильцов нужно об этом заранее предупредить», — советует адвокат Александр Зелинко.

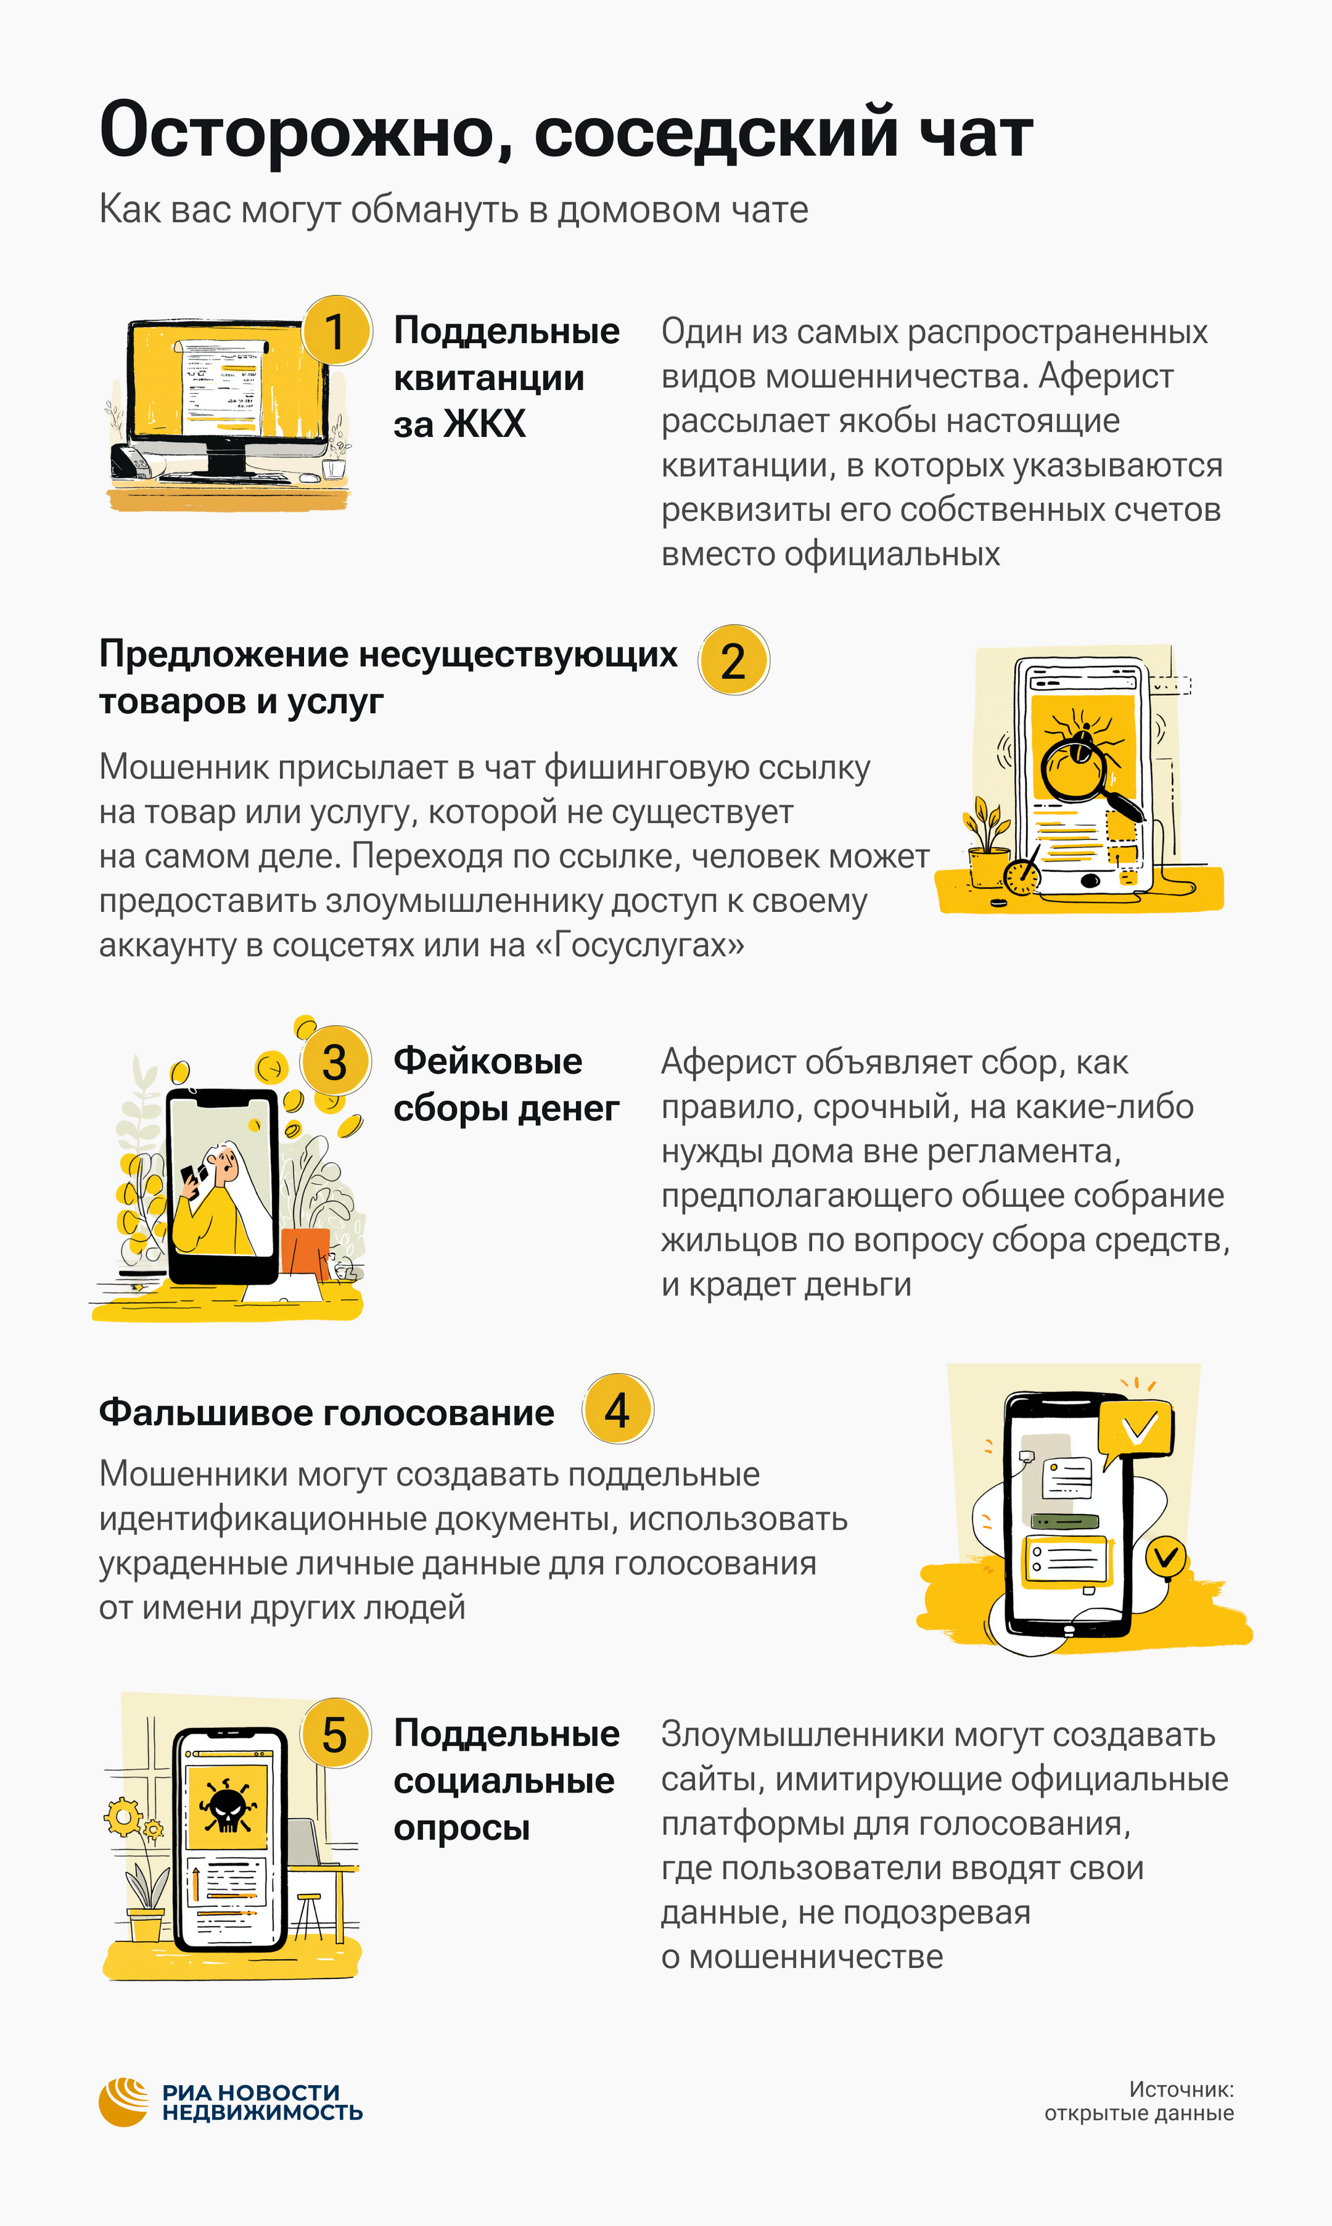
Руководитель клиентского сервиса Level Home Елена Семенихина указывает на основные угрозы, связанные с домовыми чатами: продажа несуществующих товаров и услуг, сбор денег под вымышленными предлогами, а также кража персональных данных.

Согласно данным, собранным генеральным директором компании «Азбука» Татьяной Деминой, треть мошеннических схем в таких чатах связана с рассылкой поддельных квитанций на оплату ЖКХ. Ещё 25% — это сборы средств на якобы срочный ремонт общего имущества, а 20% — взломы аккаунтов участников. Также распространены поддельные голосования и опросы, целью которых является сбор личных данных.

Сооснователь компании BAZA Development Марк Заводовский добавляет, что мошенники часто заманивают пользователей на фишинговые страницы под предлогом раздачи бывших в употреблении вещей. Переход по таким ссылкам может привести к потере доступа к мессенджерам или Порталу Госуслуг. Особенно уязвимы чаты, созданные жильцами — в них, как правило, слабее модерация и проще получить доступ посторонним.

Советник адвокатского бюро БВМП Сусана Киракосян обращает внимание на то, что модераторы чатов несут ответственность не только за свои действия, но и за действия других участников, если те нарушают закон. Это касается не только мошенничества, но и таких правонарушений, как клевета, оскорбления, нарушения законодательства о персональных данных, посягательства на свободу совести и вероисповедания, а также распространение экстремистских высказываний.

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru