


УБК МВД предупредило о новой схеме мошенников через фейковый вызов такси

УБК МВД предупредило о новой схеме мошенников через фейковый вызов такси

УБК МВД предупредило о новой схеме мошенников через фейковый вызов такси

Управление по организации борьбы с противоправным использованием инфокоммуникационных технологий МВД России (УБК МВД) предупредило о новой мошеннической схеме, нацеленной на кражу средств с банковских карт.

Для реализации атаки злоумышленники используют взломанные аккаунты водителей такси.

Подробности схемы опубликовал официальный телеграм-канал профильного подразделения МВД — «Вестник киберполиции России».

Механизм преступления включает несколько этапов:

  • Мошенники получают доступ к аккаунту водителя такси или курьерской службы;
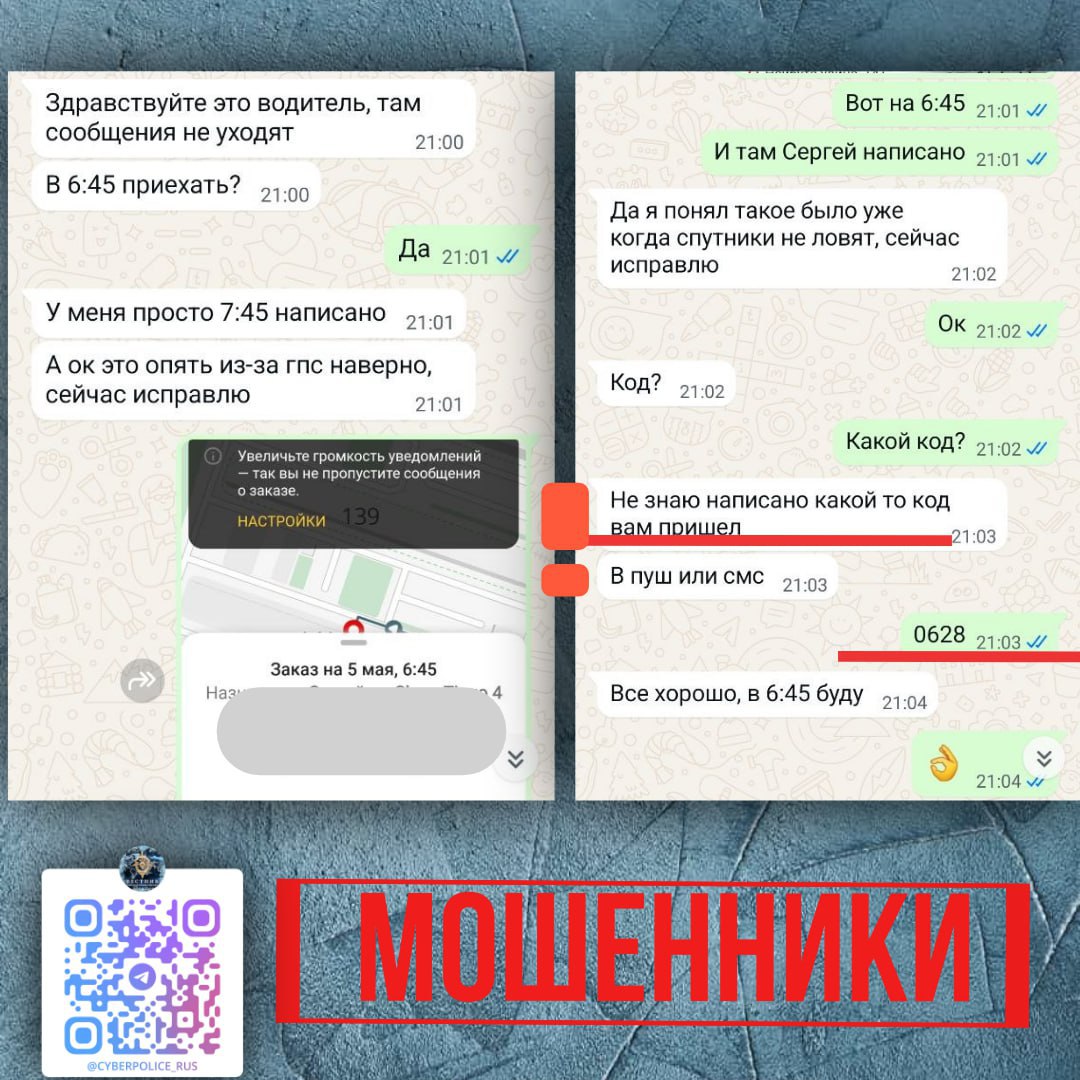
  • Выбирают пользователя, оформившего заказ, и перехватывают код авторизации для получения доступа к его аккаунту;
  • Создают фиктивные заказы от имени жертвы;
  • Списывают деньги с привязанной к аккаунту банковской карты. Средства при этом поступают напрямую преступникам, минуя агрегатора.

По данным УБК МВД, подобные случаи пока редки и фиксируются в основном в регионах. Так, в январе 2025 года несколько эпизодов были зарегистрированы в Алтайском крае и Курганской области, а в мае — в Приморском крае.

Ранее, в январе 2025 года, был вынесен приговор двум жителям Саратова, оформившим около 3,5 тыс. фиктивных заказов такси, в результате чего агрегатор понёс убытки на сумму свыше 4,8 млн рублей.

Однако защите удалось добиться переквалификации обвинения, и вместо четырёх лет лишения свободы, запрошенных следствием, фигурантам был назначен относительно мягкий приговор. С учётом проведённого под домашним арестом времени срок уже был ими полностью отбыт.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru