


С клона сайта Bitdefender раздается Venom RAT в связке с инфостилером

С клона сайта Bitdefender раздается Venom RAT в связке с инфостилером

С клона сайта Bitdefender раздается Venom RAT в связке с инфостилером

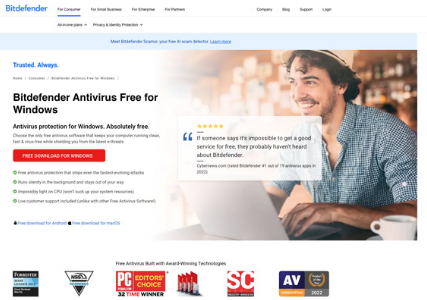
Команда DomainTools Intelligence обнаружила копию сайта Bitdefender, отдающую Venom RAT под видом Windows-версии антивируса. Как оказалось, вместе с трояном удаленного доступа на машины жертв загружаются инструмент постэксплуатации и стилер.

Вредоносная фальшивка bitdefender-download[.]com, по словам аналитиков, очень убедительна и мало чем отличается от оригинала.


Клик по вставленной кнопке инициирует загрузку файла BitDefender.zip по URL Bitbucket (аккаунт уже заблокирован) с перенаправлением на хранилище Amazon S3.

В архиве спрятан StoreInstaller.exe (уровень детектирования на VirusTotal — 51/71 по состоянию на 28 мая) с конфигурацией Venom RAT (форк опенсорсного Quasar RAT) и кодами, ассоциируемыми с другими проектами с открытым исходным кодом — фреймворком SilentTrinity и стилером StormKitty.

«Эти инструменты действуют согласованно, — отметили исследователи. — Venom RAT прокрадывается внутрь, StormKitty ворует пароли и данные криптокошельков, а SilentTrinity обеспечивает скрытность и позволяет атакующим сохранить контроль».

Подпишитесь на новости

Невидимое СМС смерти обрывает звонки на Android, даже в экстренные службы

Для сбоя Android иногда достаточно сообщения, которое пользователь даже не увидит. Исследователь Марк Блащик показал атаку через специально сформированное СМС: оно аварийно завершает телефонную службу и обрывает текущий звонок, включая вызов экстренных служб. Открывать сообщение или нажимать ссылку не требуется.

Подробности исследователь опубликовал на отдельном сайте проекта SMS of Death.

Проблема находится в обработчике служебных WAP пуш-сообщений. Некорректные данные вызывают необработанное исключение, после чего телефонная служба перезапускается. В обычной переписке такое СМС не появляется, искать подозрительную ссылку тут бесполезно.

По результатам тестов автора, серия примерно из 20 сообщений способна надолго сделать устройство непригодным для использования. Ситуацию усугубляет повторная доставка: оператор снова отправляет неподтверждённое сообщение, а смартфон снова падает. В отдельных случаях возникает цикл перезагрузок, для выхода из которого нужен компьютер.

Исследователь воспроизвёл сбой на Pixel и Samsung Galaxy. По его данным, патч вошёл в октябрьский набор 2026 года для версий 14-17. Старые устройства, оставшиеся без поддержки, могут его не получить.

RSS: Новости на портале Anti-Malware.ru