


В Linux 6.16 добавили простую настройку для сборки ядра под свой CPU

В Linux 6.16 добавили простую настройку для сборки ядра под свой CPU

В Linux 6.16 добавили простую настройку для сборки ядра под свой CPU

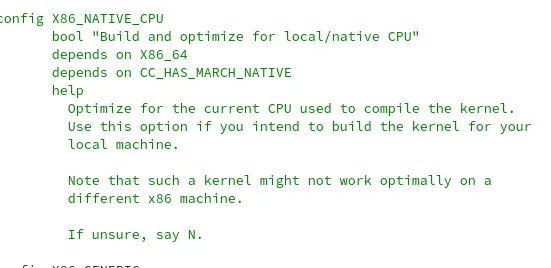
В ветку Linux 6.16 добавили новую опцию сборки — CONFIG_X86_NATIVE_CPU. Она позволяет одним махом включить флаг компилятора -march=native, чтобы ядро собиралось с оптимизацией конкретно под ваш процессор — AMD или Intel.

Раньше для этого приходилось настраивать сборку вручную, а теперь всё делается через конфиг: включаете опцию — и ядро автоматически подгоняется под архитектуру вашей машины.

Работает это при сборке под x86_64 и если компилировать ядро через GCC или Clang 19+ (в более ранних версиях Clang есть баги, мешающие корректной работе этой опции).


Интересно, что новая настройка действует не только на C-код ядра, но и на Rust-компоненты: для них включается соответствующий флаг -Ctarget-cpu=native.

Патч уже влит, хотя никаких тестов производительности авторы пока не приложили. Зато есть обещание: бенчмарки не за горами. Так что скоро узнаем, насколько это действительно ускоряет работу системы.

Если вы собираете ядро под конкретную машину и хотите выжать из железа максимум — самое время попробовать CONFIG_X86_NATIVE_CPU.

На днях мы писали об уязвимости в модуле удаленного доступа GNOME, с помощью которой злоумышленник сможет истощить системные ресурсы и многократно вызвать крах процесса.

Подпишитесь на новости

Cloud.ru представил платформу для поиска опасных настроек в облаке

Публичное хранилище с приватными данными, лишние права у сервисного аккаунта, виртуальная машина с ненужным доступом из интернета — иногда для инцидента достаточно неудачной настройки. Cloud.ru представила Evolution Protection Platform, собственное решение класса CNAPP для выявления таких рисков. Сейчас платформа проходит закрытое тестирование с крупными российскими компаниями.

О возможностях решения Cloud.ru рассказала в своём корпоративном блоге на CISOCLUB.

За проверку конфигураций отвечает модуль CSPM. При изменении настроек облачных сервисов платформа обновляет сведения и запускает соответствующие проверки. Анализ работает внутри Cloud.ru Evolution, без установки агентов на виртуальные машины.

Компании могут использовать готовые наборы проверок или создавать собственные правила. Например, запретить публичные IP-адреса у машин в среде разработки.

Результаты доступны в интерфейсе облачной платформы. Уведомления можно получать по почте и передавать в рабочие инструменты через API и вебхуки.

В текущую версию также включены проверки защищённости ИИ-агентов, созданных на базе продуктов Cloud.ru Evolution. А вот обнаружение конфиденциальных данных через DSPM, сканирование уязвимостей виртуальных машин и контейнеров и ИИ-ассистент для приоритизации рисков пока находятся в планах.

RSS: Новости на портале Anti-Malware.ru