


Новый Android-шпион GhostSpy крадёт данные и блокирует удаление

Новый Android-шпион GhostSpy крадёт данные и блокирует удаление

Новый Android-шпион GhostSpy крадёт данные и блокирует удаление

Исследователи из CYFIRMA выявили нового, крайне продвинутого трояна для Android — GhostSpy. Это не просто опасное приложение, а полноценный шпионский комбайн, способный следить за пользователем, красть данные и полностью управлять устройством.

Как работает заражение

Атака начинается с вредоносного APK-файла, который маскируется под обычное приложение.

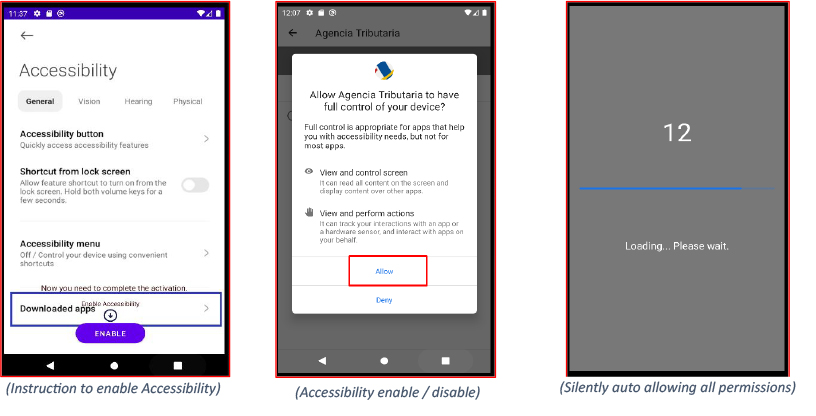
После запуска GhostSpy использует Android Accessibility Services и UI-автоматизацию, чтобы выдать себе все нужные разрешения. То есть никакого участия пользователя не требуется.

Что умеет GhostSpy

После установки троян превращается в мощный инструмент тотального контроля:

  • фиксирует всё, что набирается на клавиатуре, включая пароли и переписки;
  • записывает экран, даже если приложение защищает контент от скриншотов;
  • получает доступ к камере и микрофону;
  • отслеживает геолокацию в реальном времени;
  • может удалённо стереть данные или выполнять любые команды по запросу.


Почему удалить его почти невозможно

GhostSpy прописывается в администраторы устройства, использует подмену экранов, чтобы блокировать доступ к настройкам, и даже показывает фейковое предупреждение при попытке удаления — будто бы все данные будут потеряны. Без специальных знаний или инструментов избавиться от него практически невозможно.

Обходит защиту банковских приложений

Самое тревожное — троян обходит защиту от записи экрана, которая есть в банковских и других защищённых приложениях. GhostSpy анализирует интерфейс, «прощупывает» элементы на экране и восстанавливает то, что обычный скриншот не покажет. Так он крадёт ПИН-коды, данные карт и даже коды из приложений для двухфакторной аутентификации.

Кто за этим стоит

По данным CYFIRMA, за GhostSpy стоит бразильская группа. Это подтверждается Telegram-каналом @brazillionspy, YouTube-каналом с инструкциями по использованию трояна и фрагментами сообщений на португальском языке с бразильским телефонным кодом.

Как защититься

GhostSpy невозможно удалить стандартными средствами. Требуется ADB или специализированные инструменты. Поэтому лучший способ защиты — не допустить установки. Несколько рекомендаций:

  • не устанавливайте APK из неизвестных источников;
  • не выдавайте приложениям доступ к функциям для людей с ограниченными возможностями без крайней необходимости;
  • регулярно проверяйте, какие приложения обладают правами администратора.

Уязвимость в Steam позволяет получить максимальные права в Windows

В клиенте Steam для Windows обнаружили уязвимость, позволяющую обычному пользователю получить права NT AUTHORITY\SYSTEM. Опубликованный исследователем эксплойт BrokenPipe заставляет системную службу Steam запустить выбранный файл с максимальными привилегиями, при этом без пароля администратора, обхода UAC и даже входа в аккаунт Steam.

Проблема затрагивает службу steamservice.exe, которая работает от имени SYSTEM и отвечает за установку, обновление и восстановление компонентов платформы.

Автор BrokenPipe опубликовал код и техническое описание на GitHub, протестировав атаку на Steam Client 10.96.30.42 в полностью обновлённых 64-битных Windows 10 и 11.

Уязвимость связана с обработкой установочных скриптов в формате VDF. Служба принимает легитимный файл, подписанный Valve, но, по данным исследователя, подпись недостаточно жёстко связывает его с корневым каталогом установки.

В результате локальный пользователь может указать собственную директорию, разместить там исполняемый файл и провести его через доверенный сценарий Steam.

После добавления скрипта в белый список steamservice.exe запускает подложенный файл уже от имени SYSTEM. В демонстрации процесс получил SID S-1-5-18, соответствующий учётной записи Local System.

Сами файлы Steam и подпись Valve при этом не изменяются, доверенный механизм просто используют не так, как рассчитывали разработчики. Для атаки уже требуется локальный доступ к системе, поэтому одним кликом снаружи Steam не взломать.

Но для вредоноса, проникшего через фишинг или скомпрометированную непривилегированную учётку, BrokenPipe может стать быстрым лифтом на верхний этаж Windows. Дальше идёт отключение защиты, кража учётных данных, закрепление в системе или запуск шифровальщика.

Администраторам рекомендуют отслеживать необычные дочерние процессы steamservice.exe, особенно PowerShell, командные интерпретаторы и неподписанные файлы из нестандартных каталогов.

RSS: Новости на портале Anti-Malware.ru