


Вредонос Winos 4.0 маскируется под LetsVPN и QQ Browser

Вредонос Winos 4.0 маскируется под LetsVPN и QQ Browser

Вредонос Winos 4.0 маскируется под LetsVPN и QQ Browser

Очередная вредоносная кампания, нацеленная на пользователей, отличается участием поддельных установщиков популярных приложений вроде LetsVPN и QQ Browser. Под капотом — не кто иной, как Winos 4.0 (он же ValleyRAT), теперь доставляемый через сложную загрузочную цепочку под названием Catena.

Исследователи из Rapid7 описывают Catena как многоступенчатый, полностью бесфайловый загрузчик, работающий из памяти.

Он использует шелл-код, настройки переключения конфигураций, чтобы незаметно загрузить Winos 4.0. То есть антивирусы могут даже не заметить, что что-то пошло не так.

Сразу после установки вредоносный код выходит на связь с серверами управления, большинство из которых, по словам исследователей, размещено в Гонконге. Дальше всё просто: ждёт команд или догружает дополнительный софт.

Сам Winos 4.0 — это не просто RAT, а целый плагинный фреймворк на базе старого-доброго Gh0st RAT. Он умеет вытаскивать данные, открывать удалённый доступ к системе, а заодно и проводить DDoS-атаки. И всё это — в рамках одной кампании, прикидывающейся обычной установкой VPN или браузера.

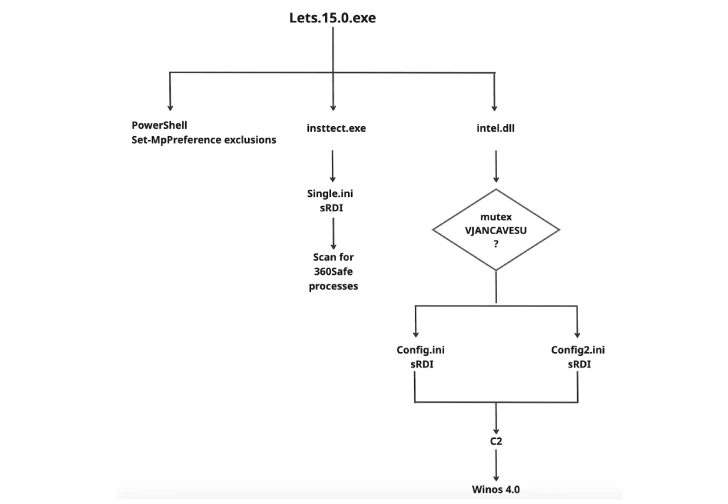
Особый интерес вызывает то, как именно злоумышленники обходят защиту. Например, в версии атаки через LetsVPN (зафиксирована в апреле 2025 года), поддельный установщик добавляет PowerShell-скриптом исключения в Microsoft Defender — сразу на все диски.

Потом сбрасывает полезную нагрузку, которая проверяет, не работает ли на системе антивирус от Qihoo 360, и только после этого загружает Winos 4.0. Всё это — под видом исполняемого файла с просроченным, но настоящим сертификатом от Tencent.


Для маскировки используется NSIS — это легальный установщик, часто применяемый в софте. Вредонос встраивается прямо внутрь: и декой-приложение, и шелл-код, и DLL — всё на месте. Даже .ini-файлы здесь играют роль. При этом в некоторых случаях зловред регистрирует отложенные задачи, которые срабатывают не сразу, а через пару недель после заражения.

Интересно, что в коде есть явная проверка на китайский язык интерфейса Windows. Но даже если его нет, зловред всё равно продолжает выполняться. Видимо, авторы просто не успели доделать проверку — но задумка есть.

Всё это укладывается в почерк известной группы «Silver Fox» (она же «Void Arachne»). Именно они стояли за ранними версиями атак с участием Winos 4.0. Теперь их подход стал ещё изощрённее — тихая доставка, минимум следов, адаптация под защиту и региональную специфику.

Кампания активно развивается в течение всего 2025 года и, судя по всему, останавливаться не собирается. Так что если вы случайно скачали «установщик QQ Browser» не с официального сайта — проверьте, не слишком ли тихо ведёт себя ваш компьютер.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru