


5,8 балла у лидеров и 4 у ретейла: индекс кибербезопасности России

5,8 балла у лидеров и 4 у ретейла: индекс кибербезопасности России

5,8 балла у лидеров и 4 у ретейла: индекс кибербезопасности России

Компания F6 провела масштабное исследование уровня кибербезопасности в семи ключевых отраслях экономики России: энергетике, ретейле, ИТ, транспорте и логистике, строительстве, промышленности и финансовом секторе.

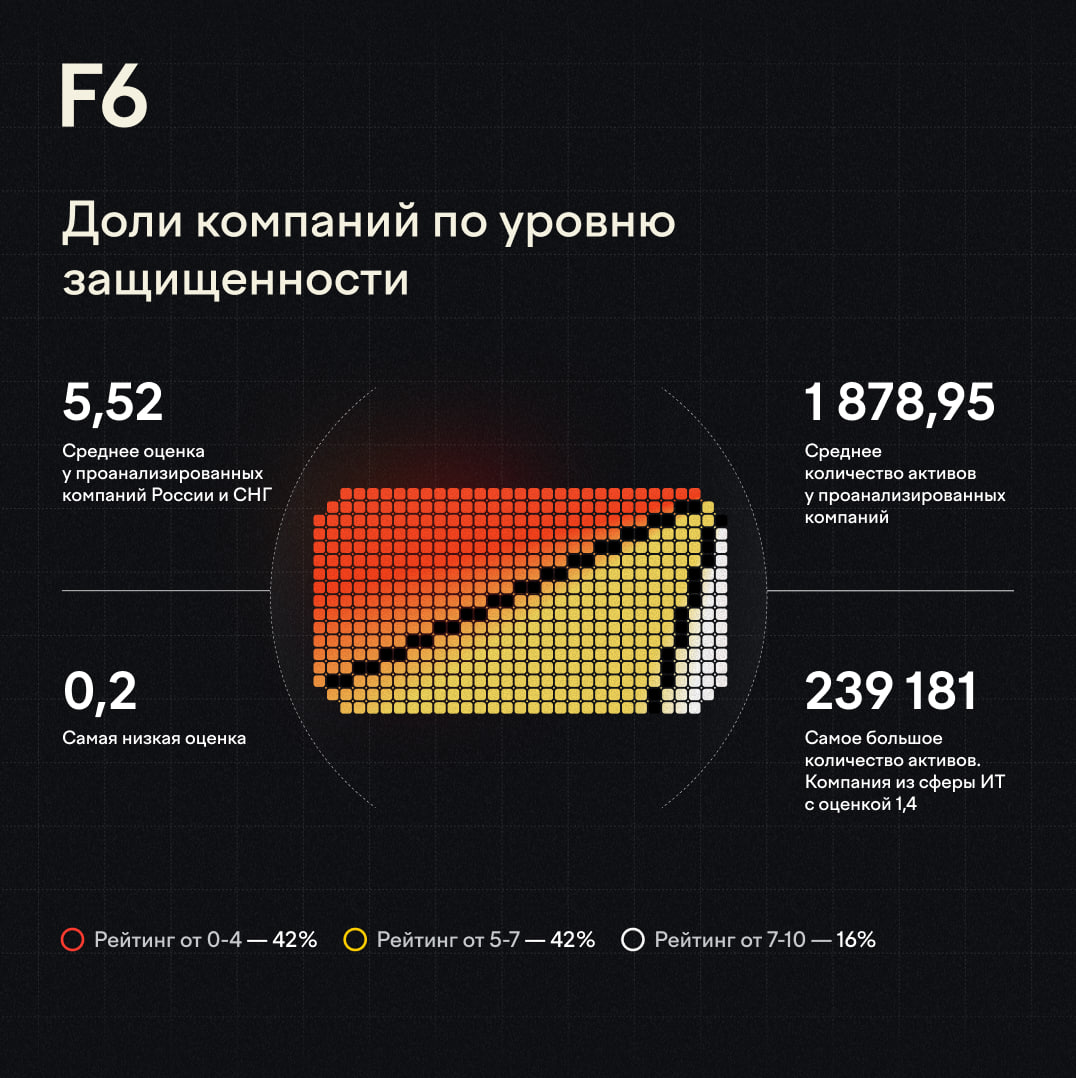
Всего проанализировали 1000 компаний, оценивая их по десятибалльной шкале — от 0 (максимальные риски) до 10 (минимальные).

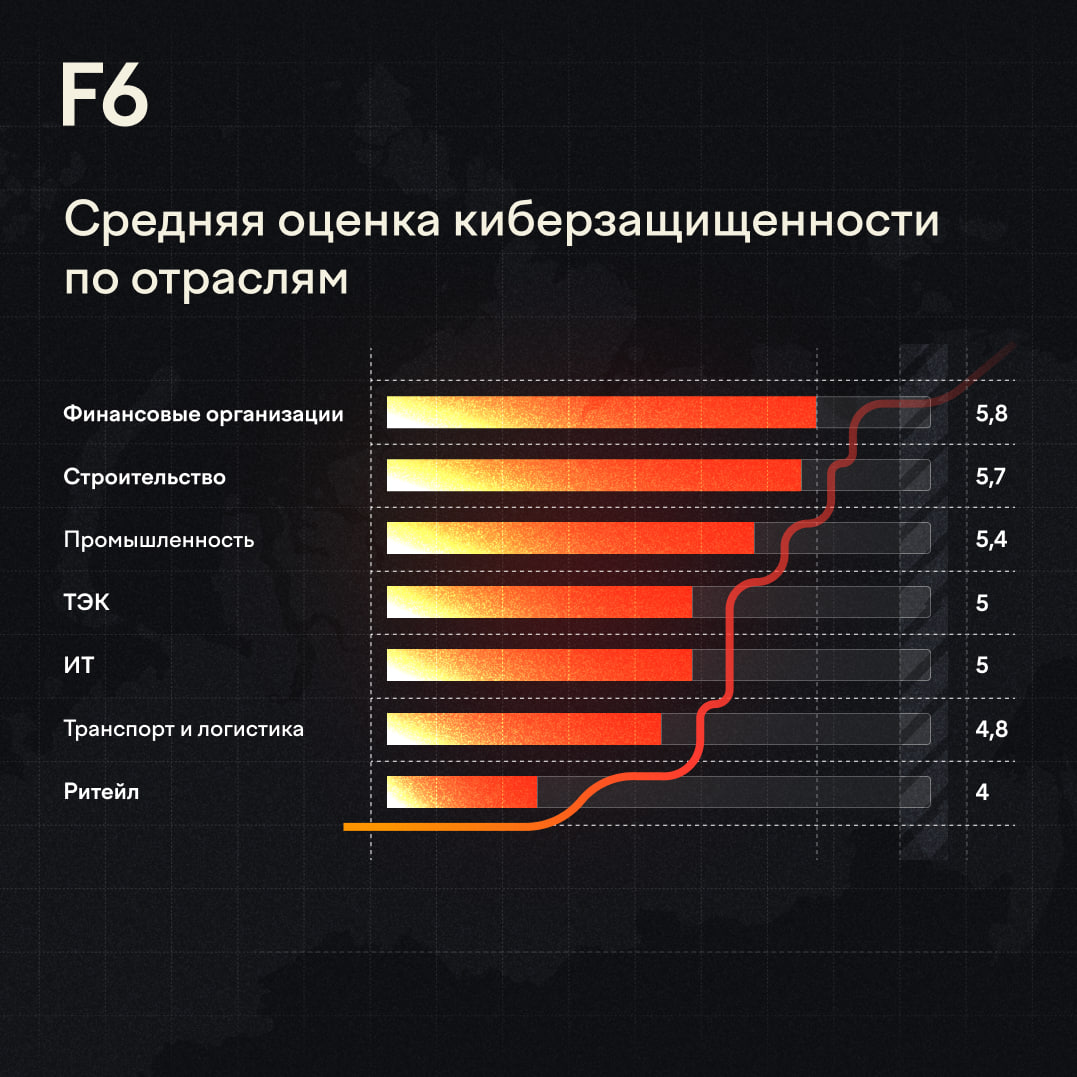
Средняя оценка по всем отраслям — 5,2 балла. Лучше всех с кибербезопасностью обстоят дела у финансовых организаций — они набрали 5,8. Далее идут строительные компании (5,7) и промышленность (5,4). Хуже всего — у ретейла, где средний балл составил всего 4.


Финансовый сектор давно под прицелом хакеров, поэтому банки, страховые и платёжные сервисы начали заниматься ИБ раньше других — инвестировали, внедряли защитные решения, выстраивали процессы.

Остальные отрасли, особенно ретейл и промышленность, столкнулись с серьёзными атаками в основном после 2022 года. До этого кибербезопасность для многих просто не была в приоритете.


Интересные детали

  • Самая большая доля компаний с высокой оценкой (от 8 до 10 баллов) — в промышленности (15%).
  • Максимальный балл — 10 — получили только четыре компании из IT, финансовой сферы и промышленности.
  • В промышленности же нашли и компанию с минимальной оценкой — всего 0,2 балла.
  • ИТ-сфера лидирует по количеству цифровых активов: в среднем — 5934 на компанию. У одной из них нашли следы более чем 239 тысяч активов — это требует постоянного автоматического контроля.
  • Самый низкий средний показатель — у строительных компаний (676 активов).

Для чего это нужно?

Индекс кибербезопасности помогает бизнесу понять, где находятся уязвимые места, какие риски самые актуальные и на что стоит делать упор в стратегии защиты. Особенно это актуально в условиях роста атак и ужесточения законодательства в сфере ИБ.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru