


5,8 балла у лидеров и 4 у ретейла: индекс кибербезопасности России

5,8 балла у лидеров и 4 у ретейла: индекс кибербезопасности России

5,8 балла у лидеров и 4 у ретейла: индекс кибербезопасности России

Компания F6 провела масштабное исследование уровня кибербезопасности в семи ключевых отраслях экономики России: энергетике, ретейле, ИТ, транспорте и логистике, строительстве, промышленности и финансовом секторе.

Всего проанализировали 1000 компаний, оценивая их по десятибалльной шкале — от 0 (максимальные риски) до 10 (минимальные).

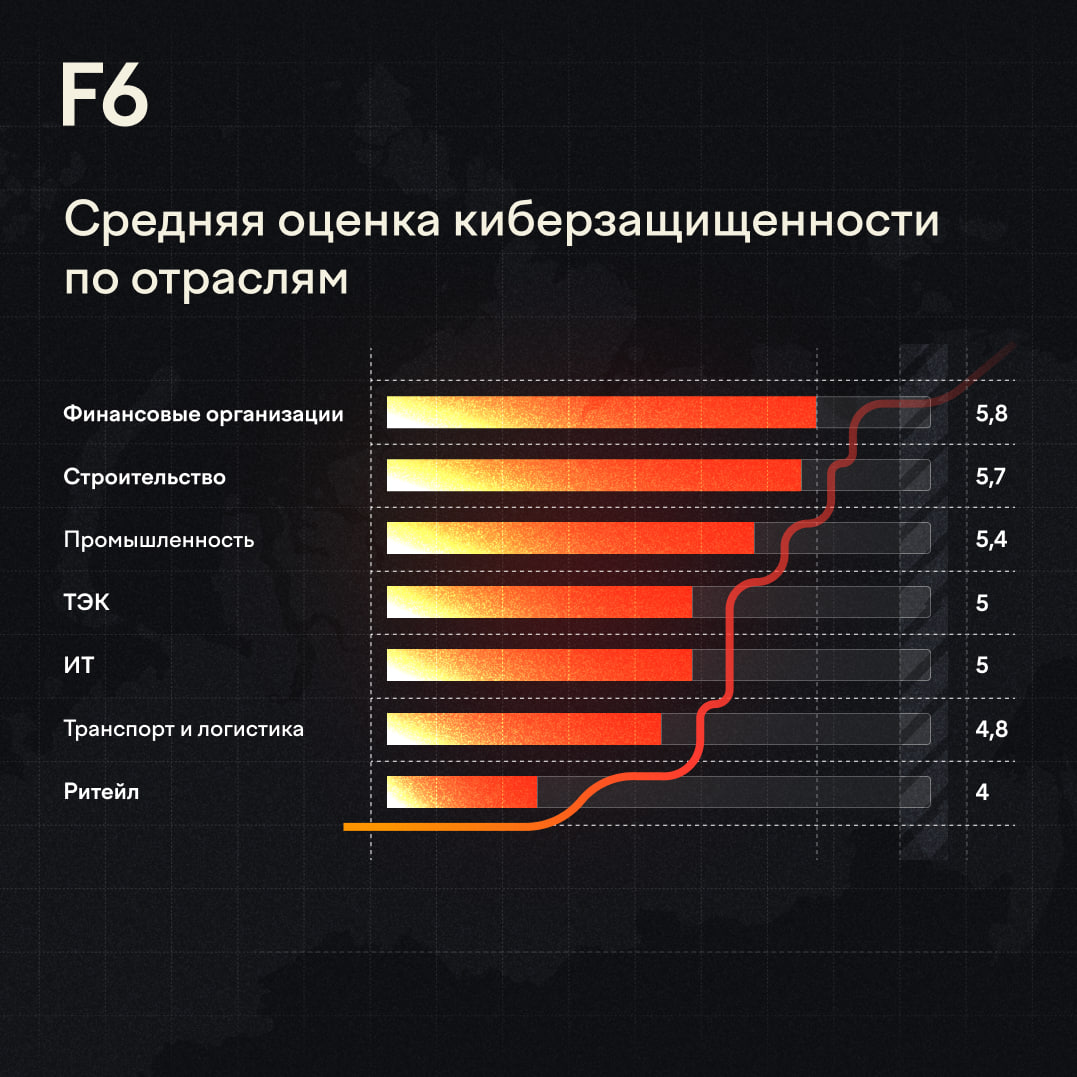
Средняя оценка по всем отраслям — 5,2 балла. Лучше всех с кибербезопасностью обстоят дела у финансовых организаций — они набрали 5,8. Далее идут строительные компании (5,7) и промышленность (5,4). Хуже всего — у ретейла, где средний балл составил всего 4.


Финансовый сектор давно под прицелом хакеров, поэтому банки, страховые и платёжные сервисы начали заниматься ИБ раньше других — инвестировали, внедряли защитные решения, выстраивали процессы.

Остальные отрасли, особенно ретейл и промышленность, столкнулись с серьёзными атаками в основном после 2022 года. До этого кибербезопасность для многих просто не была в приоритете.


Интересные детали

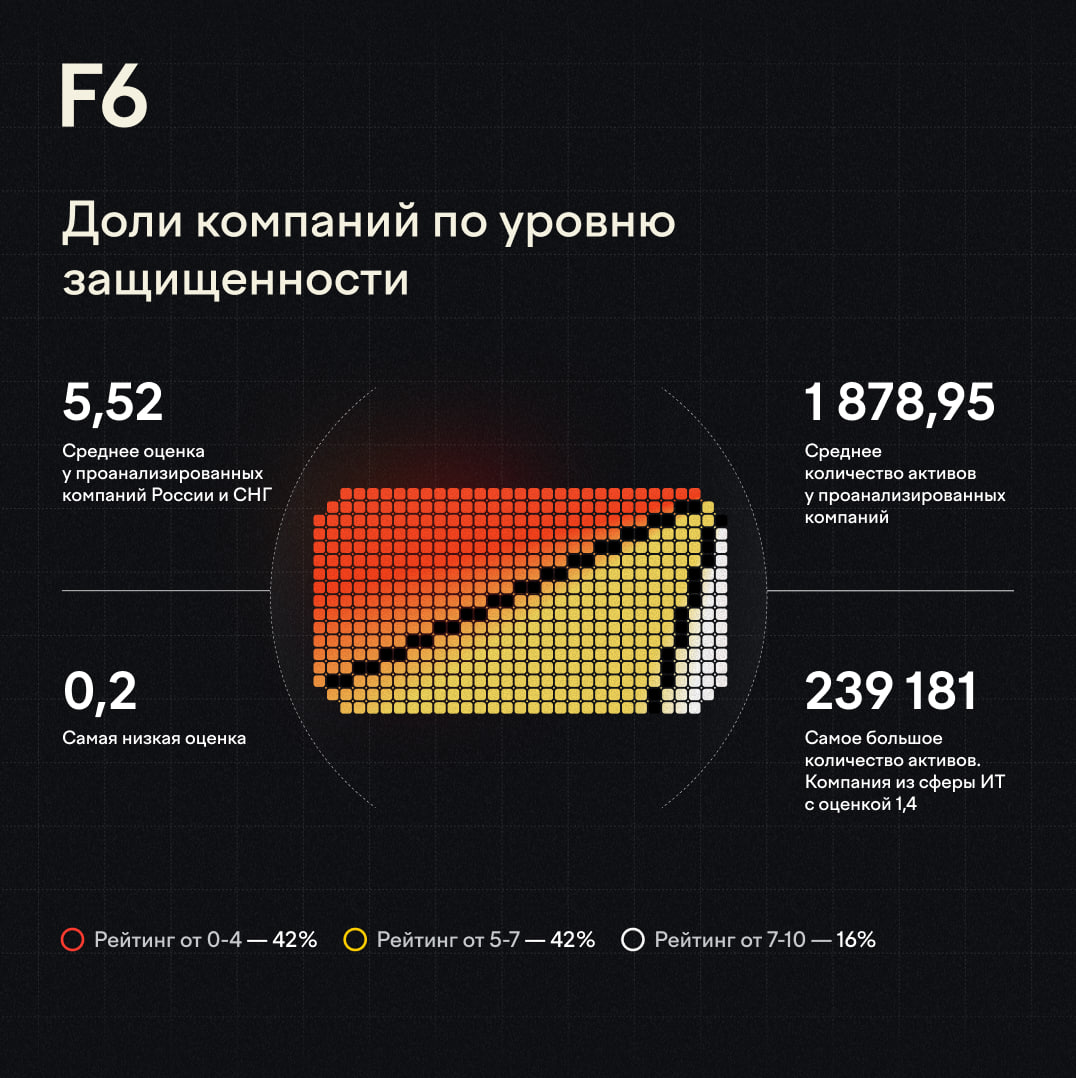
  • Самая большая доля компаний с высокой оценкой (от 8 до 10 баллов) — в промышленности (15%).
  • Максимальный балл — 10 — получили только четыре компании из IT, финансовой сферы и промышленности.
  • В промышленности же нашли и компанию с минимальной оценкой — всего 0,2 балла.
  • ИТ-сфера лидирует по количеству цифровых активов: в среднем — 5934 на компанию. У одной из них нашли следы более чем 239 тысяч активов — это требует постоянного автоматического контроля.
  • Самый низкий средний показатель — у строительных компаний (676 активов).

Для чего это нужно?

Индекс кибербезопасности помогает бизнесу понять, где находятся уязвимые места, какие риски самые актуальные и на что стоит делать упор в стратегии защиты. Особенно это актуально в условиях роста атак и ужесточения законодательства в сфере ИБ.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru