


Microsoft и ФБР прикрыли операции Lumma — крупнейшего инфостилера 2025 года

Microsoft и ФБР прикрыли операции Lumma — крупнейшего инфостилера 2025 года

Microsoft и ФБР прикрыли операции Lumma — крупнейшего инфостилера 2025 года

Lumma Stealer, один из самых популярных инфостилеров в модели «вредонос как сервис» (MaaS), теперь вне игры. В масштабной международной операции приняли участие Microsoft, Cloudflare, ESET, Европол, Минюст США и ещё куча организаций — вместе они устроили Lumma настоящую зачистку.

2300 доменов — в минус

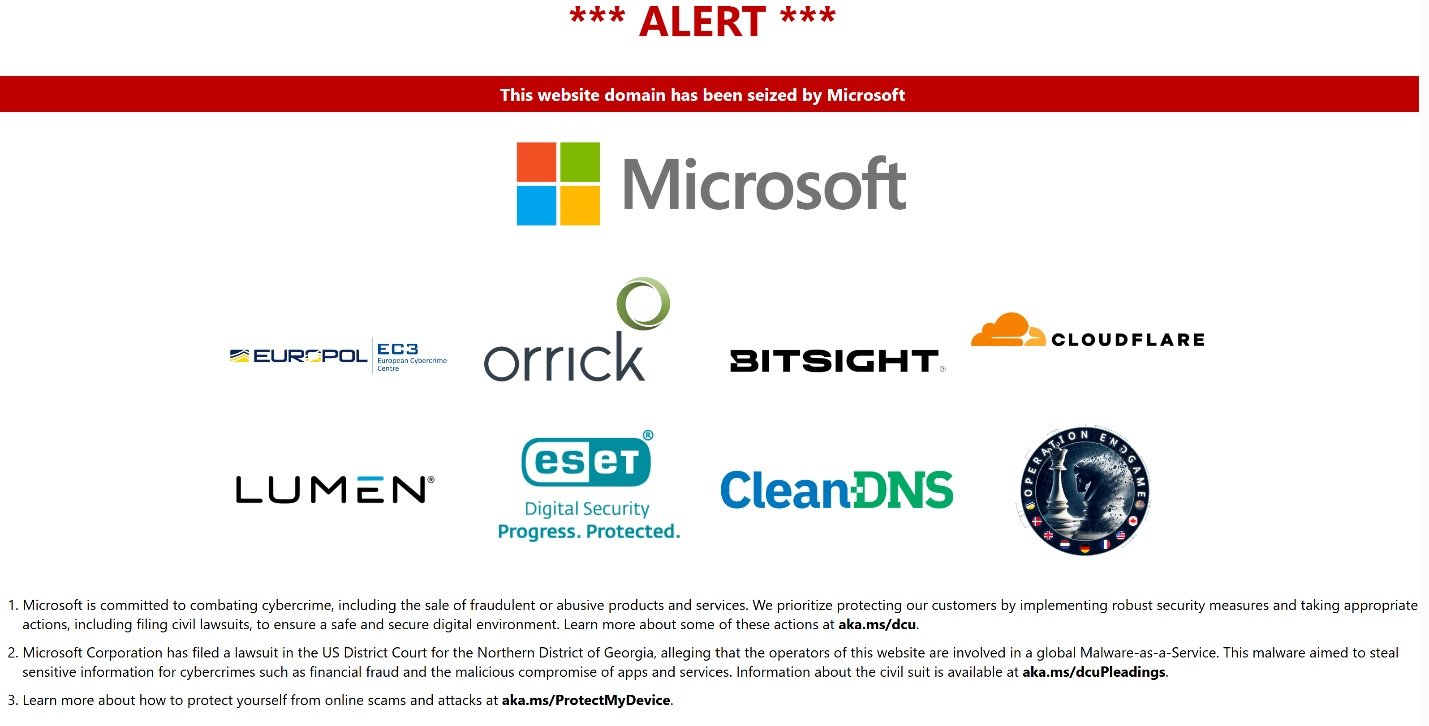
13 мая 2025 года Microsoft после обращения в суд заблокировала более 2300 доменов, связанных с Lumma.

Почти одновременно Министерство юстиции США забрало себе панель управления вредоносом, через которую злоумышленники арендовали стилер для своих атак. Европол и японский JC3 помогли отключить части инфраструктуры Lumma в своих регионах.

Итог? Lumma осталась без связи с заражёнными машинами, без панели управления и без платформы для сбыта украденных данных. Всё, бизнес прикрыт.


Почти 400 тысяч заражений

По словам Стивена Масады из юридического подразделения Microsoft, только с середины марта по середину мая более 394 000 Windows-компьютеров по всему миру были заражены Lumma. Компания совместно с правоохранителями и партнёрами отрезала канал связи между жертвами и командными серверами.

Cloudflare добавили, что Lumma активно использовал их сервисы, чтобы скрывать IP-адреса серверов, куда сливались украденные данные. Когда обычных мер стало не хватать, Cloudflare усилила защиту и ввела Turnstile на промежуточной странице предупреждения — чтобы бот не мог просто её обойти.

Что за зверь — Lumma Stealer?

Lumma (он же LummaC2) — это типичный инфостилер, который продаётся по подписке за $250-$1000. Он ворует всё подряд: логины, пароли, cookies, криптокошельки, историю браузера и данные банковских карт. Цель — Chrome, Edge, Firefox и другие браузеры на базе Chromium.

Распространяется он через всё, что под руку попадётся: комментарии на GitHub, фейковые сайты с дипфейк-контентом, вредоносная реклама. Заражённый комп собирает всю информацию в архив — и сливает злоумышленникам.

Самый популярный стилер 2025 года

Согласно свежему отчёту IBM X-Force, Lumma сейчас лидер среди инфостилеров. Более того, за последний год число логинов и паролей на даркнете выросло на 12%, а поставка стилеров через фишинг подскочила на 84%.

Lumma засветился в атаках на PowerSchool, HotTopic, CircleCI и Snowflake. Украденные им учётки даже использовались для вмешательства в маршрутизацию BGP и RPKI — как в случае с инцидентом у Orange Spain.

Сегодня ФБР и CISA выпустили совместное предупреждение (PDF) с индикаторами компрометации и описанием техник, которые используют операторы Lumma. Если вы в ИБ или администрировании — обязательно загляните.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru