


Chrome для Android научится сам подставлять коды 2FA из СМС

Chrome для Android научится сам подставлять коды 2FA из СМС

Chrome для Android научится сам подставлять коды 2FA из СМС

Если вы хоть раз проходили двухфакторную аутентификацию на сайте через Chrome на Android, то точно знаете, насколько неудобно каждый раз копировать код из СМС и вставлять его вручную. Особенно обидно, когда в приложениях всё работает автоматически — код прилетает, и тут же сам подставляется.

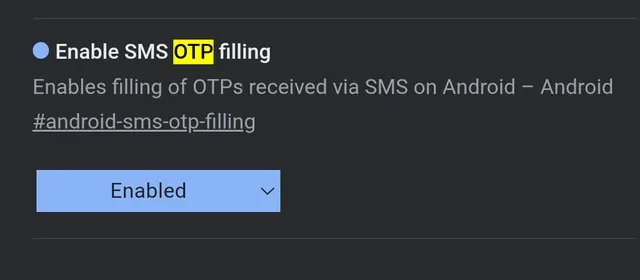
И вот хорошие новости: по данным надёжного информатора Leopeva64, в Chrome для Android скоро появится автозаполнение одноразовых кодов (OTP), полученных в СМС-сообщениях, прямо на сайтах.

То есть браузер сможет сам распознать пришедший код и вставить его, когда это нужно. Инсайдер даже поделилась скриншотом с новым переключателем в настройках:


Почему это полезно? Потому что не у всех сервисов есть мобильные приложения, а с сайтами работать всё равно приходится. А если ты и вовсе предпочитаешь браузер вместо лишних установок, то автозаполнение — прям спасение.

Конечно, Leopeva64 также справедливо напоминает, что СМС — не самый безопасный способ 2FA. Гораздо надёжнее использовать приложения-аутентификаторы вроде Google Authenticator. Но для сайтов новая функциональность будет очень кстати.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru