


Windows 11, Red Hat и Docker пробили в первый день Pwn2Own 2025

Windows 11, Red Hat и Docker пробили в первый день Pwn2Own 2025

Windows 11, Red Hat и Docker пробили в первый день Pwn2Own 2025

В Берлине стартовал хакерский турнир Pwn2Own 2025, и уже в первый день участники показали, на что способны: эксперты по безопасности заработали $260  000, демонстрируя цепочки эксплойтов для атак на Windows 11, Red Hat Linux и Oracle VirtualBox.

Red Hat пал первым

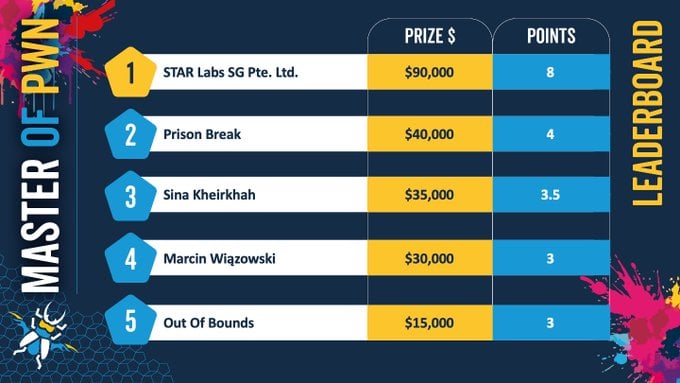
Первой мишенью стала Red Hat Enterprise Linux for Workstations. Команда DEVCORE Research (точнее, исследователь по прозвищу Pumpkin) повысила привилегии через целочисленное переполнение и унесла с собой $20 000.

Затем Хёнву Ким и Вонги Ли тоже добрались до root-доступа на Red Hat, объединив use-after-free и баг утечки информации. Правда, одна из дыр оказалась не совсем 0-day — из-за этого случился коллизия с уже известной уязвимостью.


Кроме того, Чэнь Лэ Ци из STARLabs SG показал впечатляющую цепочку, в которой use-after-free и переполнение целого привели к SYSTEM-доступу на Windows 11. Это принесло ему $30 000.

Но и это ещё не всё: Марцин Вионзовски взломал систему через баг записи за пределами границ, а Хёнджин Чой применил type confusion (несоответствие используемых типов данных) — и оба также получили привилегии SYSTEM.

Взлом VirtualBox и побег из Docker

Команда Prison Break заработала $40 000 за побег из Oracle VirtualBox через целочисленное переполнение и выполнение кода на хостовой ОС. Сина Кхейрха из Summoning Team ушёл с $35 000 за уязвимость в Chrome и уже известный баг в Triton Inference Server от Nvidia.

Pwn2Own проходит с 15 по 17 мая в рамках конференции OffensiveCon. Сегодня — второй день, и исследователи нацелятся на SharePoint, VMware ESXi, Firefox, Red Hat и VirtualBox.

Подпишитесь на новости

Подписчики ChatGPT Pro жалуются на блокировки и недоступность архивов чатов

Платная подписка ChatGPT Pro оказалась не страховкой от внезапного отключения. Пользователи жалуются на блокировки без предупреждения, потерю доступа к переписке и обращения в поддержку, которые заканчиваются предложением подать апелляцию.

Один из подписчиков описал свой случай на форуме OpenAI: 7 ноября вместо входа он получил ошибку account_deactivated.

По словам автора, письма с объяснением не было. При этом он участвовал в программе OpenAI для специалистов по кибербезопасности, а вход защищал физическим ключом YubiKey.

Пользователь предположил, что причиной стали подключения к ChatGPT и Codex через VPN-серверы в разных регионах. Подтверждения этой версии нет.

Аккаунт OpenAI Support ответил: индивидуальные апелляции нельзя рассматривать на публичном форуме, нужно воспользоваться официальной формой или справочным центром. Конкретную причину отключения в ответе не назвали.

В другой ветке подписчики сообщают об отклонённых апелляциях либо долгом ожидании ответа. Некоторые утверждают, что вместе с доступом к сервису для них закрылись годы рабочих материалов, исследований и личных записей.

Масштаб проблемы неизвестен, а считать VPN причиной бана пока рановато.

Напомним о схожей истории с Claude. Нейросеть в этом году начала массово блокировать российских пользователей. Им возвращают стоимость оплаченных подписок, однако аккаунты удаляются вместе со всеми данными. Позже баны связали с IP и платежами, но формула блокировок не доказана.

RSS: Новости на портале Anti-Malware.ru