


Малыш Chihuahua Stealer знаком с творчеством рэпера из Воронежа

Малыш Chihuahua Stealer знаком с творчеством рэпера из Воронежа

Малыш Chihuahua Stealer знаком с творчеством рэпера из Воронежа

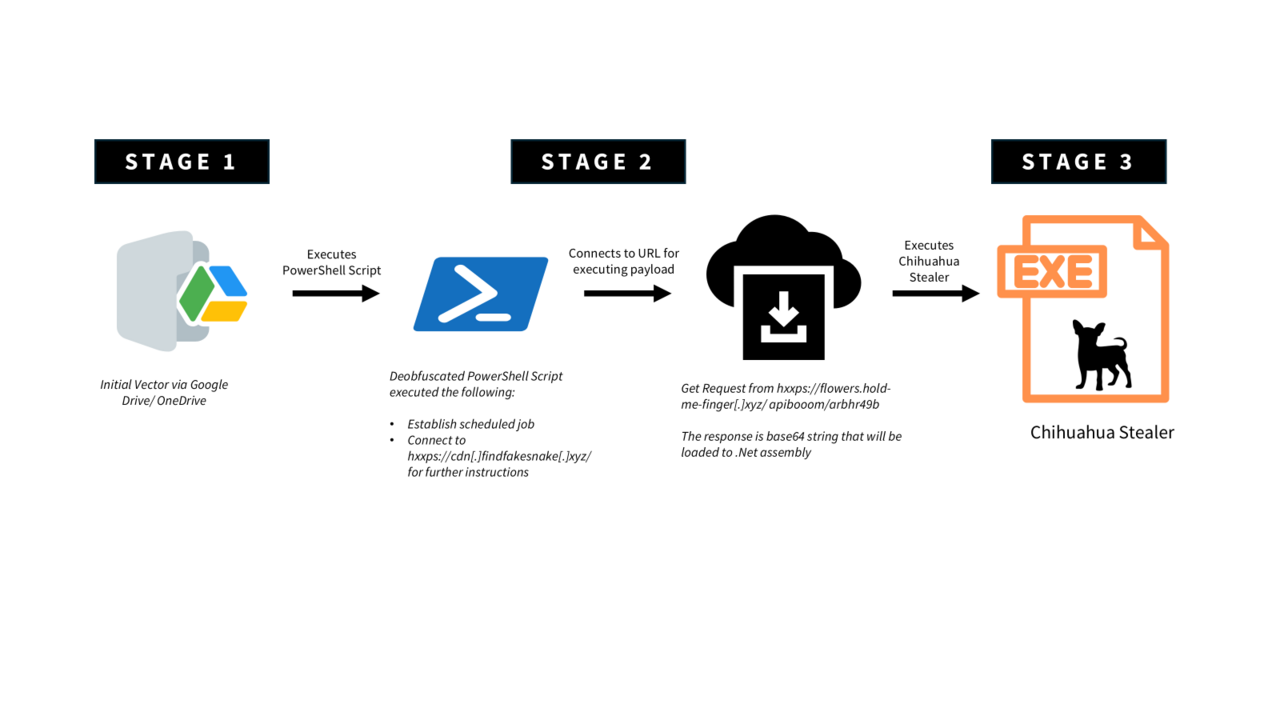
Объявившийся в прошлом месяце облегченный Windows-стилер распространяется через вредоносные документы Google Drive, при открытии которых запускается обфусцированный скрипт PowerShell — загрузчик.

Проведенный в G DATA анализ показал, что новобранец Chihuahua создан на основе .NET, имеет модульную архитектуру и умело уклоняется от обнаружения.

Цепочку заражения запускает небольшой лаунчер, выполняющий Base64-строку с помощью командлета PowerShell. Это позволяет обойти политики запуска скриптов и незаметно внедрить runtime-логику в закодированную полезную нагрузку.

После декодирования скрипт второй ступени преобразует тяжелый обфусцированный пейлоад — удаляет кастомные разделители и заменяет шестнадцатеричные символы ASCII, динамически воссоздавая сценарий третьей ступени. Подобный трюк призван воспрепятствовать детектированию средствами статического анализа и песочницы.

Деобфусцированный скрипт создает запланированное задание на ежеминутный запуск проверки папки «Недавние места» на наличие маркеров инфицирования (файлов .normaldaki). При положительном результате происходит соединение с C2 для получения дальнейших инструкций.

На последней стадии заражения на машину жертвы скачиваются NET-сборка и финальный пейлоад — Chihuahua Stealer (VirusTotal — 52/72 на 14 мая), который расшифровывается и грузится в память для выполнения.


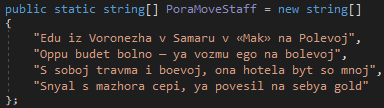
Примечательно, что при запуске вредонос вначале печатает в консоли текст песни из репертуара Джона Гарика — классический образец российского трэпа в транслите. Как оказалось, за это отвечает функция DedMaxim().


После столь необычной прелюдии инфостилер приступает к выполнению основных задач:

  • дактилоскопирует зараженную машину (использует WMI для получения имени компьютера и серийного номера диска);
  • крадет данные из браузеров и расширений-криптокошельков, которые находит по списку известных ID;
  • пакует собранную информацию в ZIP-файл с расширением .chihuahua, шифруя его по AES-GCM с помощью Windows CNG API;
  • отправляет добычу на свой сервер по HTTPS.

Завершив работу, зловред тщательно стирает следы своей деятельности — используя стандартные команды, удаляет созданные запланированное задание, временные файлы и консольный вывод.

Подпишитесь на новости

ЦБ будет сообщать ФНС о переводах между физлицами только с 2027 года

Минфин согласился, что Банк России будет сообщать налоговой о гражданах, систематически получающих деньги от других физлиц, только по операциям начиная с 1 января 2027 года. В первоначальной версии поправок норма распространялась на операции, совершенные после 1 января 2026 года.

Об этом замминистра финансов Алексей Сазанов заявил на заседании комитета Госдумы по бюджету и налогам 15 ноября. Слова замминистра приводит «Интерфакс».

На проблему обратил внимание председатель комитета Андрей Макаров: по его словам, в нынешнем виде поправка придает норме обратную силу. Сазанов объяснил, что положение перенесли из законопроекта об обелении экономики, который внесли весной, когда эта дата была актуальна.

«Конечно, сейчас эту норму надо распространять с 1 января 2027 года», — сказал Макаров.

Поправки Минфин внес ко второму чтению законопроекта № 617-9 из бюджетного пакета. Они дополняют статью 85 Налогового кодекса: ЦБ будет передавать в ФНС сведения о гражданах, у которых по счетам видны признаки систематического получения доходов от других людей. Сами признаки, а также форму и периодичность передачи данных определит соглашение ЦБ и ФНС.

Получив такие сведения, налоговая сможет запросить у банка выписки по счетам гражданина. Сейчас выписки по счетам людей без статуса ИП ФНС запрашивает только при взыскании долга, налоговой проверке или истребовании документов.

RSS: Новости на портале Anti-Malware.ru