


APT36 тестирует ClickFix на Linux — вредонос под видом ошибки сайта

APT36 тестирует ClickFix на Linux — вредонос под видом ошибки сайта

APT36 тестирует ClickFix на Linux — вредонос под видом ошибки сайта

Если вам когда-нибудь предлагали «вставить команду в терминал, чтобы всё заработало» — самое время насторожиться. В Сети замечена свежая кампания с использованием ClickFix-атак, и на этот раз она заточена не только под Windows, но и под Linux.

Что вообще такое ClickFix?

Это такой трюк из разряда социальной инженерии: злоумышленники убеждают пользователя, что «что-то пошло не так» — например, якобы ошибка верификации или сбой приложения. А дальше предлагают «исправить» это, вставив команду в терминал. Естественно, команда запускает зловред.

Раньше это в основном касалось пользователей Windows — им подсовывали PowerShell-скрипты, которые тянули за собой вредоносные программы. В прошлом году была волна атак и на macOS — через фейковые ошибки Google Meet. Теперь пришла очередь Linux.

Как это работает?

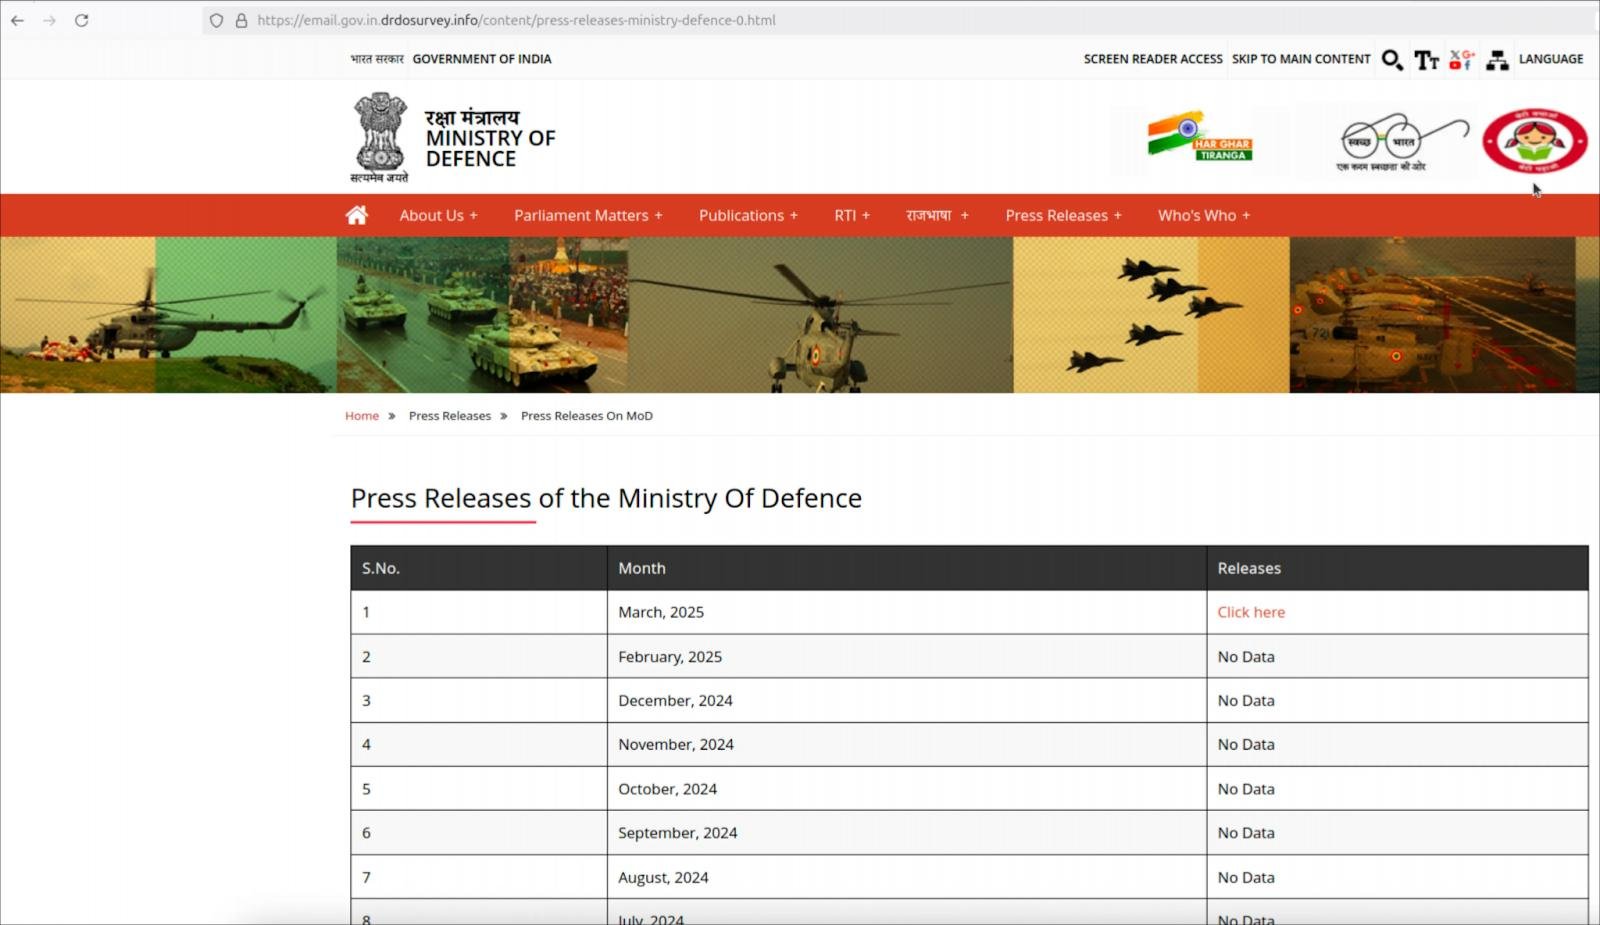
Исследователи из Hunt.io заметили кампанию, которую связывают с группировкой APT36 (она же Transparent Tribe, ссылаются на Пакистан). Хакеры сделали сайт, выдающий себя за страницу Минобороны Индии, с якобы официальным пресс-релизом.


Когда пользователь заходит на этот сайт, первым делом определяется его ОС, а затем — жертва направляется по нужному сценарию:

  • На Windows — подсовывается «предупреждение об ограничениях доступа» с кнопкой «Продолжить». Клик по ней — и в буфер копируется команда MSHTA, которую просят вставить в Run и запустить. Команда тянет .NET-загрузчик, а пользователю показывают подставной PDF.
  • На Linux — подсовывается CAPTCHA со злосчастной кнопкой «Я не робот». Клик — и в буфер копируется шелл-команда. Жертве объясняют: нажми Alt+F2, вставь команду и нажми Enter. Всё — дело сделано.

Сейчас Linux-скрипт не делает ничего опасного — он просто тянет JPEG с сервера атакующих и открывает его фоном. Ни шпионажа, ни троянов. Но эксперты уверены: это тест. Вместо картинки можно в любой момент подгрузить скрипт с полноценной вредоносной нагрузкой.

Что делать?

Никогда не копируйте команды в терминал, если вы не уверены, за что они отвечают. Особенно если источник — это «подозрительный сайт с ошибкой». Один лишний Enter — и вы открываете дверь для всего: от кражи данных до полного захвата системы.

Подпишитесь на новости

Windows 11 лишилась переноса данных между ПК: Microsoft предлагает OneDrive

Переезжать на новый компьютер без облака стало менее удобно. Microsoft отключила PC-to-PC Migration — встроенный инструмент Windows 11, который переносил файлы и настройки между компьютерами по локальной сети. Теперь компания рекомендует Windows Backup с загрузкой файлов в OneDrive.

Изменение Microsoft подтвердила в документации. Удаление функции указано ещё в сентябрьском обновлении KB5124010.

Раньше два компьютера можно было связать через Wi-Fi или Ethernet, подтвердить соединение одноразовым кодом и выбрать данные для переноса. Загружать личные файлы на серверы Microsoft не требовалось. Правда, установленные программы и сохранённые пароли этот способ не переносил.


Предлагаемая замена работает иначе: Windows Backup синхронизирует выбранные пользовательские папки с OneDrive, после чего они становятся доступны на новом компьютере. Нужна личная учётная запись Microsoft; рабочая или учебная для этого приложения не подходит.

Бесплатно пользователю дают 5 ГБ облачного пространства. Если документы, фотографии и видео не помещаются, придётся увеличить объём хранилища либо переносить файлы другим способом. Удобный переезд получил вполне ощутимый облачный лимит.

Внешние диски, флешки и сетевые папки по-прежнему работают.

RSS: Новости на портале Anti-Malware.ru