


Вышел Solar NGFW 1.6: больше сигнатур и автоматизация защиты сети

Вышел Solar NGFW 1.6: больше сигнатур и автоматизация защиты сети

Вышел Solar NGFW 1.6: больше сигнатур и автоматизация защиты сети

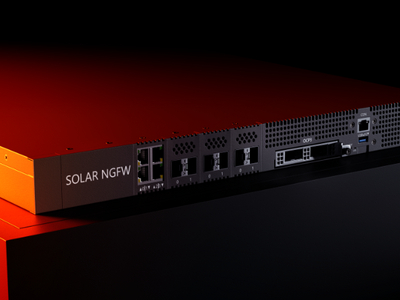
ГК «Солар» выпустила обновление межсетевого экрана Solar NGFW — версия 1.6 получила расширенные функции для защиты сетевой инфраструктуры и автоматизации управления безопасностью периметра.

Обновление включает более 2000 IPS-сигнатур и дополнительные инструменты для повышения отказоустойчивости и снижения операционных затрат.

По данным Центра противодействия кибератакам Solar JSOC, в 2024 году 27% подтверждённых инцидентов были связаны с сетевыми атаками — почти вдвое больше, чем в 2023-м. Злоумышленники активно сканируют внутренние сети в поисках уязвимостей для развития атак, поэтому надёжная защита сетевого периметра становится особенно актуальной.

В новой версии реализована автоматическая загрузка около 2000 сигнатур от Центра исследования киберугроз Solar 4RAYS, а также автоматизировано обновление порядка 24 тысяч оптимизированных сигнатур из международной базы «ET Open». Пользователь может сам задать график или периодичность обновлений в зависимости от политик безопасности организации.

В Solar NGFW 1.6 также появились средства настройки сетевых протоколов BGP, NTP и DHCP. Это позволяет автоматизировать управление сетевой инфраструктурой, сократить простои систем, повысить устойчивость инфраструктуры и снизить трудозатраты на её сопровождение.

Кроме того, благодаря точной настройке сетевых параметров ускоряется подключение новых устройств и повышается корректность логов — а значит, инциденты расследуются быстрее.

Продукт зарегистрирован в реестре отечественного ПО Минцифры России и сертифицирован ФСТЭК в качестве межсетевого экрана и системы обнаружения вторжений.

«Мы учитываем актуальные киберугрозы при развитии Solar NGFW. Новая версия помогает клиентам снижать киберриски, повышать эффективность сетевой инфраструктуры и автоматизировать рутинные задачи без участия специалистов ИБ. В результате уменьшается нагрузка на поддержку и эксплуатацию ИТ-систем», — отметил Альберт Маннанов, руководитель продукта Solar NGFW ГК «Солар».

Подпишитесь на новости

ВС признал переписку с адвокатом в телефоне обвиняемого доказательством

Переписка с адвокатом в смартфоне не получила автоматический пропуск из уголовного дела. Верховный суд РФ признал допустимыми сообщения, найденные в телефоне обвиняемого: мужчина добровольно передал устройство оперативникам и сообщил пароль. Защита ссылалась на адвокатскую тайну, но суд этот довод отклонил.

Позиция изложена в определении ВС от 14 октября 2026 года по делу № 19-УД26-24-А3.

Фигурант утверждал, что заказал из-за границы растительное удобрение, а наркотическое вещество оказалось в посылке по ошибке отправителя. Однако суд счёл, что содержимое телефона подтверждает его осведомлённость ещё до таможенного досмотра.

Среди прочего мужчина отправлял адвокату сведения о предстоящем контроле и ссылку на статью об ответственности за заказ митрагинина.

ВС указал: адвокатская тайна связана с оказанием юридической помощи, а адвокат не вправе разглашать её без согласия доверителя. Но здесь исследовали телефон самого обвиняемого, добровольно выданный вместе с паролем. Оперативно-разыскное мероприятие суд признал законным, отметив наличие судебного разрешения.

При этом явку с повинной и опрос, оформленные без адвоката, исключили из доказательств. Переписка же в деле осталась. Итоговый приговор — 15 лет и шесть месяцев колонии строгого режима — ВС менять не стал.

В этой истории стоит учитывать, что речь шла о добровольной передаче устройства, сообщении пароля и законности ОРМ. Даже такой сомнительный прецедент не даёт оснований считать, что любую переписку с поверенным теперь можно прочитать.

RSS: Новости на портале Anti-Malware.ru