

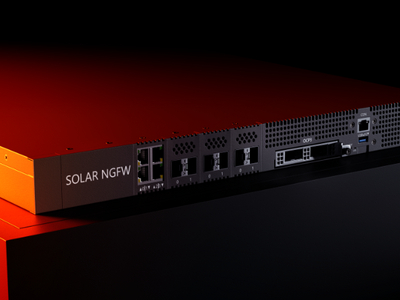

Вышел Solar NGFW 1.6: больше сигнатур и автоматизация защиты сети

Вышел Solar NGFW 1.6: больше сигнатур и автоматизация защиты сети

Вышел Solar NGFW 1.6: больше сигнатур и автоматизация защиты сети

ГК «Солар» выпустила обновление межсетевого экрана Solar NGFW — версия 1.6 получила расширенные функции для защиты сетевой инфраструктуры и автоматизации управления безопасностью периметра.

Обновление включает более 2000 IPS-сигнатур и дополнительные инструменты для повышения отказоустойчивости и снижения операционных затрат.

По данным Центра противодействия кибератакам Solar JSOC, в 2024 году 27% подтверждённых инцидентов были связаны с сетевыми атаками — почти вдвое больше, чем в 2023-м. Злоумышленники активно сканируют внутренние сети в поисках уязвимостей для развития атак, поэтому надёжная защита сетевого периметра становится особенно актуальной.

В новой версии реализована автоматическая загрузка около 2000 сигнатур от Центра исследования киберугроз Solar 4RAYS, а также автоматизировано обновление порядка 24 тысяч оптимизированных сигнатур из международной базы «ET Open». Пользователь может сам задать график или периодичность обновлений в зависимости от политик безопасности организации.

В Solar NGFW 1.6 также появились средства настройки сетевых протоколов BGP, NTP и DHCP. Это позволяет автоматизировать управление сетевой инфраструктурой, сократить простои систем, повысить устойчивость инфраструктуры и снизить трудозатраты на её сопровождение.

Кроме того, благодаря точной настройке сетевых параметров ускоряется подключение новых устройств и повышается корректность логов — а значит, инциденты расследуются быстрее.

Продукт зарегистрирован в реестре отечественного ПО Минцифры России и сертифицирован ФСТЭК в качестве межсетевого экрана и системы обнаружения вторжений.

«Мы учитываем актуальные киберугрозы при развитии Solar NGFW. Новая версия помогает клиентам снижать киберриски, повышать эффективность сетевой инфраструктуры и автоматизировать рутинные задачи без участия специалистов ИБ. В результате уменьшается нагрузка на поддержку и эксплуатацию ИТ-систем», — отметил Альберт Маннанов, руководитель продукта Solar NGFW ГК «Солар».

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru