

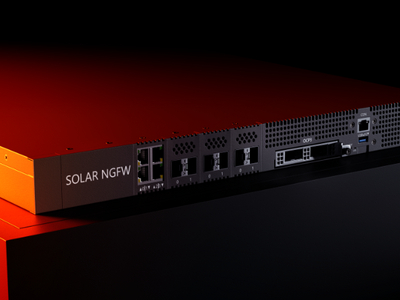

Вышел Solar NGFW 1.6: больше сигнатур и автоматизация защиты сети

Вышел Solar NGFW 1.6: больше сигнатур и автоматизация защиты сети

Вышел Solar NGFW 1.6: больше сигнатур и автоматизация защиты сети

ГК «Солар» выпустила обновление межсетевого экрана Solar NGFW — версия 1.6 получила расширенные функции для защиты сетевой инфраструктуры и автоматизации управления безопасностью периметра.

Обновление включает более 2000 IPS-сигнатур и дополнительные инструменты для повышения отказоустойчивости и снижения операционных затрат.

По данным Центра противодействия кибератакам Solar JSOC, в 2024 году 27% подтверждённых инцидентов были связаны с сетевыми атаками — почти вдвое больше, чем в 2023-м. Злоумышленники активно сканируют внутренние сети в поисках уязвимостей для развития атак, поэтому надёжная защита сетевого периметра становится особенно актуальной.

В новой версии реализована автоматическая загрузка около 2000 сигнатур от Центра исследования киберугроз Solar 4RAYS, а также автоматизировано обновление порядка 24 тысяч оптимизированных сигнатур из международной базы «ET Open». Пользователь может сам задать график или периодичность обновлений в зависимости от политик безопасности организации.

В Solar NGFW 1.6 также появились средства настройки сетевых протоколов BGP, NTP и DHCP. Это позволяет автоматизировать управление сетевой инфраструктурой, сократить простои систем, повысить устойчивость инфраструктуры и снизить трудозатраты на её сопровождение.

Кроме того, благодаря точной настройке сетевых параметров ускоряется подключение новых устройств и повышается корректность логов — а значит, инциденты расследуются быстрее.

Продукт зарегистрирован в реестре отечественного ПО Минцифры России и сертифицирован ФСТЭК в качестве межсетевого экрана и системы обнаружения вторжений.

«Мы учитываем актуальные киберугрозы при развитии Solar NGFW. Новая версия помогает клиентам снижать киберриски, повышать эффективность сетевой инфраструктуры и автоматизировать рутинные задачи без участия специалистов ИБ. В результате уменьшается нагрузка на поддержку и эксплуатацию ИТ-систем», — отметил Альберт Маннанов, руководитель продукта Solar NGFW ГК «Солар».

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru