


Схема инвестскама маскируется под Telegram и бьёт по VPN-пользователям

Схема инвестскама маскируется под Telegram и бьёт по VPN-пользователям

Схема инвестскама маскируется под Telegram и бьёт по VPN-пользователям

Компания F6 сообщила о новой схеме инвестиционного мошенничества, которая активно распространяется в Telegram. Мошенники обещают до 350 евро в день за просмотр контента — якобы благодаря некой «капитализации компании» и «нейронным технологиям».

На деле всё это — прикрытие, чтобы выманить личные данные и подтолкнуть человека к вложению денег в несуществующие проекты.

Главная особенность схемы — она нацелена на русскоязычных пользователей за пределами России или тех, кто использует VPN. Аналитики зафиксировали как минимум 22 сайта, через которые всё это работает.

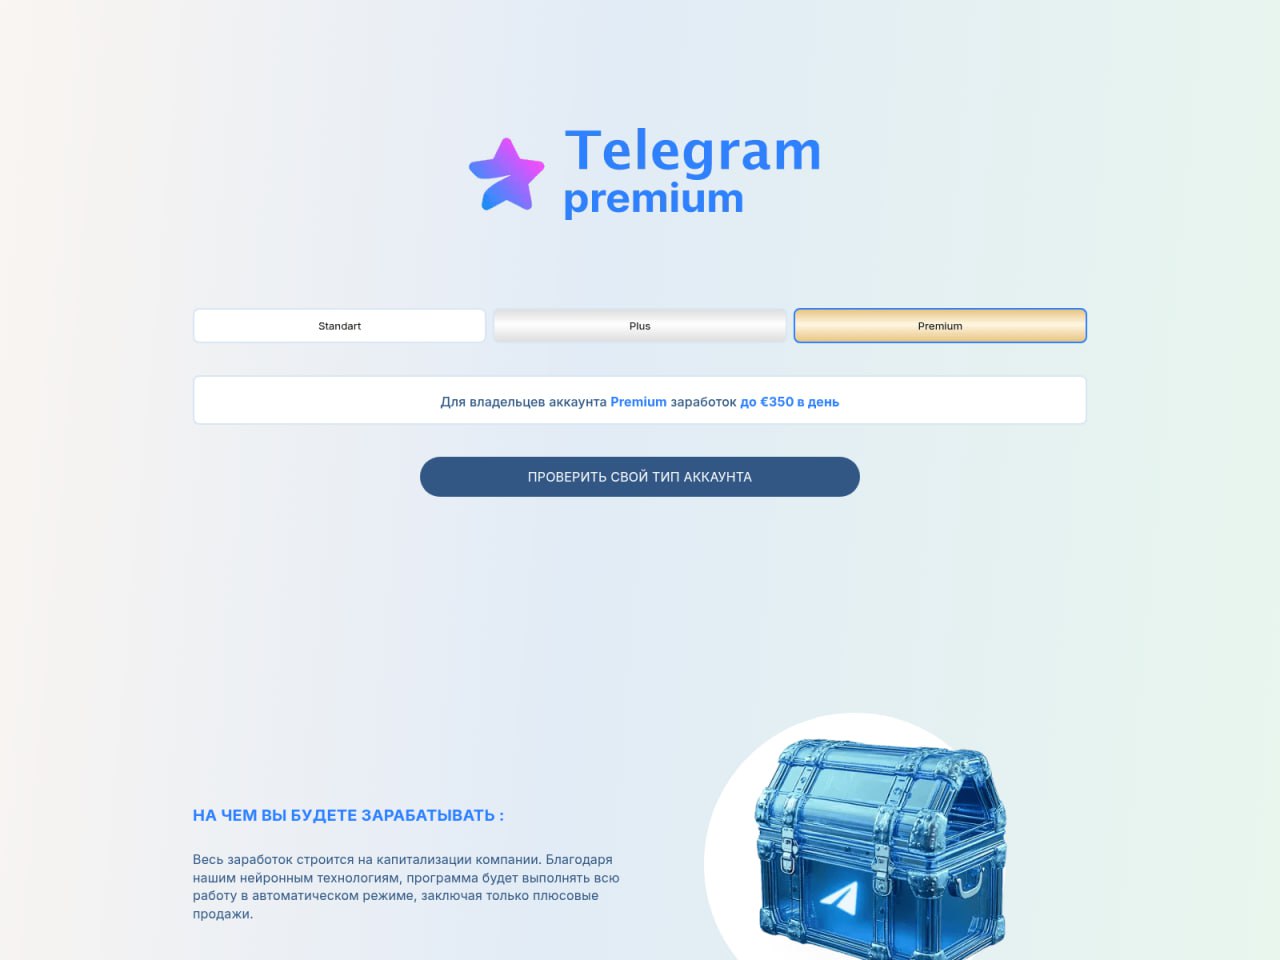
Мошеннический путь устроен просто: человеку показывают фейковый сайт, оформленный под Telegram, и предлагают проверить статус его аккаунта. Неважно, что вы введёте — система всегда «подтверждает», что у вас Premium.


Далее просят ввести адрес электронной почты и телефон, якобы для получения дохода с аккаунта. После этого — звонок от «персонального менеджера», который убеждает вложить деньги. Это классическая схема: сначала заманить, потом под нажимом убедить перевести деньги.

Кроме Telegram, мошенники используют схожие сайты под видом WhatsApp и Facebook (принадлежат компании Meta, признанной экстремистской и запрещённой в России). Отличие — в логотипах и размерах обещанных доходов. Пользователям WhatsApp сулят до 35 евро в день, а для Facebook — аж до 600 евро.

Жертв находят через рекламу в соцсетях, в том числе в Facebook и Instagram (принадлежат компании Meta, признанной экстремистской и запрещённой в России). Обычно это посты от аккаунтов с названиями вроде «Срочные новости», где обещают лёгкий заработок. Ещё один популярный приём — якобы новости об «открытии нового источника дохода» от известного человека. Ссылки из этих постов ведут на фальшивые сайты.

Эксперты подчёркивают: раньше подобные схемы часто нацеливались на русскоязычных в эмиграции — например, осенью 2022 года были распространены фейковые сайты знакомств для пользователей в Грузии, Армении, Чехии и других странах. А теперь к ним добавился новый сценарий — инвестиционное мошенничество, нацеленное на тех, кто пользуется VPN или живёт за границей.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru