


Defendnot отключает Windows Defender и маскируется под антивирус

Defendnot отключает Windows Defender и маскируется под антивирус

Defendnot отключает Windows Defender и маскируется под антивирус

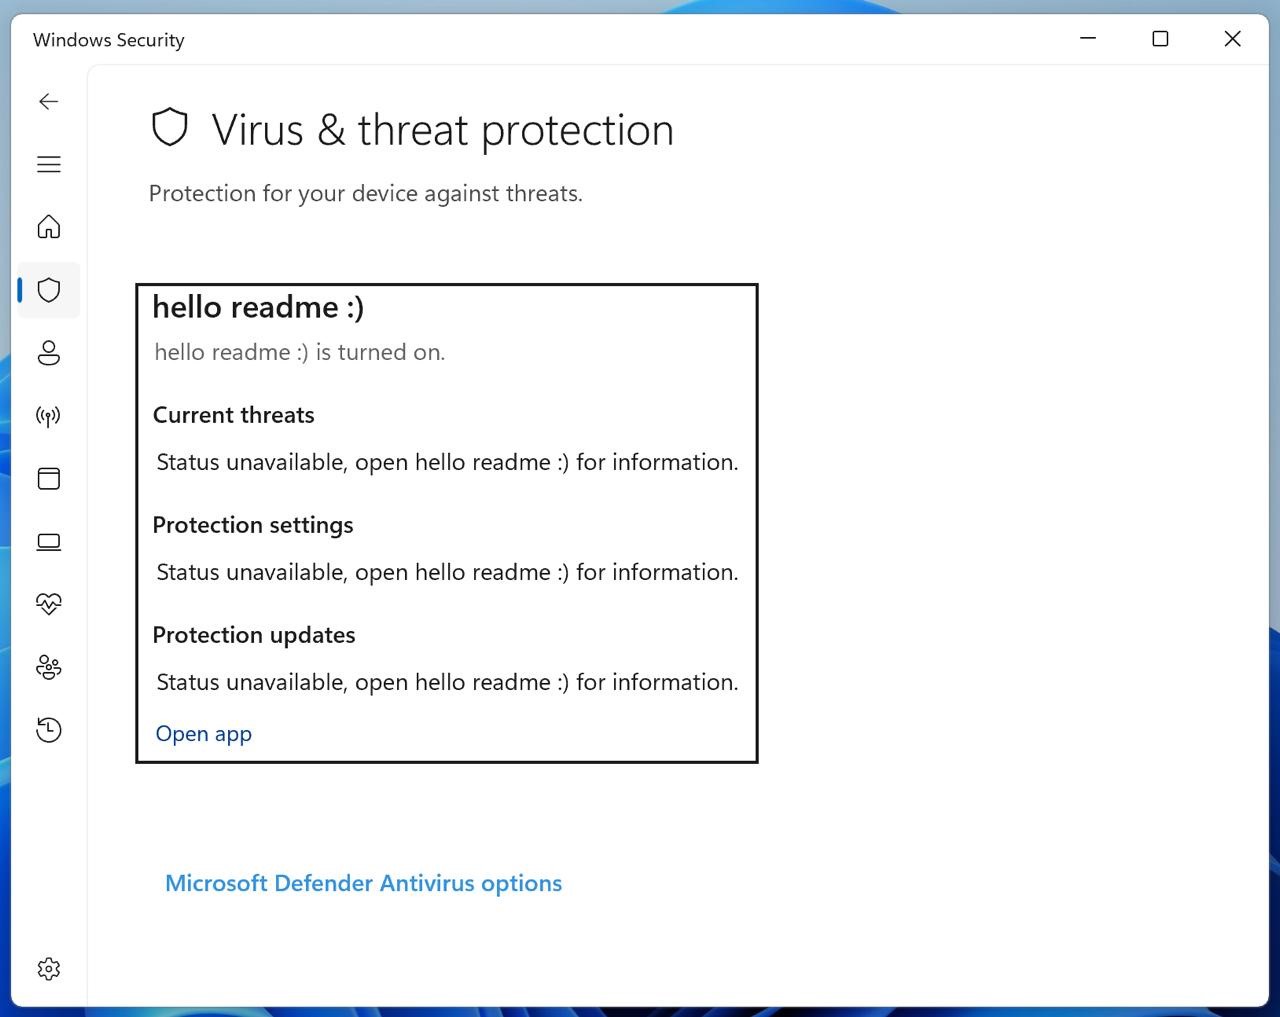
Без шума, без хака, без ярких флажков. Именно так работает Defendnot — экспериментальный инструмент, который умеет отключать Windows Defender, регистрируя себя как «альтернативный антивирус».

Вместо привычных трюков с политиками, PowerShell или системными хаками, Defendnot идёт через Windows Security Center (WSC) — ту самую внутреннюю систему, где Windows проверяет, есть ли антивирус, и если да, отключает свой встроенный, чтобы не было конфликтов.

Microsoft официально не документирует этот API; чтобы получить его спецификацию, надо подписать NDA. Но Arsenii как-то смог разобраться и, по его словам, в отличие от предыдущих инструментов (вроде «no-defender»), Defendnot не полагается на чужой код — он работает напрямую с WSC.


Defendnot не внедряется в систему навсегда. Чтобы Defender не включился после перезапуска, утилита добавляет себя в автозагрузку — и её бинарник должен постоянно оставаться на диске. Так что это не постоянное решение, а скорее демонстрация.

Кстати, весь код выложен на GitHub, а в полном разборе автор подробно описал, как всё устроено. Сам он подчёркивает: инструмент создан исключительно для исследований, не для атак.

Это очередной пример того, как можно не ломать, а убеждать систему, что всё хорошо — и тем самым добиться нужного эффекта. Для защитников — это ещё один звоночек: просто отключённый Defender может быть не багом, а вполне себе «альтернативой» в глазах Windows.

Подпишитесь на новости

Крупный сбой Beget оставил клиентов без сайтов, VPS и панели управления

Утро 2 ноября для клиентов Beget началось с недоступных сайтов и ошибок подключения. Сбой затронул панель управления, личный кабинет, виртуальные серверы, почту и DNS. О крупном инциденте провайдер сообщил в официальном канале. Компания ведёт восстановление и одновременно расследует произошедшее.

Среди недоступных ресурсов «Код.ру» обнаружил сайт системы маркировки «Честный знак».

Первое сообщение Beget опубликовал в 04:50 по Москве. В последующих обновлениях провайдер уточнил: проблема комплексная и затрагивает все уровни архитектуры. Инженеры вручную настраивают инфраструктуру непосредственно в дата-центрах.


Клиенты сообщали об ошибках 502 Bad Gateway, недоступности размещённых сайтов и проблемах с VPS. Перебои затронули также почтовые серверы и DNS — систему, которая помогает находить сервер по имени сайта.

В опубликованном утреннем обновлении Beget не назвал срок полного восстановления. Следующую информацию компания обещала предоставить после подтверждения технических деталей.

Причина инцидента пока не раскрыта. Подтверждения взлома, утечки или уничтожения данных в приведённых сообщениях нет.

RSS: Новости на портале Anti-Malware.ru