


Defendnot отключает Windows Defender и маскируется под антивирус

Defendnot отключает Windows Defender и маскируется под антивирус

Defendnot отключает Windows Defender и маскируется под антивирус

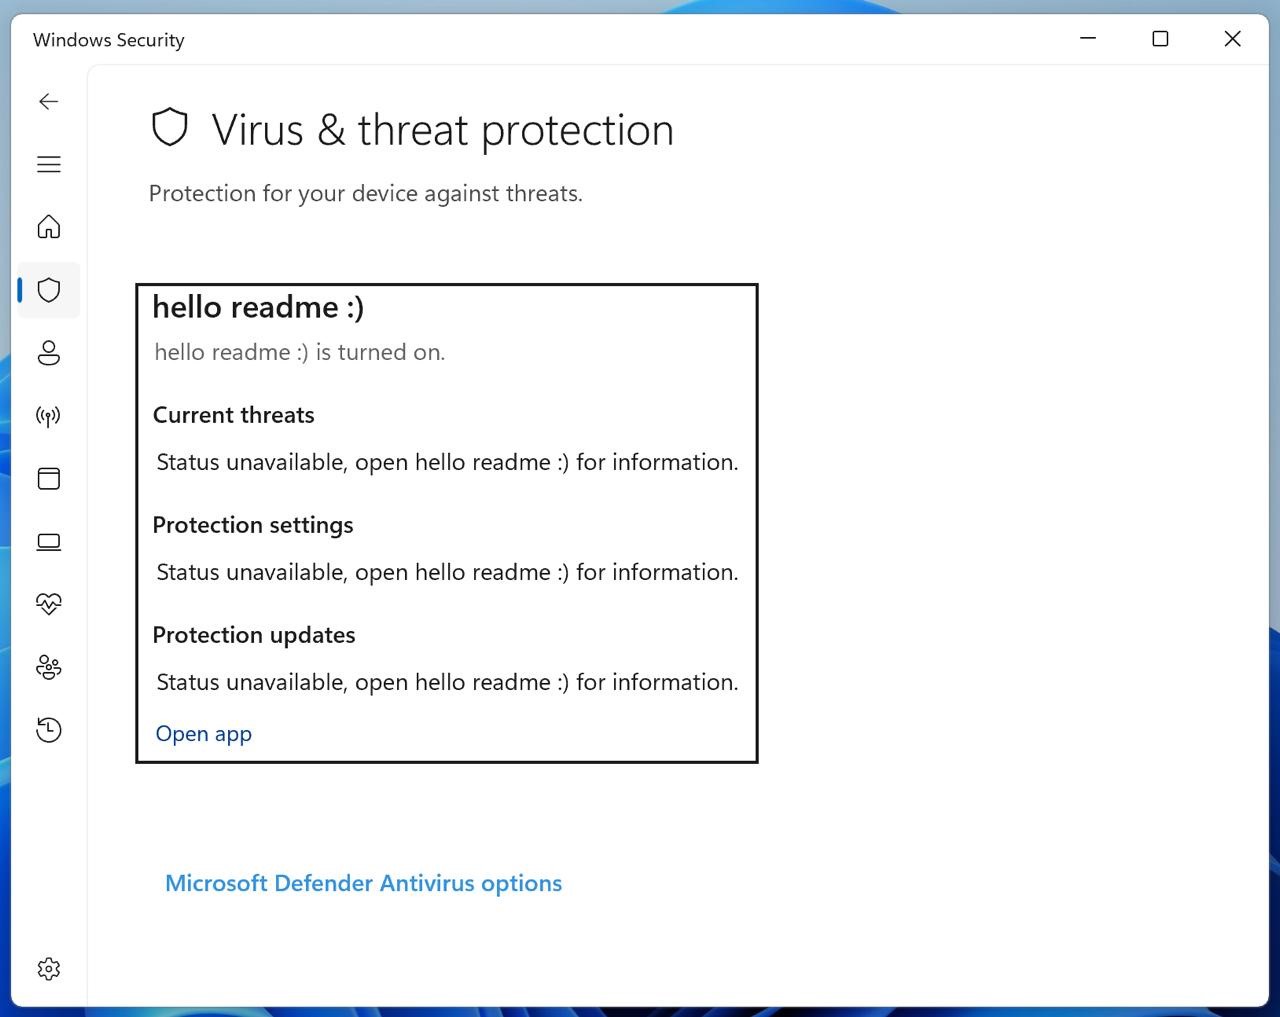
Без шума, без хака, без ярких флажков. Именно так работает Defendnot — экспериментальный инструмент, который умеет отключать Windows Defender, регистрируя себя как «альтернативный антивирус».

Вместо привычных трюков с политиками, PowerShell или системными хаками, Defendnot идёт через Windows Security Center (WSC) — ту самую внутреннюю систему, где Windows проверяет, есть ли антивирус, и если да, отключает свой встроенный, чтобы не было конфликтов.

Microsoft официально не документирует этот API; чтобы получить его спецификацию, надо подписать NDA. Но Arsenii как-то смог разобраться и, по его словам, в отличие от предыдущих инструментов (вроде «no-defender»), Defendnot не полагается на чужой код — он работает напрямую с WSC.


Defendnot не внедряется в систему навсегда. Чтобы Defender не включился после перезапуска, утилита добавляет себя в автозагрузку — и её бинарник должен постоянно оставаться на диске. Так что это не постоянное решение, а скорее демонстрация.

Кстати, весь код выложен на GitHub, а в полном разборе автор подробно описал, как всё устроено. Сам он подчёркивает: инструмент создан исключительно для исследований, не для атак.

Это очередной пример того, как можно не ломать, а убеждать систему, что всё хорошо — и тем самым добиться нужного эффекта. Для защитников — это ещё один звоночек: просто отключённый Defender может быть не багом, а вполне себе «альтернативой» в глазах Windows.

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru