


Крупный интернет-провайдер Сибсети подвергся мощной DDoS-атаке

Крупный интернет-провайдер Сибсети подвергся мощной DDoS-атаке

Крупный интернет-провайдер Сибсети подвергся мощной DDoS-атаке

Утром 30 апреля интернет-провайдер «Сибсети» подвергся DDoS-атаке. Под удар попали филиалы компании в Новосибирске, Новокузнецке, Кемерове и Красноярске.

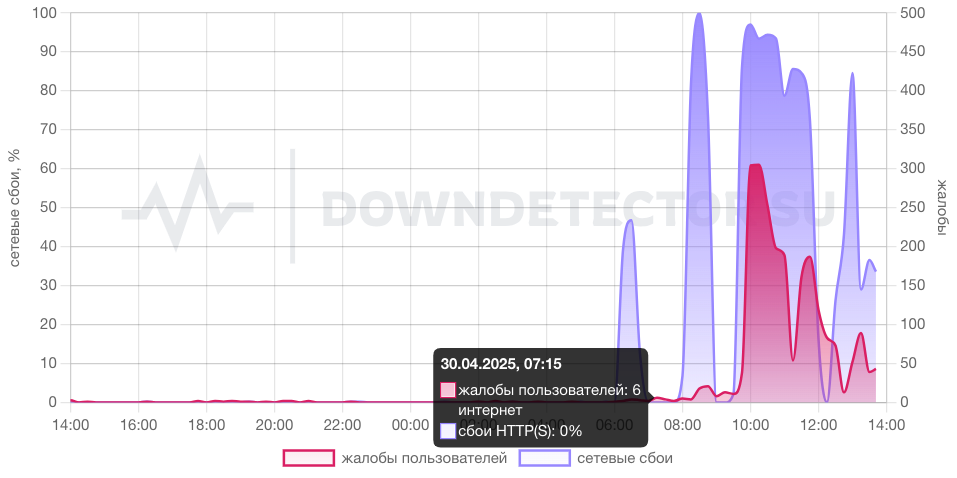
Как сообщили в «Сибсетях» одному из местных СМИ, атака началась около 10:00 по местному времени. При этом сервис Downdetector зарегистрировал первые жалобы ещё в 6:00. Наибольшее количество обращений пришлось как раз на 10:00.

«В данный момент новосибирский филиал подвергается активной DDoS-атаке, направленной на нашу инфраструктуру. Злоумышленники активизировались перед майскими праздниками, перегружая наши серверы множеством запросов. Это может вызывать временные сбои в работе личного кабинета и мобильного приложения "Мои Сибсети"», — заявили в отделе маркетинга компании на официальной странице во «ВКонтакте».

Как уточняет ТАСС, спустя час атака начала распространяться на другие регионы. Сначала — на Новокузнецк и Кемерово, затем на Красноярск.

Согласно данным Downdetector, основная масса жалоб поступает из Новосибирской области и Красноярского края. Более 80% пользователей сообщают о полном отсутствии домашнего интернета.

Напомним, что в ноябре 2024 года новосибирский филиал «Сибсети» уже подвергался масштабной DDoS-атаке, последствия которой устранялись в течение нескольких дней.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru