


Крупный интернет-провайдер Сибсети подвергся мощной DDoS-атаке

Крупный интернет-провайдер Сибсети подвергся мощной DDoS-атаке

Крупный интернет-провайдер Сибсети подвергся мощной DDoS-атаке

Утром 30 апреля интернет-провайдер «Сибсети» подвергся DDoS-атаке. Под удар попали филиалы компании в Новосибирске, Новокузнецке, Кемерове и Красноярске.

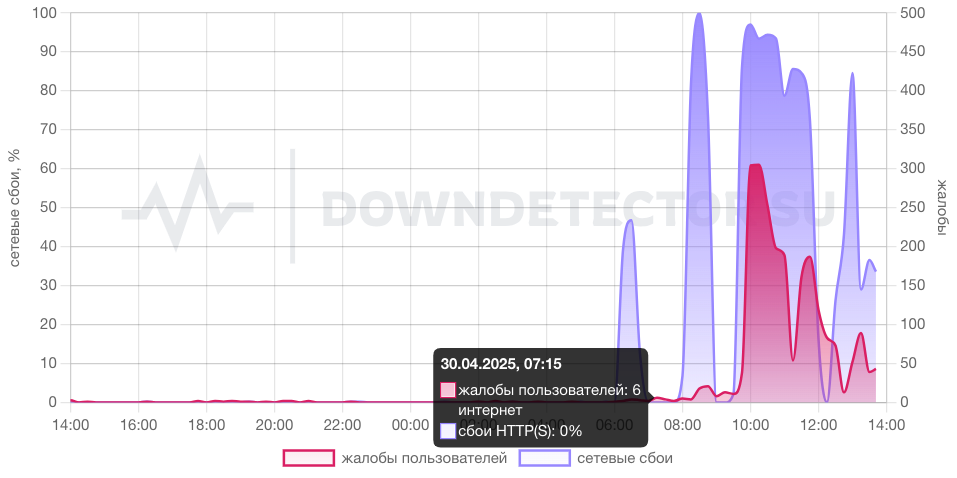
Как сообщили в «Сибсетях» одному из местных СМИ, атака началась около 10:00 по местному времени. При этом сервис Downdetector зарегистрировал первые жалобы ещё в 6:00. Наибольшее количество обращений пришлось как раз на 10:00.

«В данный момент новосибирский филиал подвергается активной DDoS-атаке, направленной на нашу инфраструктуру. Злоумышленники активизировались перед майскими праздниками, перегружая наши серверы множеством запросов. Это может вызывать временные сбои в работе личного кабинета и мобильного приложения "Мои Сибсети"», — заявили в отделе маркетинга компании на официальной странице во «ВКонтакте».

Как уточняет ТАСС, спустя час атака начала распространяться на другие регионы. Сначала — на Новокузнецк и Кемерово, затем на Красноярск.

Согласно данным Downdetector, основная масса жалоб поступает из Новосибирской области и Красноярского края. Более 80% пользователей сообщают о полном отсутствии домашнего интернета.

Напомним, что в ноябре 2024 года новосибирский филиал «Сибсети» уже подвергался масштабной DDoS-атаке, последствия которой устранялись в течение нескольких дней.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru