



Австралийцы полгода не замечали, что хип-хоп по заявкам ставит ИИ

Австралийцы полгода не замечали, что хип-хоп по заявкам ставит ИИ

Австралийцы полгода не замечали, что хип-хоп по заявкам ставит ИИ

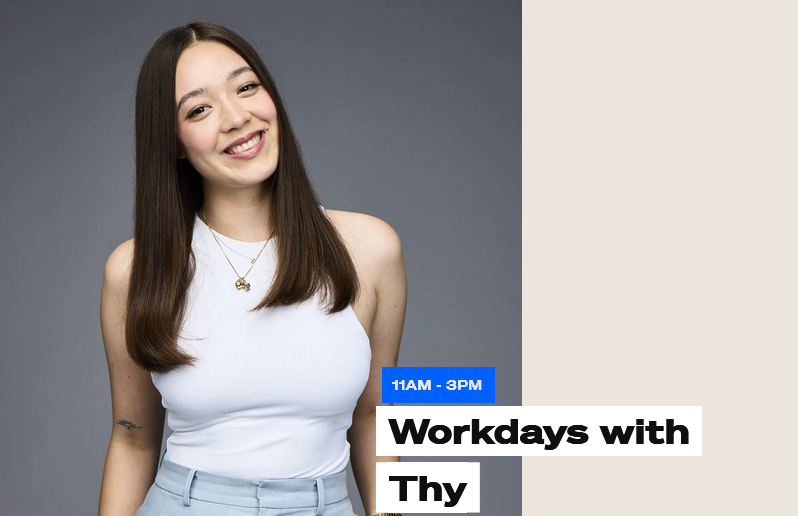
Полгода назад на радио CADA в Сиднее появилась новая музыкальная программа — Workdays with Thy («Трудовые будни с Тай»). Как оказалось, никто даже не заподозрил, что ее ведет диджей, сгенерированный ИИ.

О том, что Тай, «фото» которой приведено на сайте CADA, — дипфейк, слушатели узнали лишь недавно из интервью в СМИ.

Представитель ARN Media (владелец радиостанции) подтвердил, что и голос, и сам образ задорной девушки были созданы сторонним ИИ на основе данных одной из сотрудниц компании.


В Австралии нет регуляторных ограничений по использованию ИИ в теле- и радиовещании, обязанность раскрывать такие факты тоже нигде не оговорена. Тем не менее национальную Ассоциацию актеров озвучивания возмутила подобная практика.

«Австралийские слушатели заслуживают честной и откровенной огласки, — цитирует The Verge претензии Терезы Лим (Teresa Lim), изложенные в LinkedIn. — Отсутствие прозрачности заставляет их довериться фейковому персонажу, которого они считают реальным ведущим эфира».

Вице-президенту Ассоциации также стало обидно за девушку, которая из-за азиатских корней с трудом строит свою карьеру в Австралии: ее вряд ли поставили в известность о рисках передачи данных на сторонний ИИ-сервис, а также о расценках на клонирование голоса.

Репортер припомнила и другие эксперименты с ИИ на радио — на Sirius XM, в Портленде, штат Орегон, в Польше. В последнем случае даже уволили журналистов, заменив их ИИ, но потом откатили столь радикальное решение из-за протестов пострадавших сотрудников и радиослушателей.

По данным недавнего опроса HeadHunter, принять помощь ИИ на рабочем месте готовы 73% россиян, а 12% опасаются, что такое нововведение приведет к сокращению штата.

Хакеры заявили о взломе Tez Tour и уничтожении сотен миллионов записей

Группировка DataSuckers 15 сентября объявила о взломе инфраструктуры Tez Tour. На главной странице туроператора появилось сообщение о захвате серверов и компрометации дисков. Компания подтвердила кибератаку, но с описанным киберпреступниками масштабом катастрофы не согласилась.

DataSuckers утверждает, что получила доступ к инфраструктуре примерно за две недели до публикации и постепенно повышала привилегии.

По версии группировки, точкой входа стал сервис загрузки файлов, позволивший отправить на сервер файл с PHP-кодом и выполнить команды внутри Docker-контейнера.

Контейнер якобы был изолирован от основной системы, но имел доступ к корпоративной сети. Далее атакующие, по их словам, нашли учётные данные от SVN-репозиториев, исходный код, конфигурации с паролями к базам данных и получили возможность выполнять код в продакшене через Tomcat Manager.

Причинами успеха они называют устаревшее ПО и хранение резервных копий рядом с основными системами.

На захваченном сайте хакеры сообщили о скачивании и уничтожении более 395 млн записей: 45,4 млн бронирований, 21,5 млн заказов туров, 52 млн бронирований отелей и 252 млн финансовых транзакций. Правда, простое сложение даёт около 371 млн.

Все эти технические подробности и объёмы данных пока исходят только от DataSuckers. Независимого подтверждения им нет.

В Tez Tour заявили «Интерфаксу», что атака затронула сайт, но признаков утечки информации туристов и партнёров не обнаружено. ERP-систему своевременно изолировали, действующие бронирования сохранились, а обязательства перед клиентами выполняются в штатном режиме. Компания проводит проверку инфраструктуры и обещает восстанавливать сервисы поэтапно после проверки безопасности.

RSS: Новости на портале Anti-Malware.ru