


+110% DDoS-атак в первом квартале 2025 года, 1,33 млн устройств в ботнете

+110% DDoS-атак в первом квартале 2025 года, 1,33 млн устройств в ботнете

+110% DDoS-атак в первом квартале 2025 года, 1,33 млн устройств в ботнете

В первом квартале 2025 года число DDoS-атак выросло более чем в два раза по сравнению с тем же периодом 2024-го — плюс 110%. Это продолжение прошлогодней тенденции, когда прирост составил 50%. Иными словами, атак становится всё больше — и это уже устойчивая динамика.

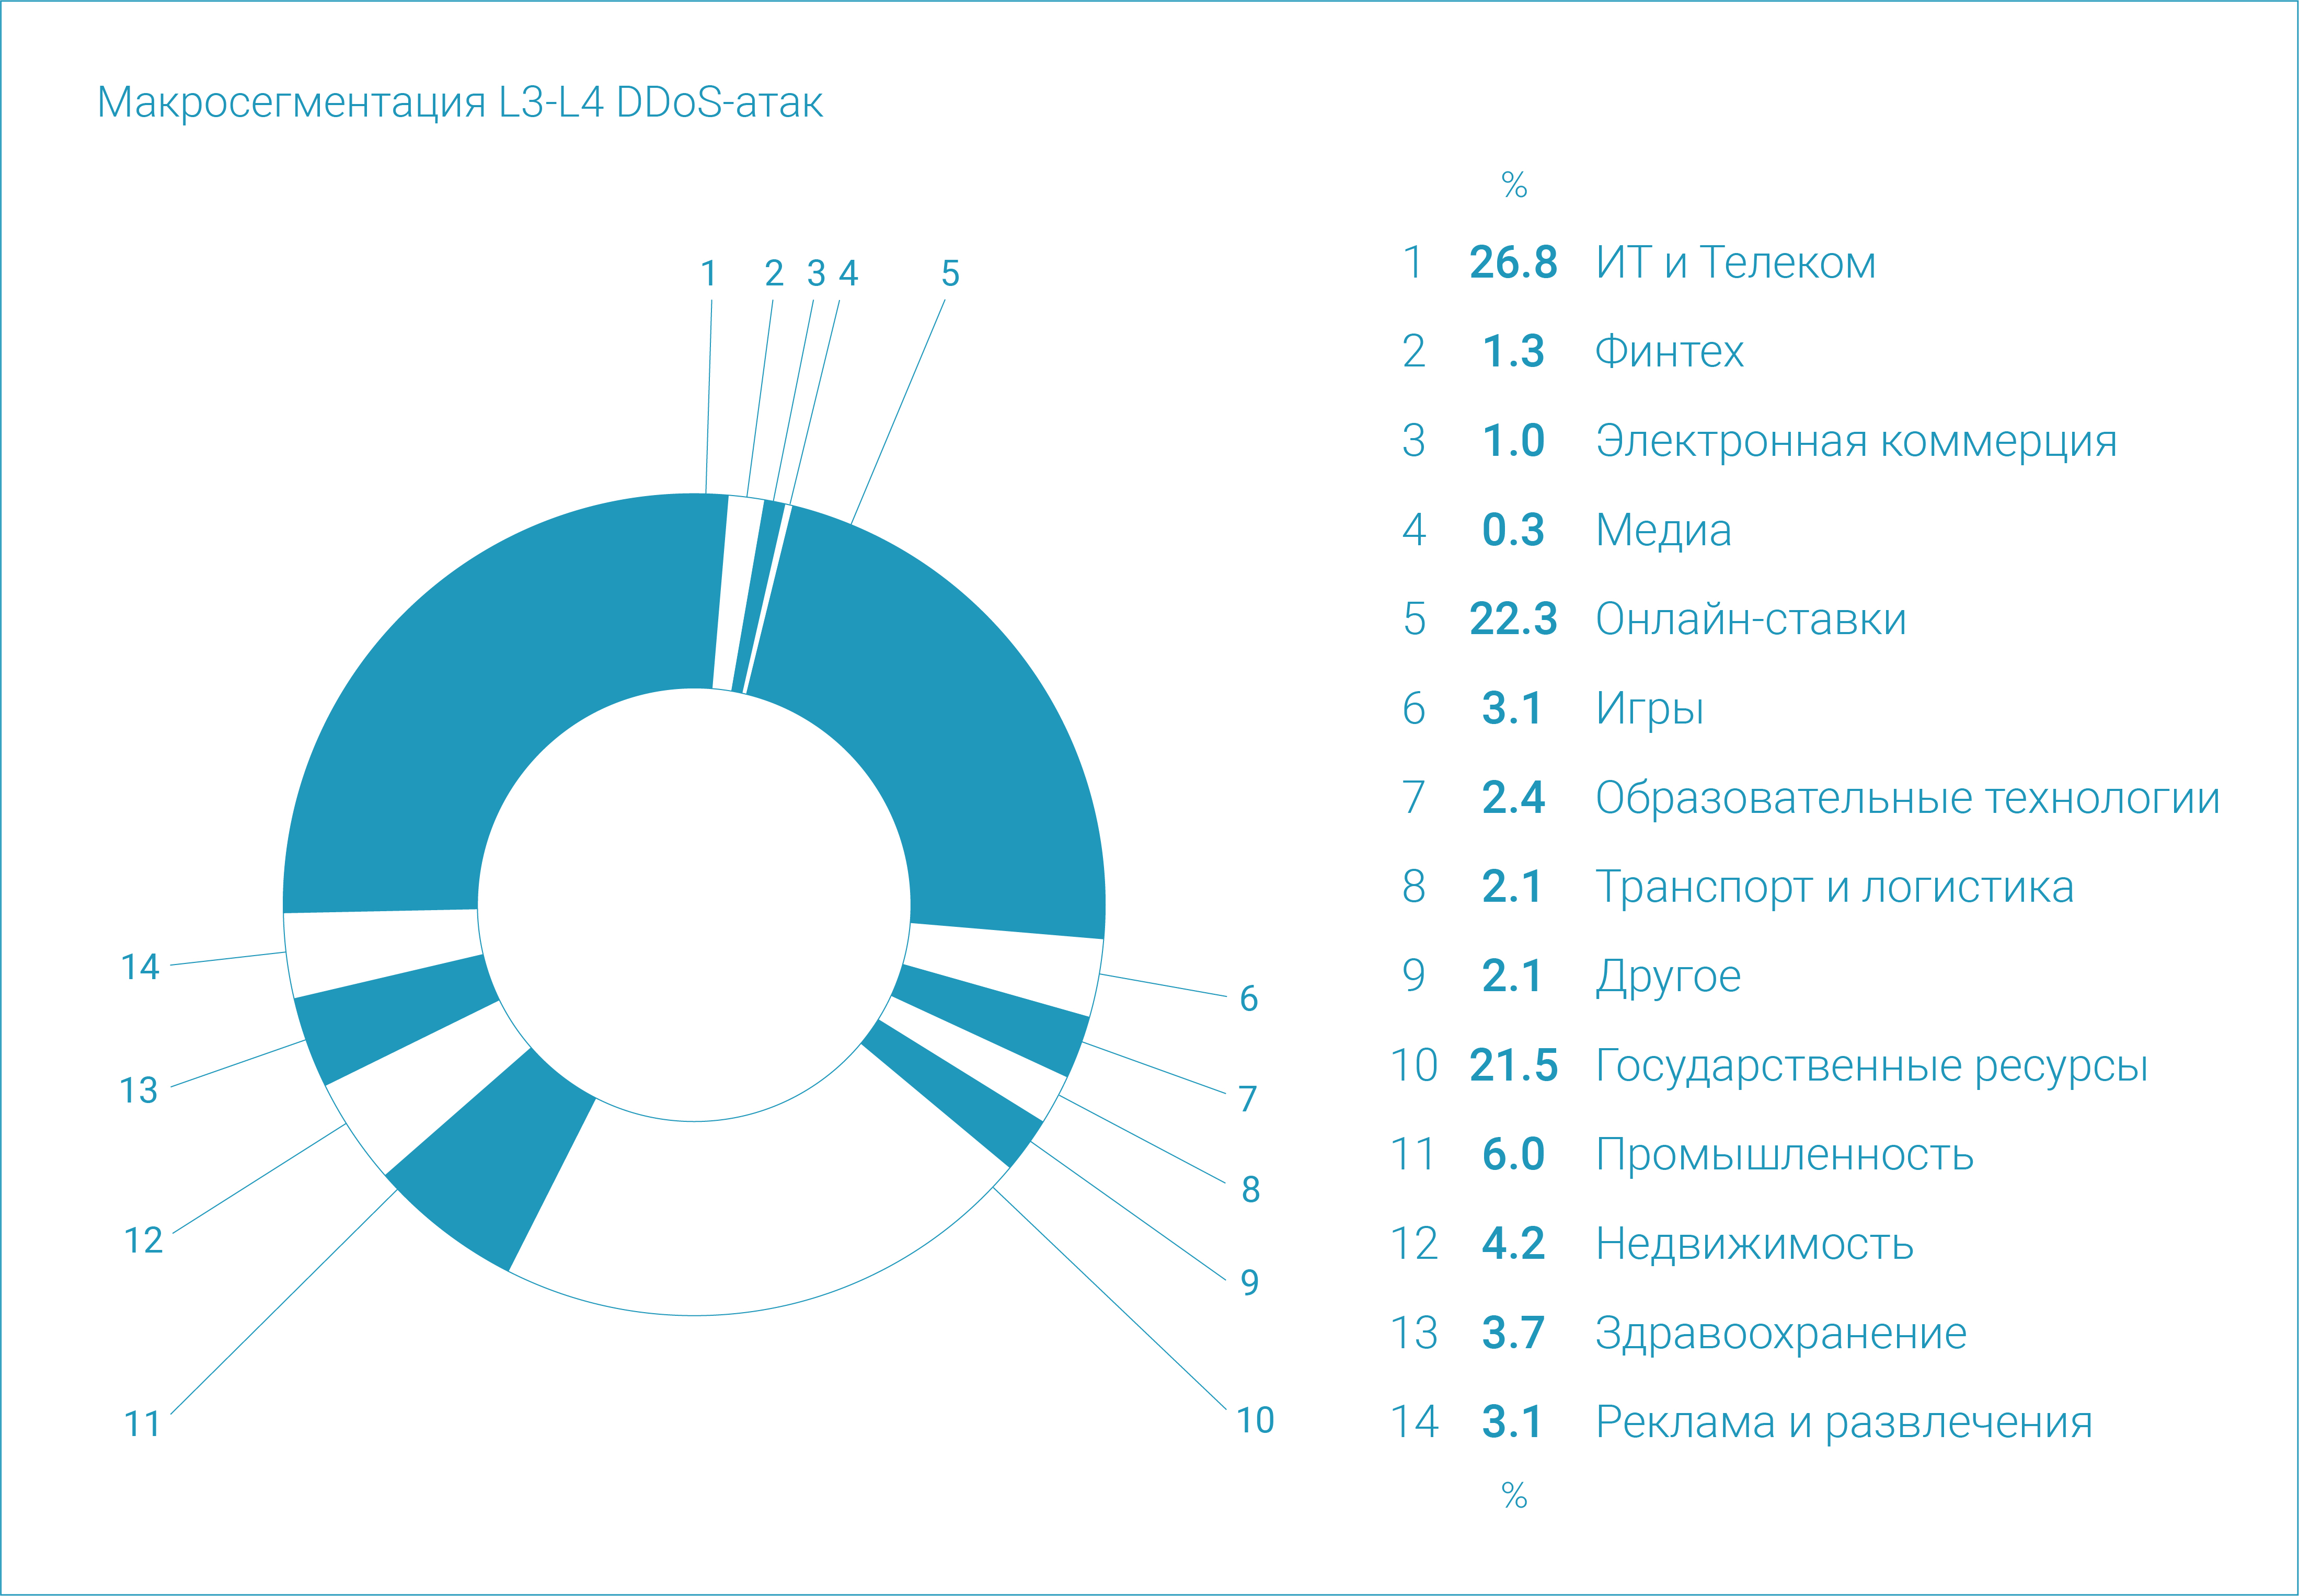
По данным Curator, большинство атак на сетевом уровне (L3–L4) были нацелены на три ключевых сегмента: ИТ и телеком (26,8%), финтех (22,3%) и электронную коммерцию (21,5%). Вместе на них пришлось 70% всех зафиксированных атак на этом уровне.

Интенсивность L3–L4-атак в этом году заметно ниже прошлогодних рекордов: пиковые значения составили 232 Гбит/с и 65 миллионов пакетов в секунду против 1140 Гбит/с и 179 Mpps в 2024-м. Но расслабляться рано — медианные показатели выросли, так что в среднем атаки стали стабильнее и плотнее.


Главное же событие квартала — обнаружение огромного ботнета, в который входило 1,33 миллиона устройств. Для сравнения: самый крупный ботнет прошлого года насчитывал 227 тысяч машин. Новая сеть использовалась для атаки на сайт в микросегменте онлайн-букмекеров, и атака длилась около двух с половиной часов. Больше половины устройств ботнета находились в Бразилии, другие — в Аргентине, России, Ираке и Мексике.

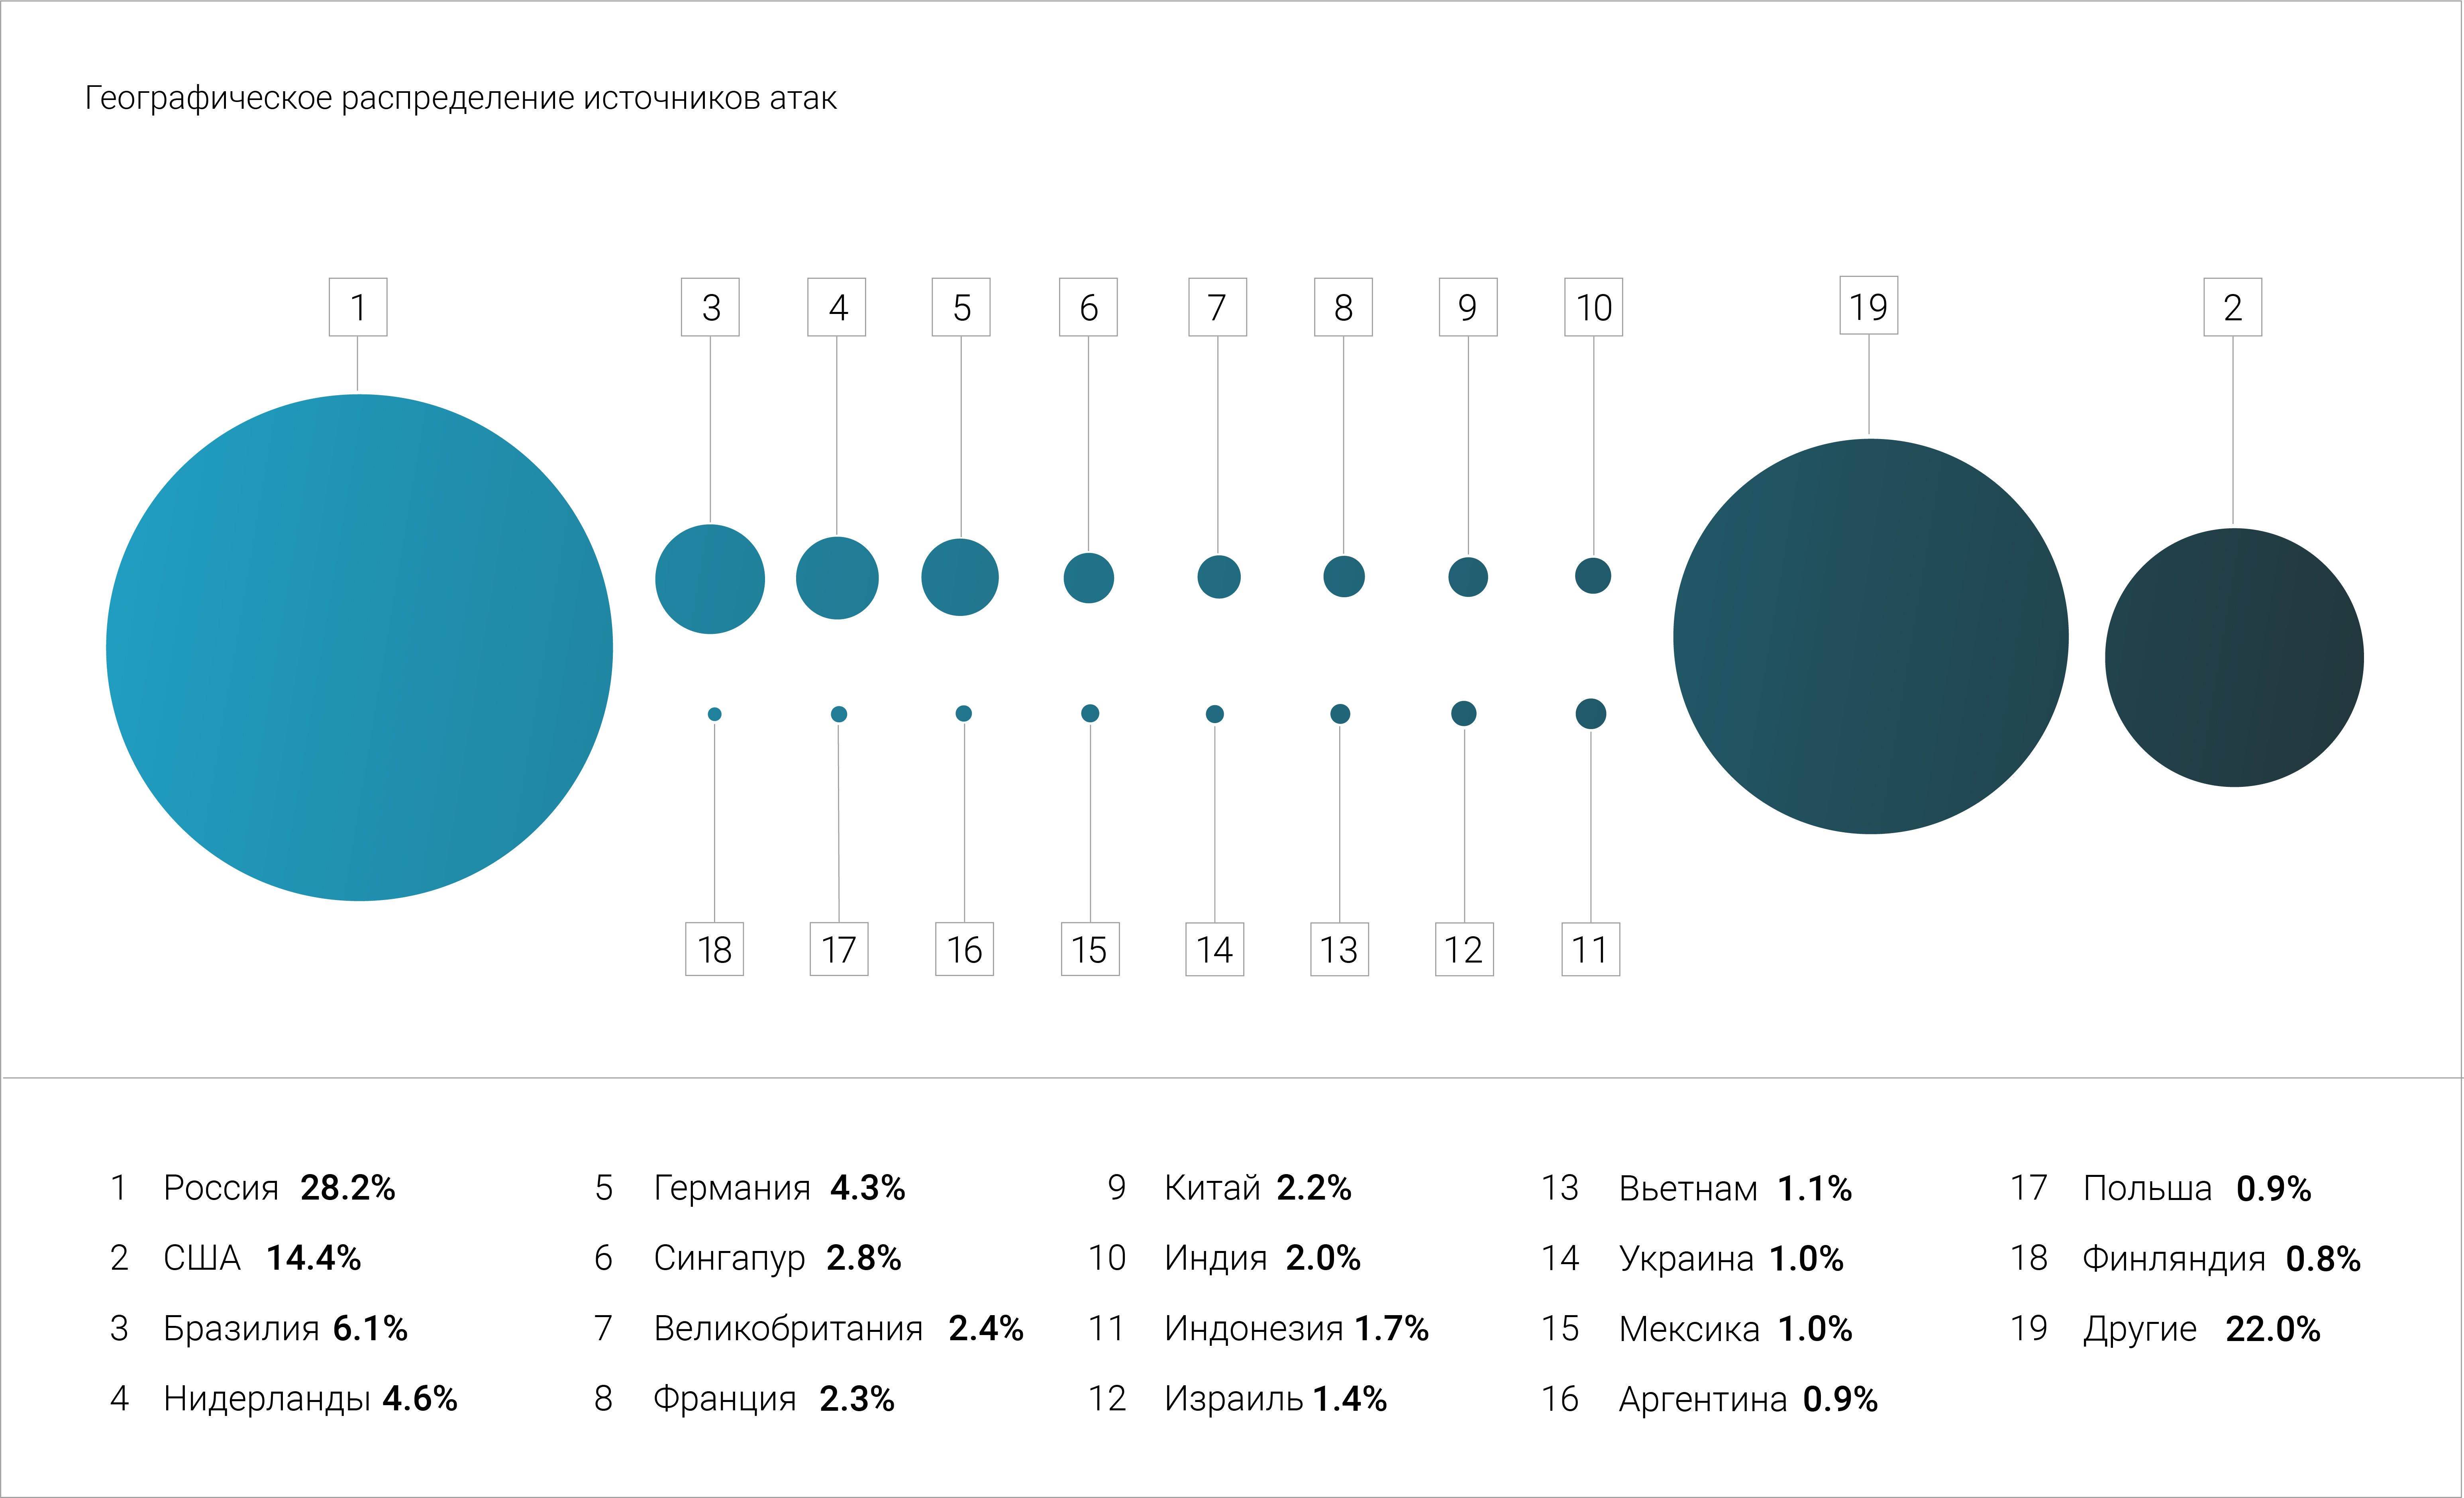
На прикладном уровне (L7) чаще всего атаковали финтех (54% всех атак), электронную коммерцию (14,4%) и ИТ с телекомом (8,1%). Источники атак почти не изменились по сравнению с прошлым годом: Россия, США и Бразилия.


Кроме DDoS, эксперты также анализировали активность вредоносных ботов — тех, что не выводят сайт из строя, а, например, воруют данные, сканируют цены или пытаются взломать аккаунты. В целом их активность была стабильной, но в марте произошёл заметный скачок — плюс 28% по сравнению с февралем.

Чаще всего эти боты нападали на онлайн-ретейл (40,7%) и онлайн-ставки (13%). Это логично: парсинг цен, остатков товаров и коэффициентов ставок — популярная тактика среди конкурентов. Также под удар попали сегменты недвижимости, фармы, логистики и финансов.

Общий вывод — DDoS-атаки становятся масштабнее и разнообразнее, а автоматизированные угрозы затрагивают всё больше отраслей.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru