


+110% DDoS-атак в первом квартале 2025 года, 1,33 млн устройств в ботнете

+110% DDoS-атак в первом квартале 2025 года, 1,33 млн устройств в ботнете

+110% DDoS-атак в первом квартале 2025 года, 1,33 млн устройств в ботнете

В первом квартале 2025 года число DDoS-атак выросло более чем в два раза по сравнению с тем же периодом 2024-го — плюс 110%. Это продолжение прошлогодней тенденции, когда прирост составил 50%. Иными словами, атак становится всё больше — и это уже устойчивая динамика.

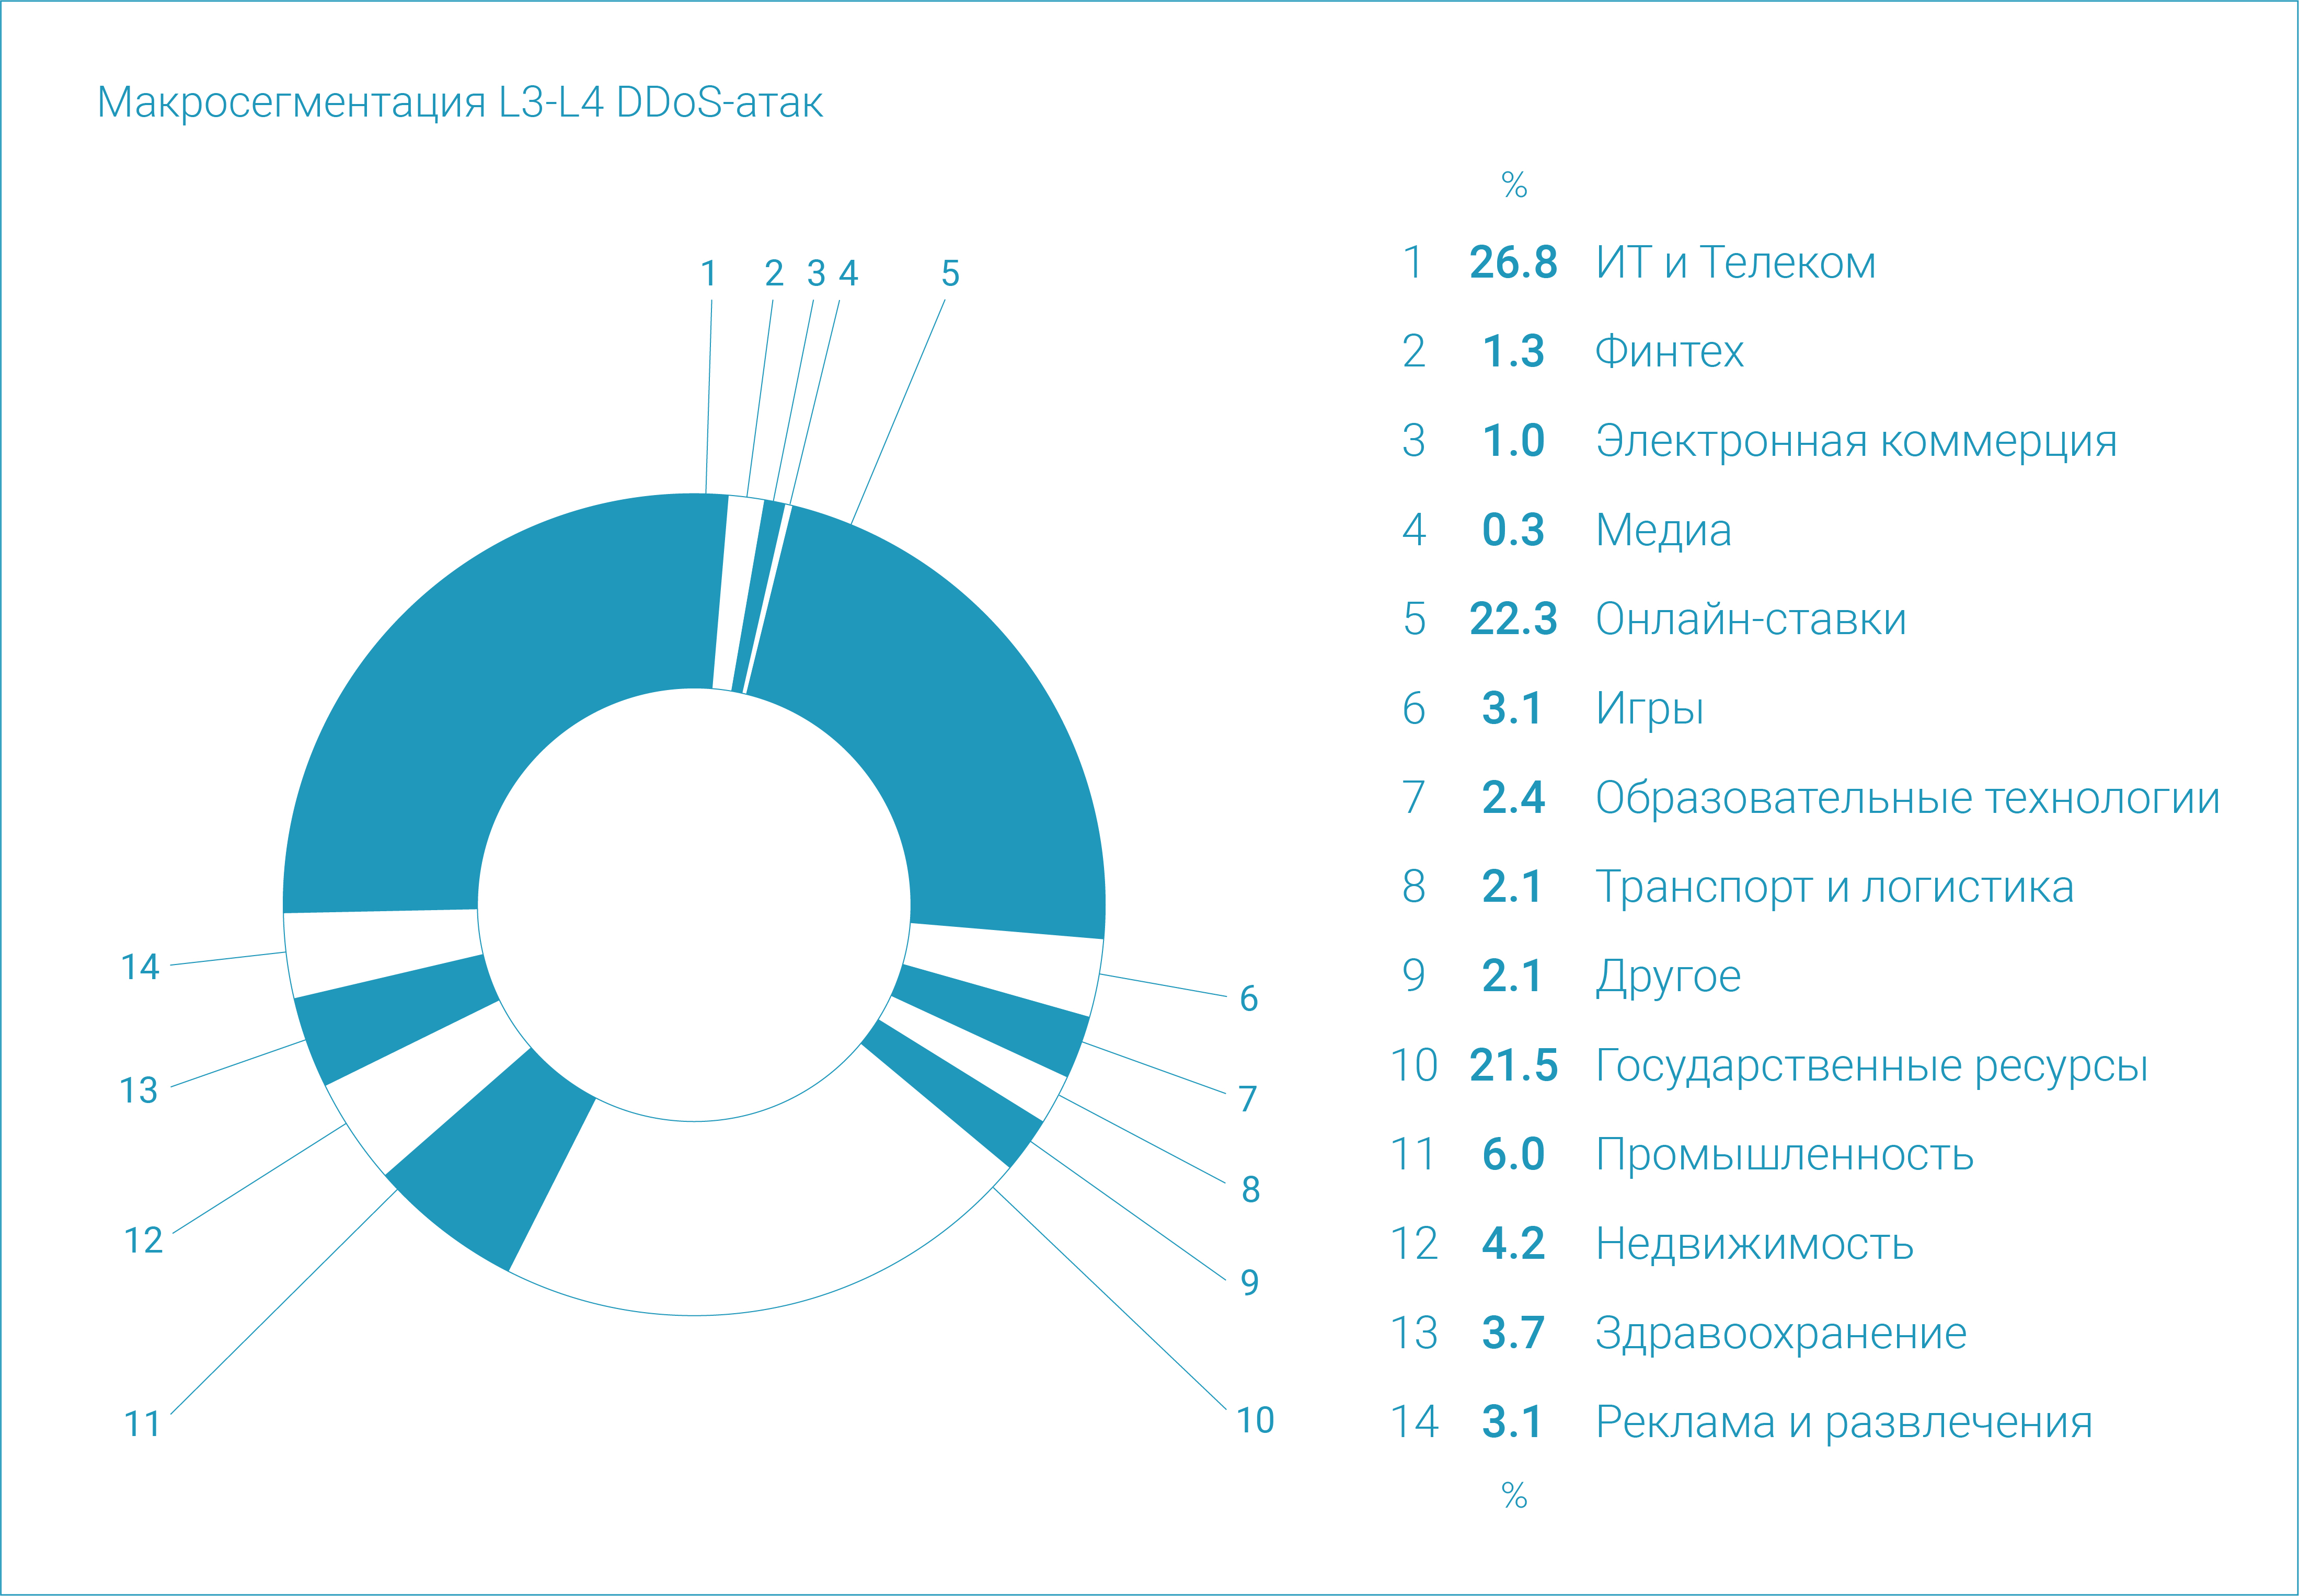
По данным Curator, большинство атак на сетевом уровне (L3–L4) были нацелены на три ключевых сегмента: ИТ и телеком (26,8%), финтех (22,3%) и электронную коммерцию (21,5%). Вместе на них пришлось 70% всех зафиксированных атак на этом уровне.

Интенсивность L3–L4-атак в этом году заметно ниже прошлогодних рекордов: пиковые значения составили 232 Гбит/с и 65 миллионов пакетов в секунду против 1140 Гбит/с и 179 Mpps в 2024-м. Но расслабляться рано — медианные показатели выросли, так что в среднем атаки стали стабильнее и плотнее.


Главное же событие квартала — обнаружение огромного ботнета, в который входило 1,33 миллиона устройств. Для сравнения: самый крупный ботнет прошлого года насчитывал 227 тысяч машин. Новая сеть использовалась для атаки на сайт в микросегменте онлайн-букмекеров, и атака длилась около двух с половиной часов. Больше половины устройств ботнета находились в Бразилии, другие — в Аргентине, России, Ираке и Мексике.

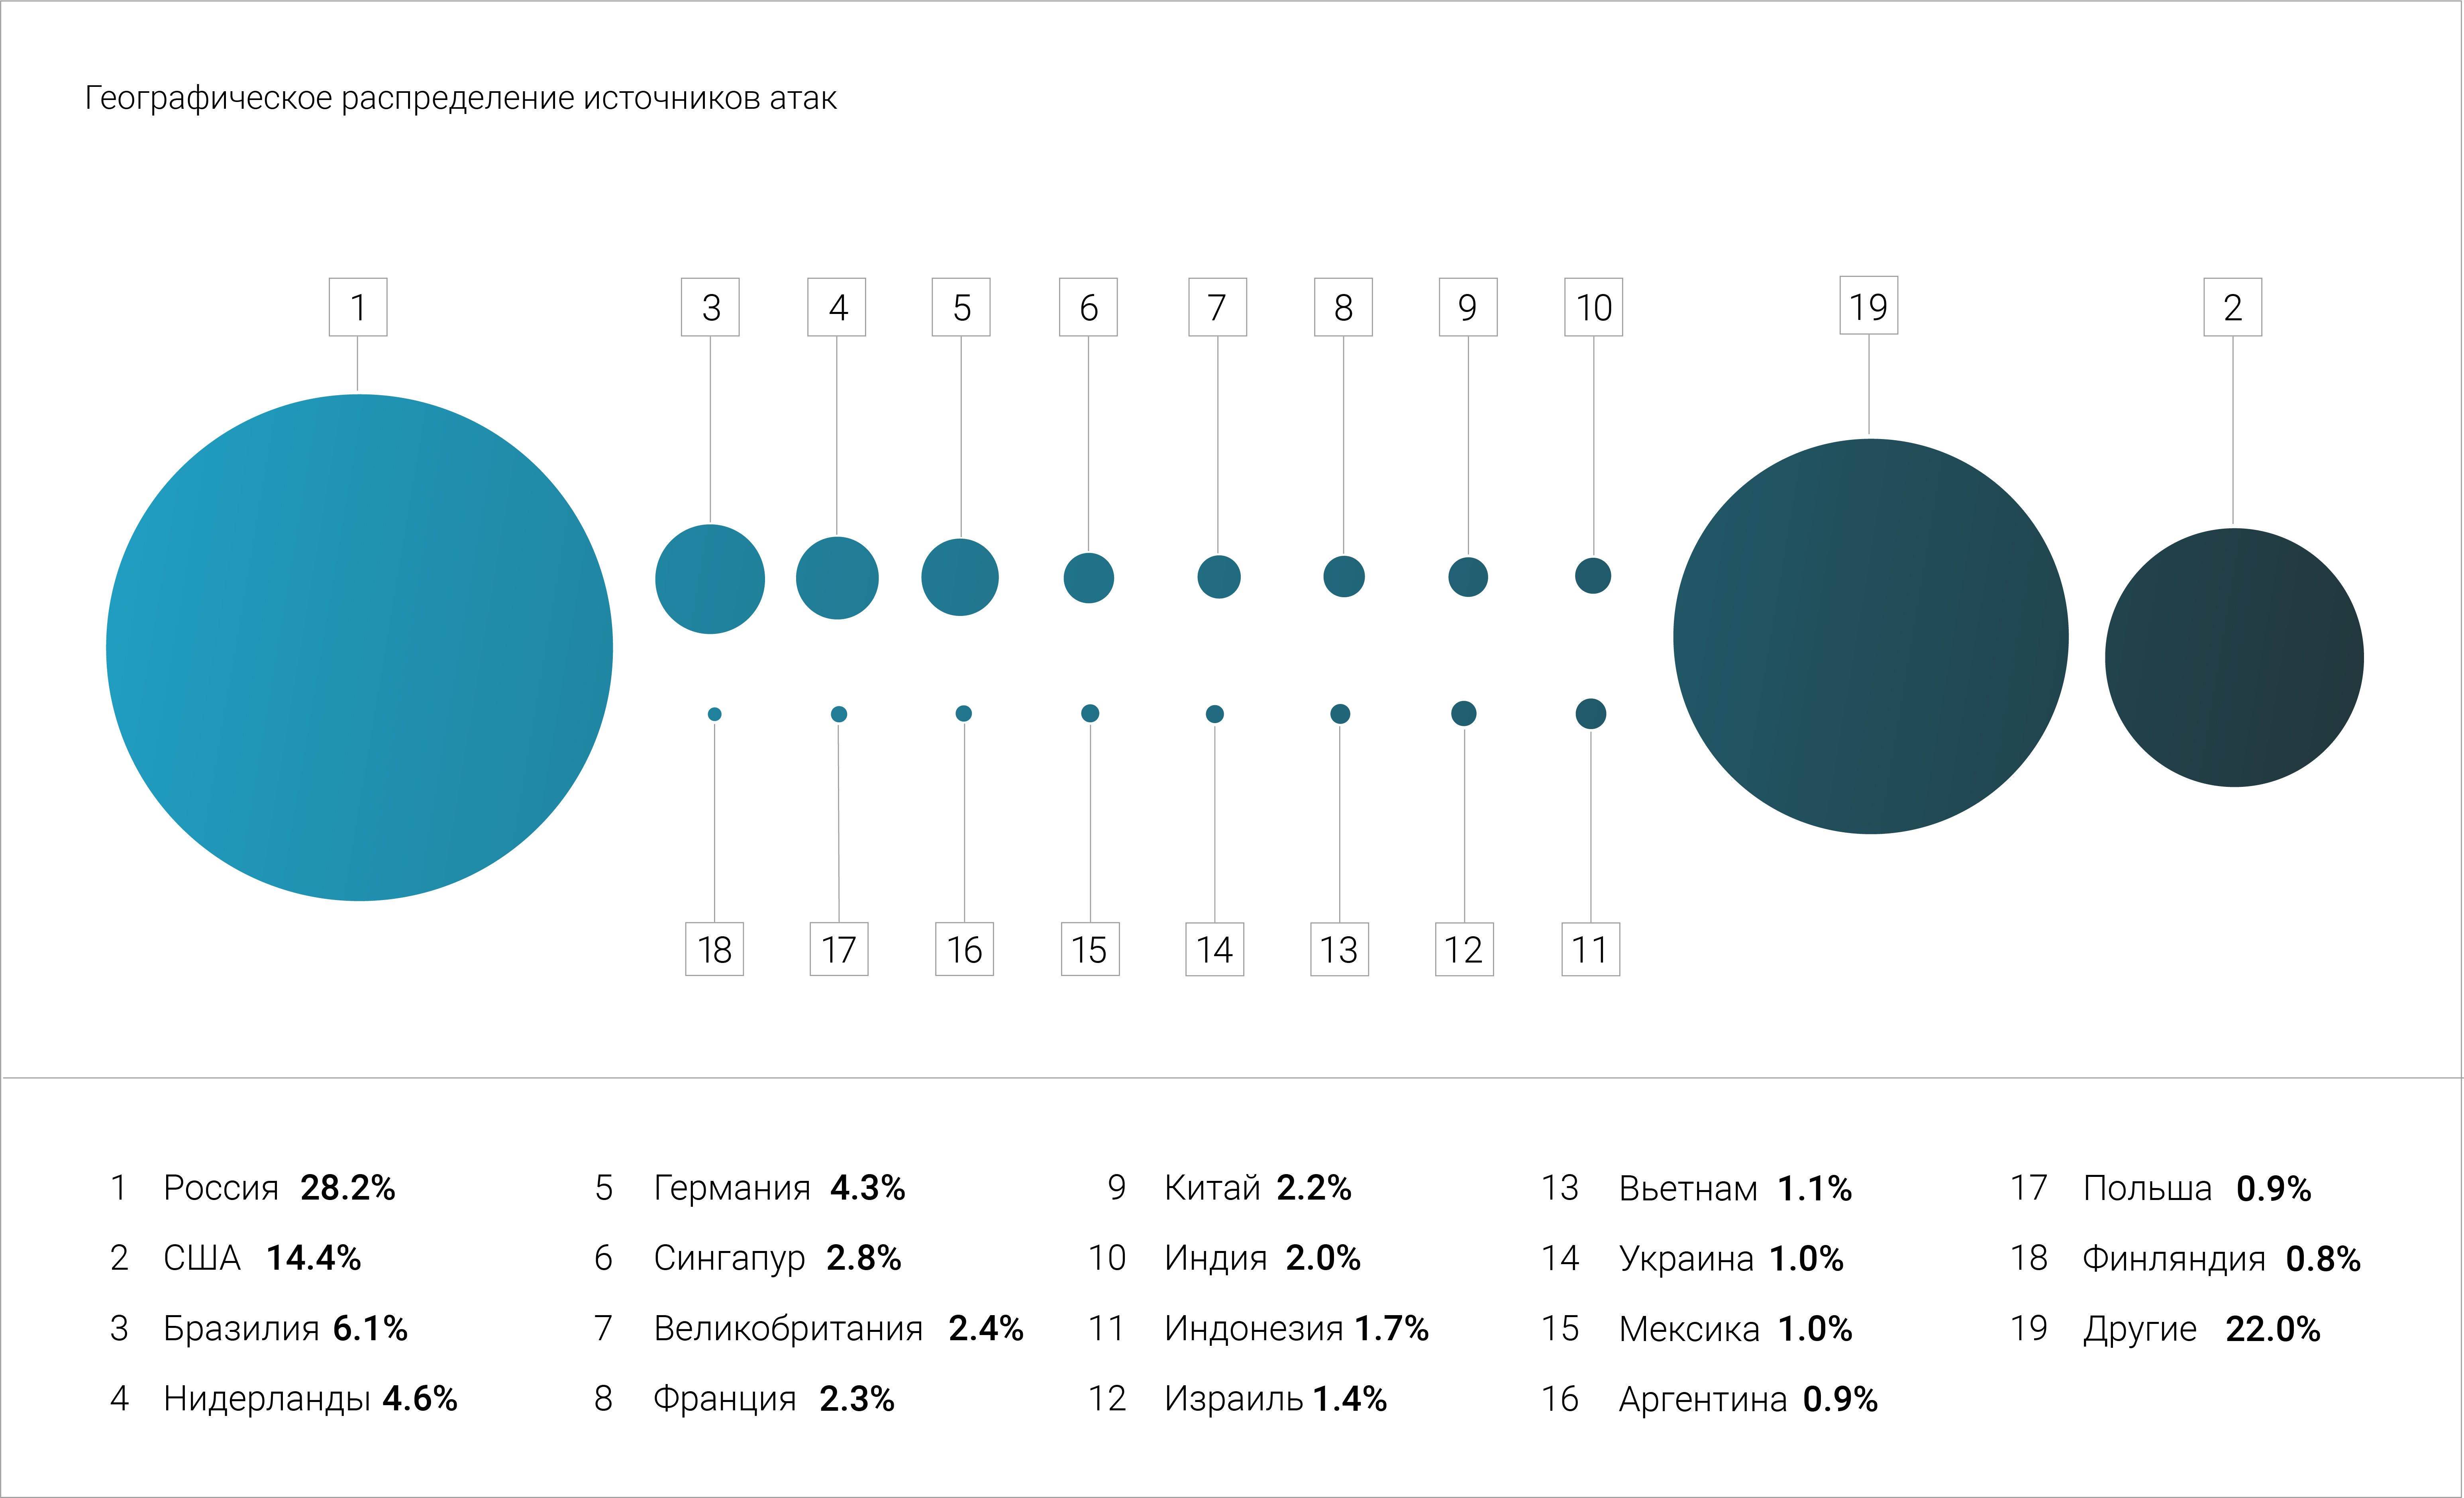
На прикладном уровне (L7) чаще всего атаковали финтех (54% всех атак), электронную коммерцию (14,4%) и ИТ с телекомом (8,1%). Источники атак почти не изменились по сравнению с прошлым годом: Россия, США и Бразилия.


Кроме DDoS, эксперты также анализировали активность вредоносных ботов — тех, что не выводят сайт из строя, а, например, воруют данные, сканируют цены или пытаются взломать аккаунты. В целом их активность была стабильной, но в марте произошёл заметный скачок — плюс 28% по сравнению с февралем.

Чаще всего эти боты нападали на онлайн-ретейл (40,7%) и онлайн-ставки (13%). Это логично: парсинг цен, остатков товаров и коэффициентов ставок — популярная тактика среди конкурентов. Также под удар попали сегменты недвижимости, фармы, логистики и финансов.

Общий вывод — DDoS-атаки становятся масштабнее и разнообразнее, а автоматизированные угрозы затрагивают всё больше отраслей.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru