


SVG-файлы используют для кражи паролей от аккаунтов в Google и Microsoft

SVG-файлы используют для кражи паролей от аккаунтов в Google и Microsoft

SVG-файлы используют для кражи паролей от аккаунтов в Google и Microsoft

Злоумышленники придумали очередной способ выманить логины и пароли — на этот раз через вложения в формате SVG. В почтовых рассылках пользователям и компаниям начали приходить такие файлы с заманчивыми названиями, и при открытии они ведут на фишинговые сайты, маскирующиеся под Google или Microsoft.

Атака выглядит так:

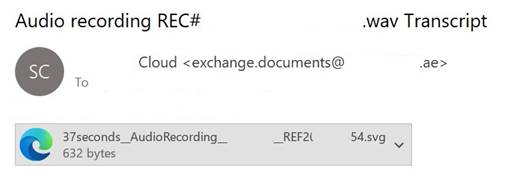
  1. Приходит письмо с вложением .svg — якобы аудиофайл или документ.
  2. Вы открываете его в браузере — и видите кнопку «Прослушать» или «Подписать документ».
  3. Жмёте — и попадаете на фейковую страницу входа, похожую на форму аутентификации Google или Microsoft.
  4. Вводите логин и пароль — и передаёте их прямиком в руки мошенников.

SVG-файлы — это векторные изображения, но в отличие от .jpg или .png они могут содержать JavaScript и HTML. Именно за счёт этого SVG превращается из картинки в маленький вредонос, способный перенаправлять на фишинговые ресурсы или прямо в себе содержать соответствующий код.


Что происходит сейчас, по данным «Лаборатории Касперского»:

  • В марте 2025 года количество подобных атак выросло почти в 6 раз по сравнению с февралем.
  • С начала года по миру уже зафиксировано больше 4 тысяч таких писем.
  • Основная цель — украсть доступ к аккаунтам, особенно корпоративным.

Атаки пока достаточно просты технически: файл либо сразу открывает поддельную страницу, либо перенаправляет на неё. Но специалисты предупреждают: подход может быть легко усложнён и использован в целевых атаках, особенно против компаний.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru