


Новая Android-угроза SuperCard X крадёт карты через NFC и социнжиниринг

Новая Android-угроза SuperCard X крадёт карты через NFC и социнжиниринг

Новая Android-угроза SuperCard X крадёт карты через NFC и социнжиниринг

На арену вышла свежая MaaS-платформа SuperCard X, и, похоже, она всерьёз нацелилась на владельцев Android-смартфонов. Схема изощрённая: через NFC SuperCard X позволяет мошенникам расплачиваться в магазинах и даже снимать деньги в банкоматах, используя украденные данные платёжных карт.

За этой платформой стоят группировки, говорящие на китайском языке, а сам инструмент напоминает старые знакомые проекты NFCGate и NGate, которые уже не раз светились в атаках. И да, всё это доступно как сервис: реклама идёт в Telegram, там же — поддержка для «клиентов».

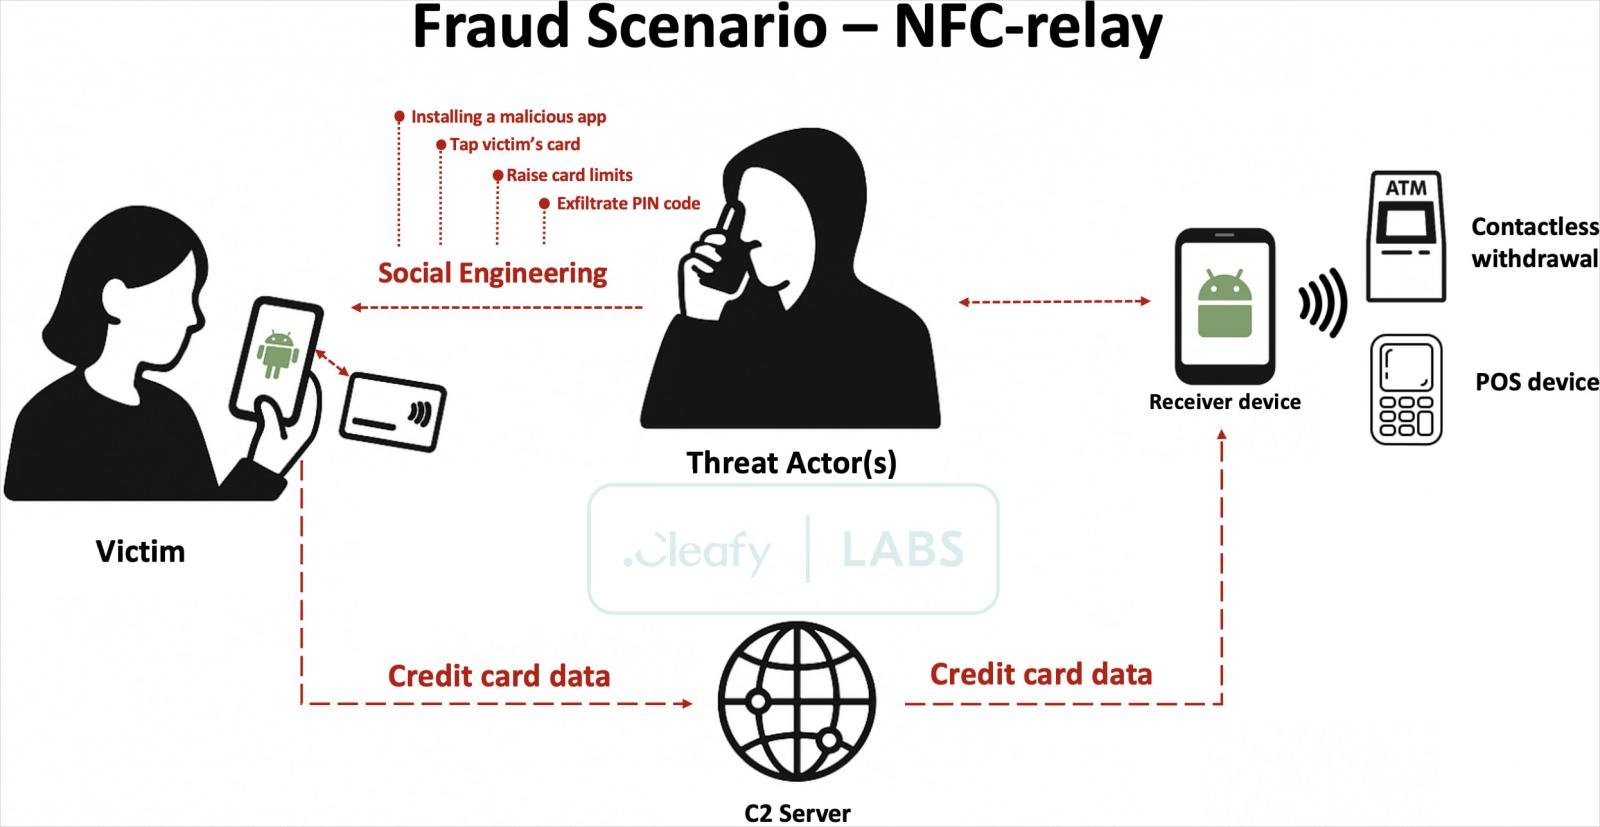
Всё начинается с банального фишинга: жертва получает СМС или сообщение в WhatsApp (принадлежит признанной в России экстремистской и запрещённой корпорации Meta) якобы от своего банка — мол, была подозрительная транзакция, срочно звоните по номеру. На другом конце провода — фейковый сотрудник банка. Он методично вытягивает из человека данные карты, ПИН-код и даже уговаривает снять лимиты через мобильный банк.

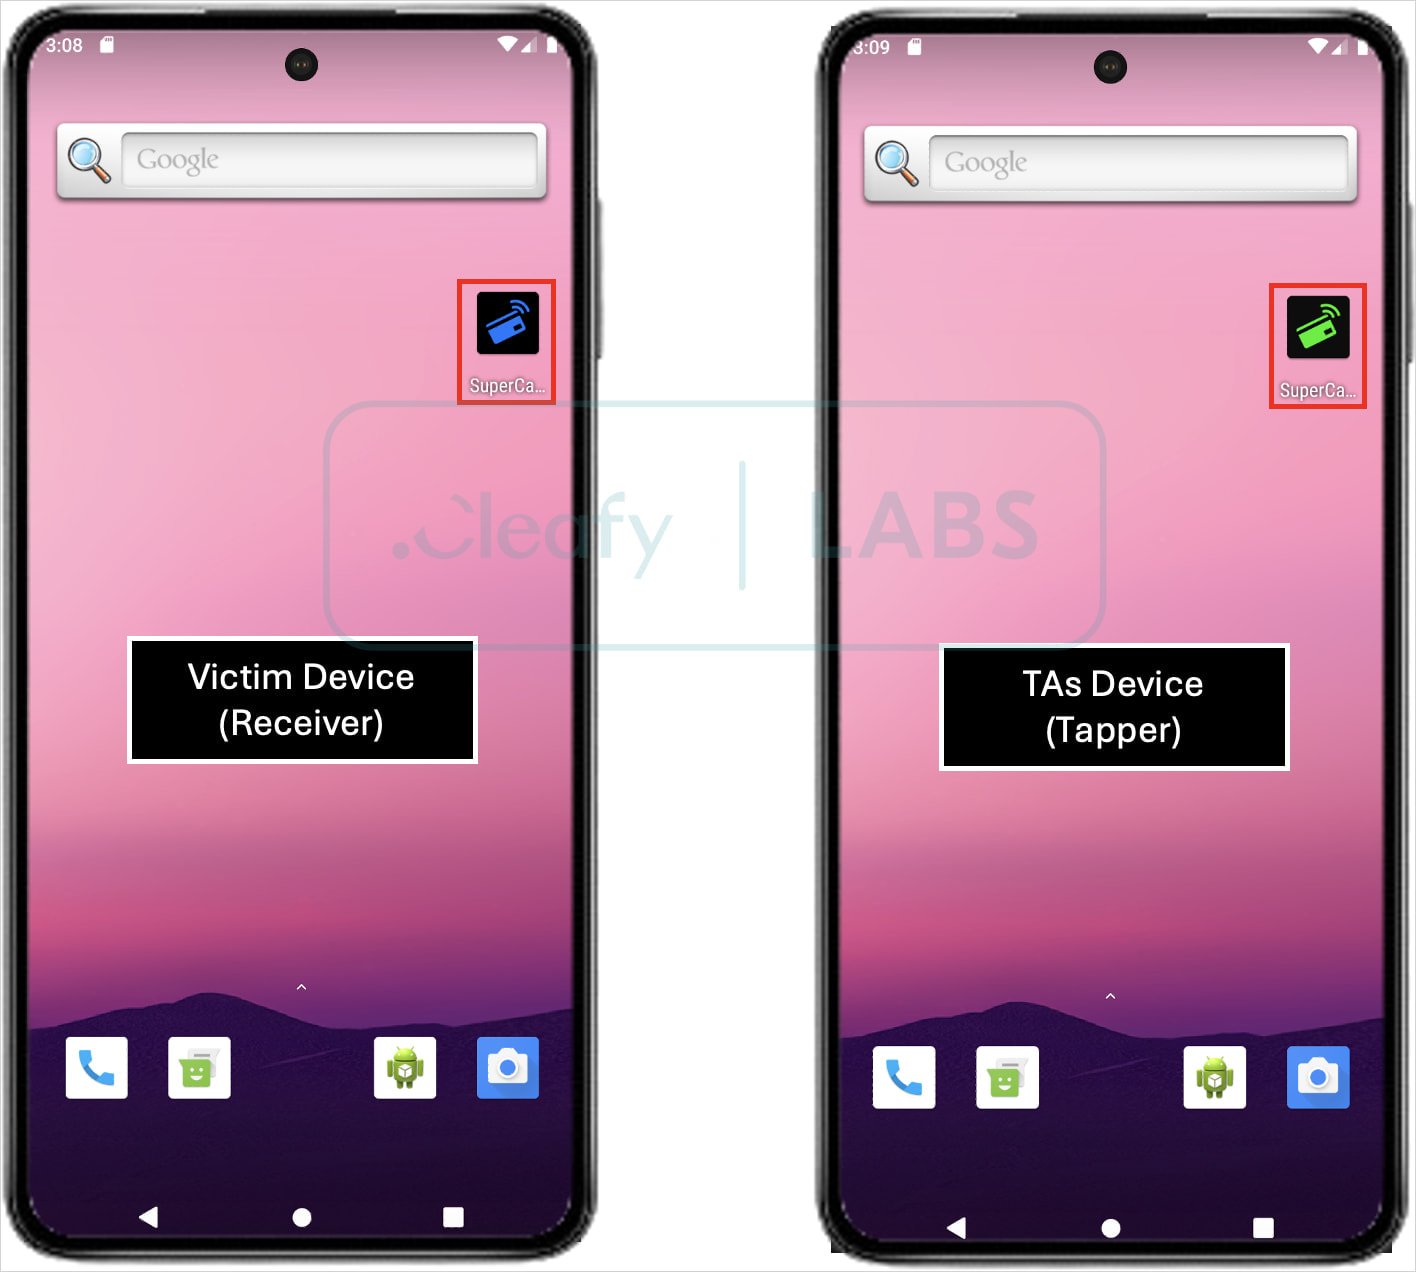
Потом идёт следующий шаг: «Для вашей же безопасности установите приложение Reader». Это, конечно, не защита, а заражённая программа с SuperCard X внутри.


Приложение при установке почти ничего не требует — только доступ к NFC. Как только пользователь подносит карту к телефону «для проверки», данные с чипа считываются и утекают злоумышленникам.

На стороне атакующих — второе Android-устройство и специальное приложение Tapper, которое превращает смартфон в «эмулятор» платёжной карты. Это позволяет легко расплачиваться в магазинах или снимать деньги, причём мелкие суммы проходят без подозрений: для банков всё выглядит легально.


По данным исследователей из компании Cleafy, SuperCard X пока вообще не обнаруживается антивирусами — даже на VirusTotal. Всё благодаря «чистой» установке без лишних разрешений и агрессивных трюков вроде наложения экранов.

Кроме того, SuperCard X умеет грамотно шифровать связь с C2-серверами с помощью mTLS — это защищает как от перехвата, так и от анализа безопасности.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru