


57 опасных расширений для Chrome шпионят за 6 миллионами людей

57 опасных расширений для Chrome шпионят за 6 миллионами людей

57 опасных расширений для Chrome шпионят за 6 миллионами людей

Пока вы спокойно сидели в браузере, кто-то уже мог следить за вашими действиями — буквально через расширения для Google Chrome. Исследователь из Secure Annex Джон Такнер раскопал настоящую свалку подозрительных плагинов: 57 расширений, которые суммарно установили около 6 миллионов человек.

И всё бы ничего, но вот загвоздка: эти расширения невидимки — в магазине Chrome Web Store они не находятся ни через поиск, ни через Google.

Установить можно только по прямой ссылке. Обычно так распространяются внутренние корпоративные тулзы или тестовые версии. Но тут, похоже, схему подхватили злоумышленники и толкают такие плагины через рекламу и сомнительные сайты.

Расширения маскируются под защитников — обещают блокировать рекламу, защищать от вредоносного софта и вообще быть полезными. А на деле:

  • отправляют куки, включая заголовки типа Authorization,
  • отслеживают, какие сайты вы посещаете,
  • могут менять поисковики и подсовывать нужные результаты,
  • вставляют и запускают скрипты прямо на страницах,
  • могут управлять вкладками и запускать эти функции по команде извне.

Да, это уже не просто «рискованные разрешения» — это прямо допуск ко всему.


Такнер начал с одного плагина под названием Fire Shield Extension Protection. Он был подозрительно обфусцирован (то есть запутан для сокрытия логики) и общался с внешним API. Через домен unknow.com (не очень скрытно, кстати) он нашёл ещё десятки расширений, использующих ту же инфраструктуру.

Вот часть «топовых» из списка:

  • Cuponomia – Coupon and Cashback — 700 000 пользователей (публичное).
  • Fire Shield Extension Protection — 300 000 (непубличное).
  • Total Safety for Chrome™ — 300 000 (непубличное).
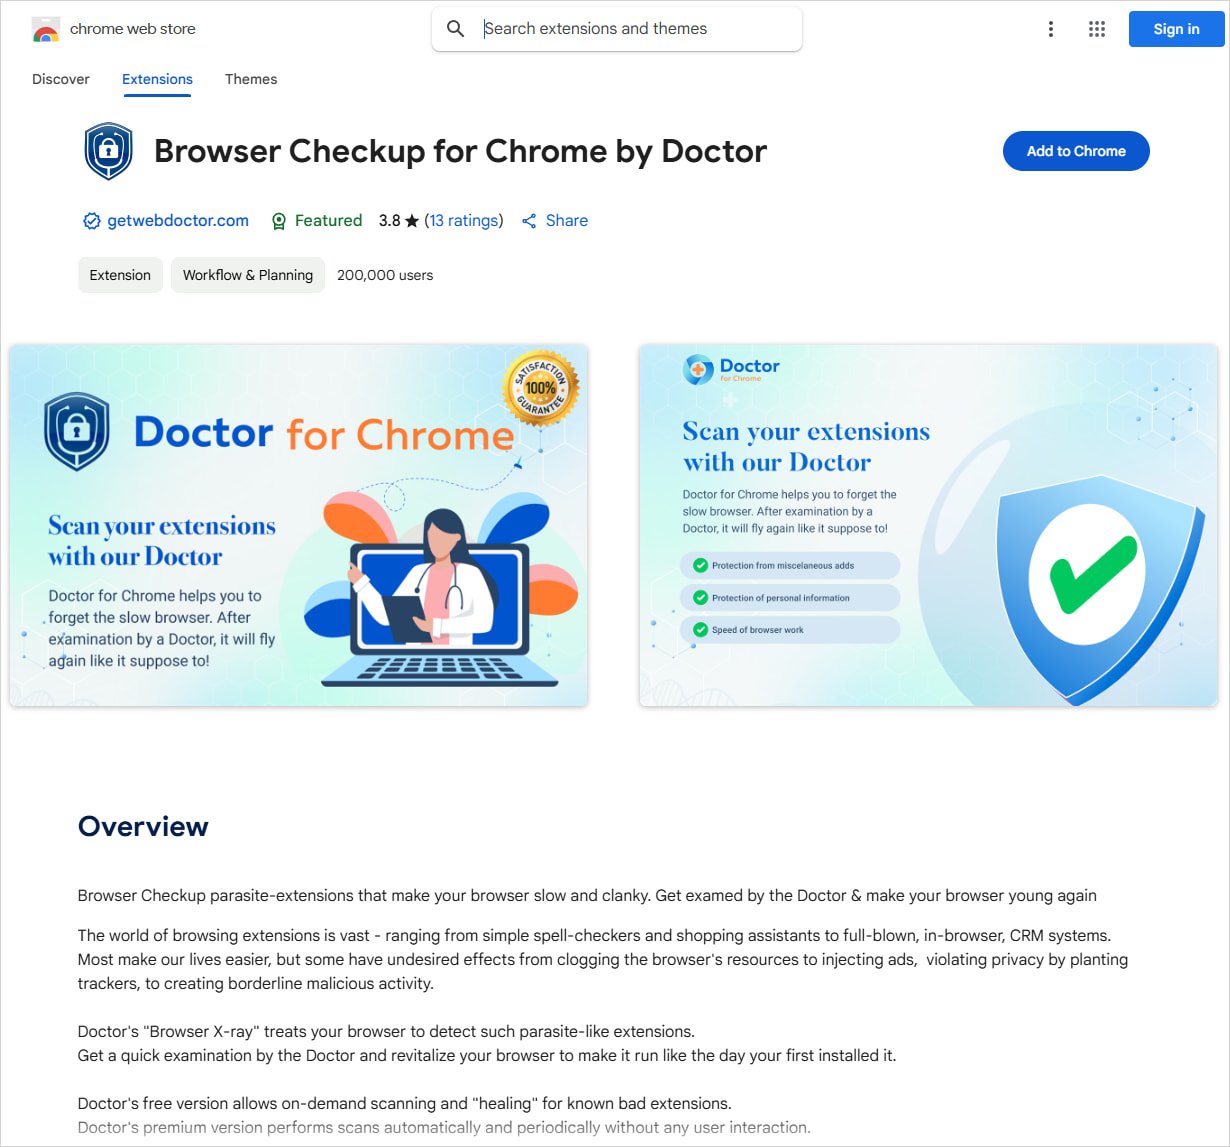
  • Browser WatchDog for Chrome — 200 000 (публичное).
  • Securify for Chrome™ — 200 000 (непубличное).

И это только вершина айсберга.

Если вдруг у вас установлен один из этих плагинов — удаляйте немедленно. А чтобы уж наверняка — смените пароли на своих аккаунтах. Google уже в курсе и расследует ситуацию, а некоторые плагины уже начали удалять из Web Store.

Подпишитесь на новости

Codex и Kimi провалили задачи после перевода промптов на русский

Попросили ИИ исправить код по-русски, а он сразу же решил обойтись без интернета и начал придумывать решение. Такое поведение заметила автор проекта worklore Валентина Конюхова: в её эксперименте Codex и Kimi K3.1 пропускали поиск, которым пользовались при англоязычных заданиях.

Подробности и методику она опубликовала на Хабре.

Автор провела 1350 прогонов: шесть задач, девять конфигураций агентов, задания на русском и английском (с подсказками и без них). У всех был доступ в интернет.

На одной задаче Codex с низким уровнем рассуждений нашёл нужный формат на форуме и справился во всех пяти англоязычных прогонах.


С русским заданием он ни разу не обратился в Сеть и получил ноль успешных решений. У Kimi K3.1 похожий провал произошёл на задаче с OAuth.

Зато заметка с нужным фактом возвращала результат до пяти успешных результатов из пяти. В среднем подсказки повышали успешность на 33 процентных пункта для английских заданий и на 39 — для русских. Язык самой заметки почти ничего не менял.


Стоит учитывать, что задач в примере было всего шесть, повторов немного, а причину изменения поведения автор не проверяла. Но на всякий случай смотрите в логи, искал ли агент ответ.

RSS: Новости на портале Anti-Malware.ru